
O Money20/20 Europe trouxe o mundo dos pagamentos, bancos e fintechs para Amsterdã para uma semana de debates sobre infraestrutura: soberania de pagamentos, open banking, liquidação de stablecoin, PSD3, a Lei de IA e a reconstruída pilha de dinheiro por trás de tudo isso.
Mas um assunto em comum continuou cruzando todo o evento: agentes.
No primeiro dia, Mastercard, ING e Worldline anunciaram o primeiro pagamento baseado em agentes de ponta a ponta em produção na Europa. Um assistente de IA procurou um presente de aniversário, encontrou ingressos de show dentro do orçamento definido e só pagou após a aprovação do proprietário. Todo o processo foi executado em redes europeias reais nos Países Baixos e na Bélgica. Uma transação cuidadosamente preparada… mas real.
A Gartner projeta que os agentes de IA intermediem mais de US$ 15 trilhões em compras B2B até 2028, e o ambiente do evento certamente parecia o início da preparação do setor para isso.
As redes estão se consolidando. A confiança precisa acompanhar o ritmo.
Um agente que faz compras e paga por um cliente quebra uma das premissas mais antigas da detecção de fraudes: a de que há um ser humano do outro lado.
Por isso, a pergunta que nos acompanhou pelo evento, nas sessões e no nosso estande foi simples de fazer e difícil de responder: agora que os agentes chegaram, como confiar neles?
Resumo rápido
Os agentes foram o tema do ano. No primeiro dia, Mastercard, ING e Worldline realizaram o primeiro pagamento baseado em agentes de ponta a ponta em produção na Europa, e a Gartner projeta que os agentes intermediem mais de US$ 15 trilhões em compras B2B até 2028.
As redes estão chegando mais rápido do que a confiança. Um agente que compra e paga como o cliente quebra a premissa mais antiga da detecção de fraudes, de que há um ser humano na outra ponta.
No nosso painel, discutimos como a confiança é testada em três áreas: prontidão do comércio, regulamentação e o próprio sistema de risco.
"Foi autorizado" não é o mesmo que "está autorizado agora". A confiança deve ser contínua e verificada ao longo de todo o ciclo de vida. Detecção, tempo e responsabilidade ainda são questões em aberto.
A infraestrutura precisa ser construída de forma aberta: identidade de agente portátil e verificável em padrões abertos, com a interoperabilidade sendo inegociável.
Como a confiança pode falhar quando a IA é o cliente
Levamos essa mesma pergunta ao palco do MoneyPot. No dia 3 de junho, nossa co-fundadora e CEO, Neha Narkhede, reuniu-se com Karan Katyal, que lidera o comércio por agentes na Adyen, e Caroline Malcolm, do Centre for Alternative Finance de Cambridge e da Global Digital Finance, sob a moderação de Merusha Naidu, da Paymentology.
A sessão teve um título direto: "A IA é o Cliente: Confiança na Era do Comércio por Agentes."
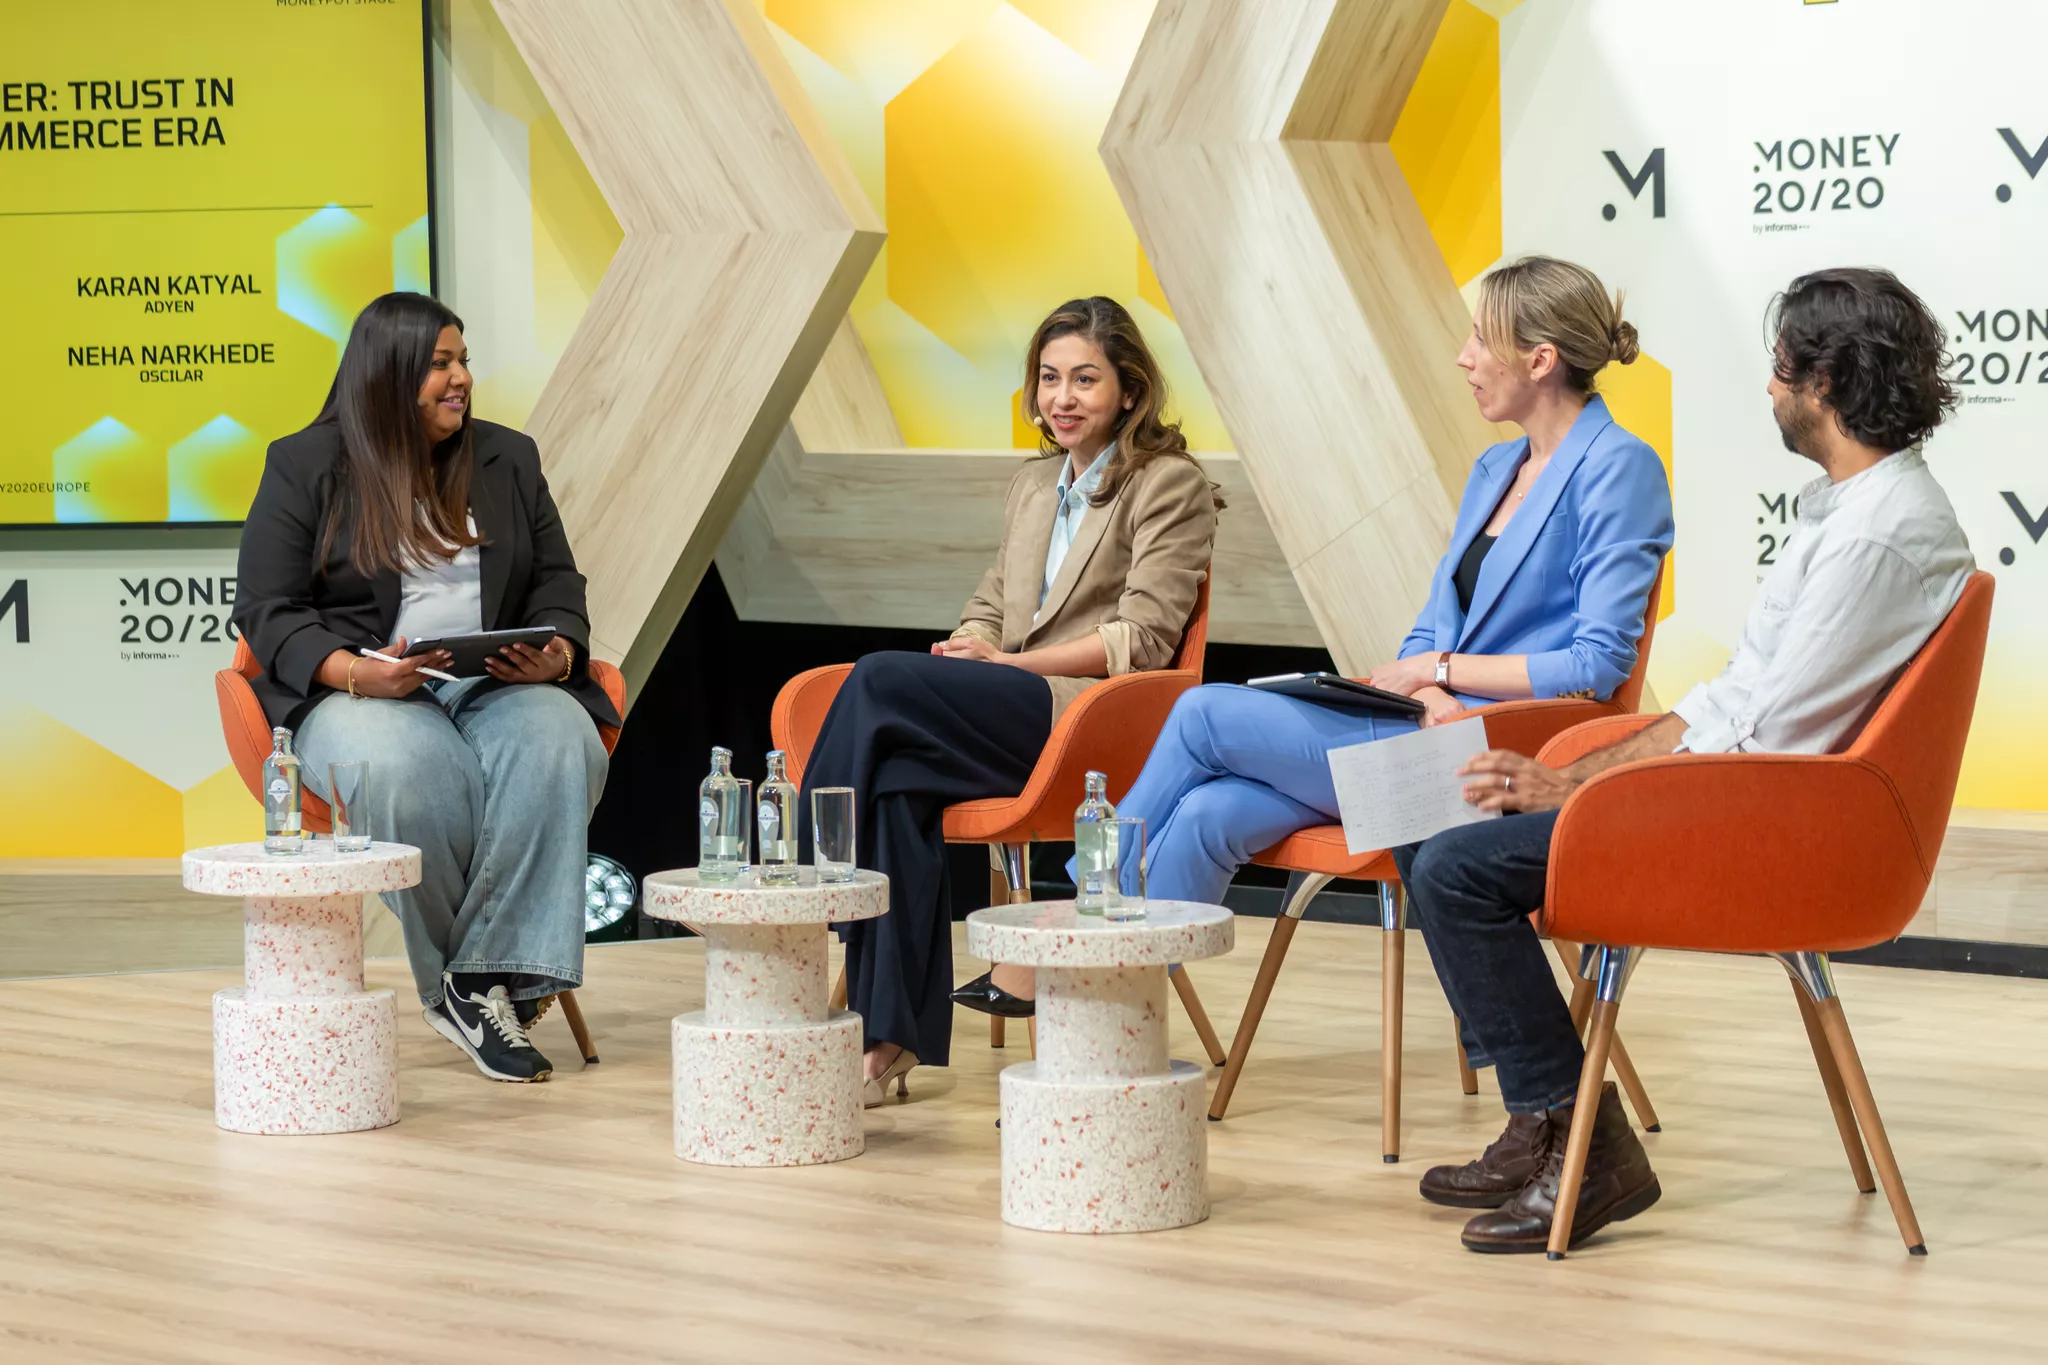
Neha iniciou falando sobre a premissa que baseia décadas de trabalho contra fraudes:
"Durante décadas, a pergunta por trás de fraude e identidade era simples: é um humano ou não? A ausência de um humano significava fraude. Em um mundo liderado por agentes, a ausência de um humano pode significar um agente perfeitamente legítimo."
— Neha Narkhede, co-fundadora e CEO da Oscilar
Ninguém no palco fingiu que o futuro totalmente autônomo já havia chegado, e esse realismo tornou a conversa mais útil e prática. O foco permaneceu no que realmente acontece quando os agentes saem da demonstração para a finalização da compra. Cada painelista apontou um ponto de falha potencial diferente.
Para Karan, o ponto crítico era a prontidão do comércio. As compras lideradas por agentes estão ativas, mas de forma cautelosa, geralmente com supervisão humana (human-in-the-loop), onde a pessoa permite que um assistente pesquise e escolha, mas dá a aprovação final antes de qualquer compra. Fluxos totalmente autônomos e de máquina para máquina estão mais distantes do que as demonstrações sugerem. E a parte mais difícil não é o pagamento, mas sim tudo ao redor dele: dados do lojista, variedade do catálogo e os sistemas pós-compra que o agente precisa acessar.
Para Caroline, o foco foi a regulamentação. Os pagamentos iniciados por agentes ainda são casos excepcionais, com delegação de autoridade, autenticação e responsabilidade jurídica ainda indefinidas. A internet, segundo ela, nunca foi construída com uma camada de identidade nativa para os agentes herdarem.
Para Neha, o problema estava no próprio sistema de risco. Verificar um agente apenas uma vez, na entrada, não diz nada sobre o restante da sessão. O comércio baseado em agentes transforma a confiança em algo contínuo: quem autorizou este agente, o que ele tem permissão para fazer e se ele continua fazendo apenas isso.
"Nós verificamos as credenciais do agente e o escopo do mandato, e então focamos no monitoramento de desvios, detectando o comportamento do agente ao longo do tempo."
— Neha Narkhede
Para nós, é nesse momento que a conversa deixa de ser teórica. O comércio por agentes transforma a verificação em uma análise contínua de identidade e intenção, não em um controle único na entrada.
"Foi autorizado" não significa "está autorizado"
Duas lacunas surgem aqui. A primeira é a detecção. Por anos, "não ser humano" foi o padrão ouro da detecção de fraudes. Não é mais, principalmente quando o assistente do próprio cliente é a parte não humana, e acessos legítimos e maliciosos entram pela mesma porta automatizada. Regras estáticas e modelos retreinados ao longo de meses não conseguem acompanhar invasores que se adaptam em horas. A melhor abordagem analisa centenas de sinais simultâneos — dispositivo, comportamento, histórico de transações —, pois um fraudador pode forjar alguns deles, mas burlar centenas ao longo de uma sessão inteira é difícil. O próprio esforço para fazer isso se torna um sinal suspeito.
A segunda lacuna é o tempo. Uma credencial indica que um agente foi autorizado na configuração inicial. Ela não diz se ele ainda está dentro do seu mandato dez minutos depois, e um alerta gerado em uma rede pode nunca chegar à outra. "Foi autorizado" não é o mesmo que "está autorizado agora". Fechar essa lacuna significa verificar o agente, seu mandato e a pessoa por trás dele continuamente, acompanhando seu comportamento durante a sessão, e não apenas liberá-lo no início.
Há também a questão da responsabilidade, que ninguém resolveu ainda. O exemplo de Neha foi marcante: um agente lê um anúncio adulterado de um lojista e compra o produto errado. O cliente aprovou o agente. A página do lojista estava corrompida. Um terceiro desenvolveu o agente. Quem paga a conta? O modelo de chargeback, que divide a responsabilidade por quem verificou quais credenciais, é um ponto de partida, mas não é a resposta completa.
Construir de forma aberta
Sobre o rumo a seguir, o painel concordou: a infraestrutura de confiança precisa ser aberta. É fácil falar, mas difícil de aplicar. O teste real é ver se redes, plataformas, lojistas e desenvolvedores de agentes conseguem definir padrões comuns antes que os modelos proprietários de cada um se consolidem. Karan argumentou contra os sistemas fechados, onde cada plataforma cria sua própria rede e retém o valor para si, e apontou avanços reais, como a entrega do protocolo de pagamentos por agentes AP2 do Google para a FIDO.
Caroline trouxe a perspectiva regulatória. Os padrões técnicos ainda estão em formação, e o modelo de responsabilidade civil ainda mais. Até que ambos se consolidem, as grandes instituições hesitarão em direcionar grandes volumes para fluxos liderados por agentes. A resposta de Neha foi a mais prática: identidade de agente portátil e verificável com autoridade delegada, construída em padrões abertos. Se os lojistas precisarem integrar dez modelos de identidade proprietários para dez plataformas diferentes, o canal se tornará complexo demais para decolar. Em suas palavras, a interoperabilidade é inegociável.
No estande, as perguntas foram práticas
Durante três dias, nossa equipe de EMEA recebeu centenas de visitantes: clientes, parceiros e muitos rostos novos. A maioria veio conversar sobre os desafios atuais — pressão de fraudes, integração de clientes, combate à lavagem de dinheiro (AML), risco de crédito e a necessidade constante de agir com mais rapidez sem comprometer a conformidade.
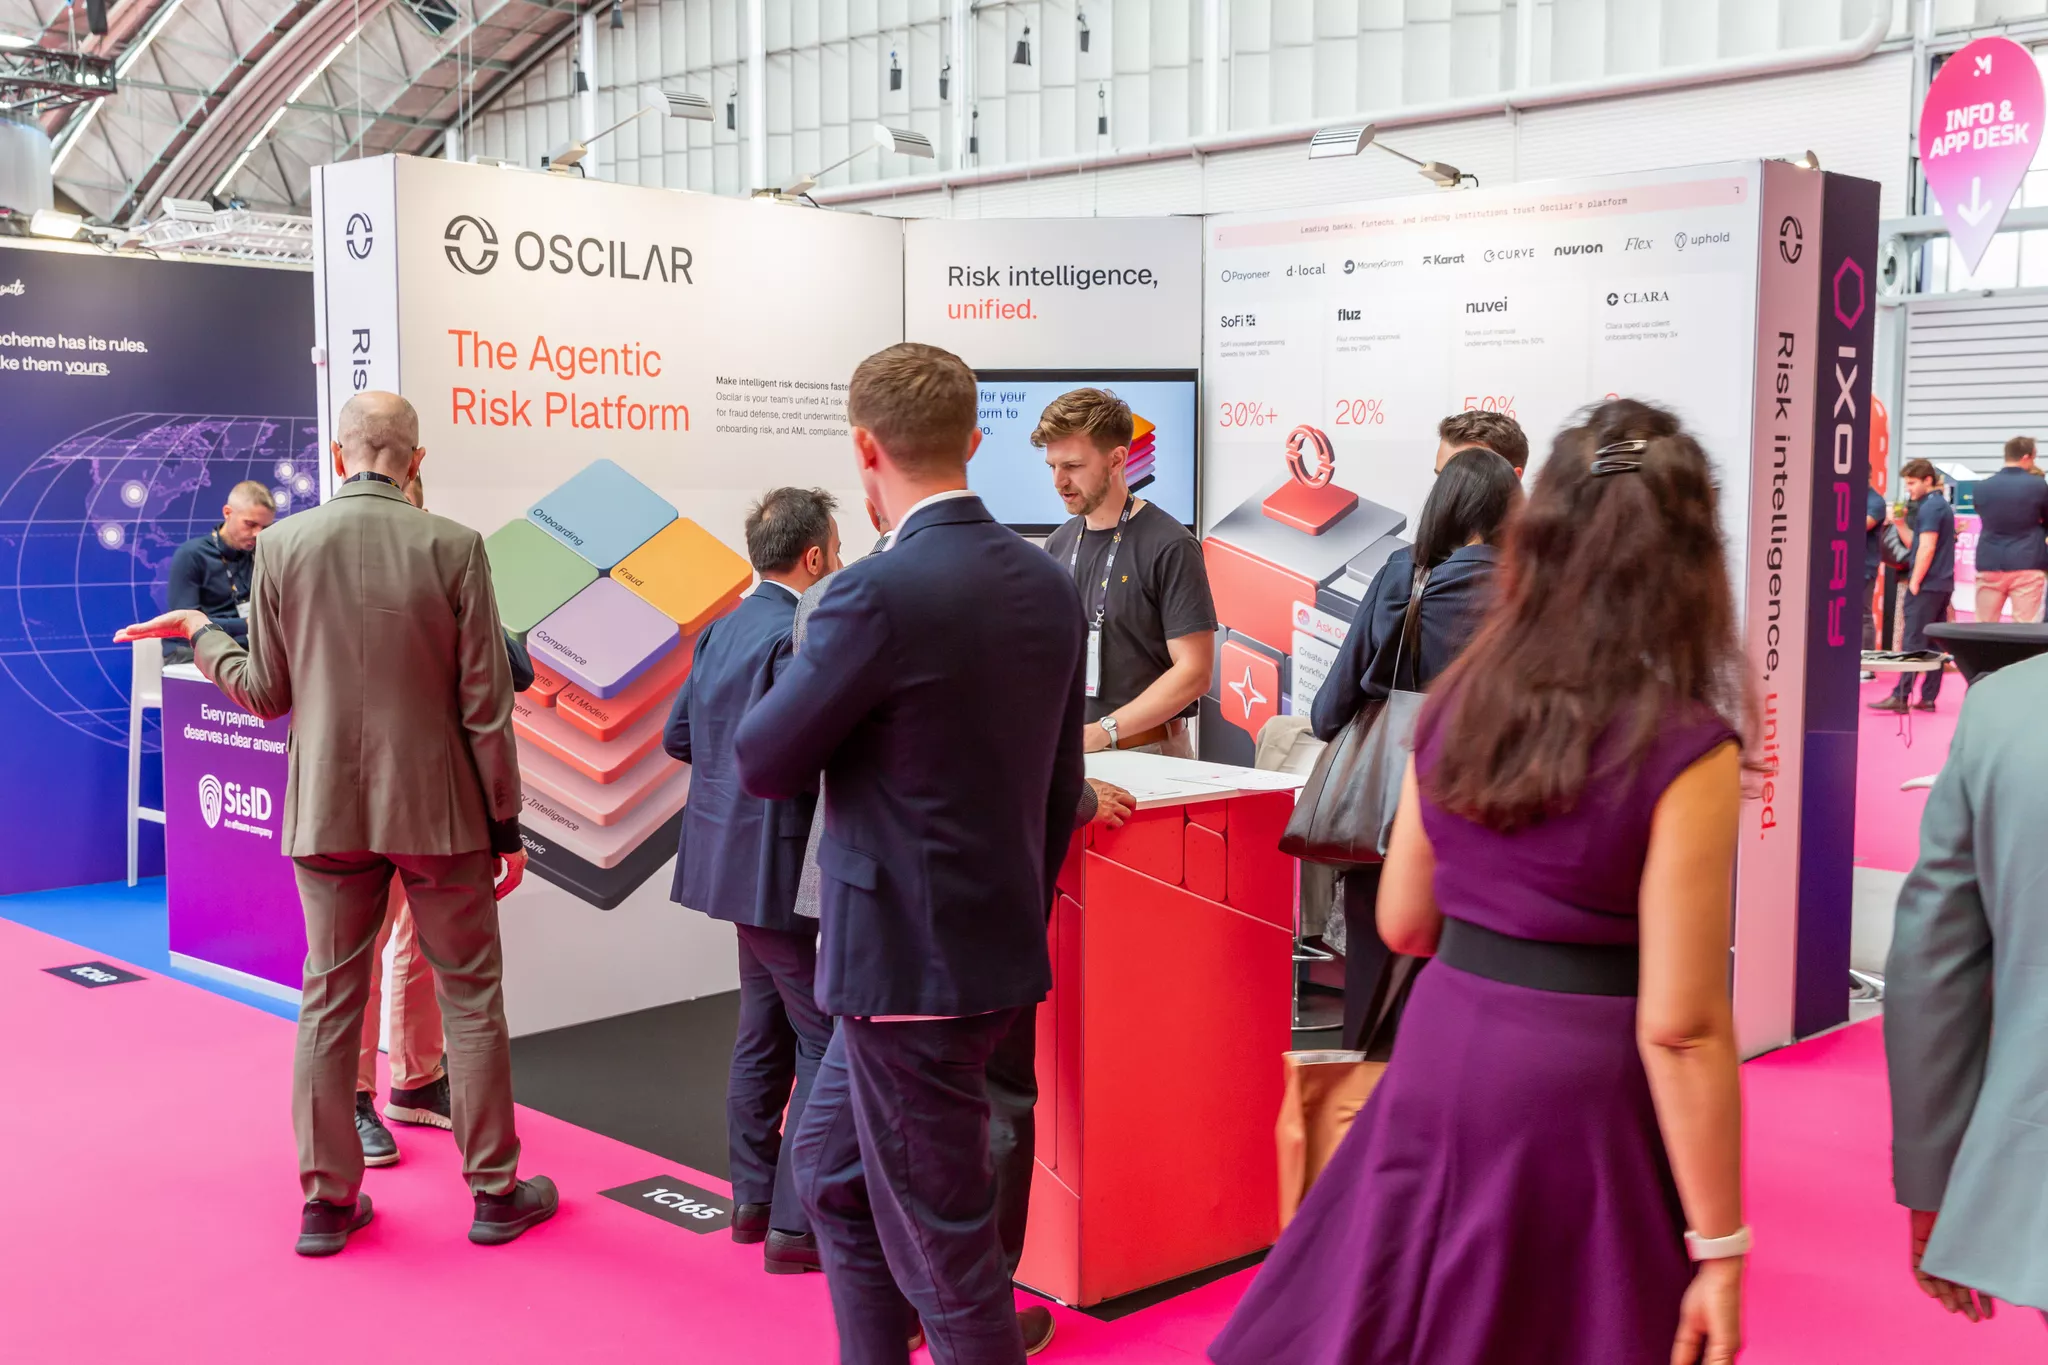
A palavra que mais surgiu foi controle. Mais automação, sim, mas sem criar outra "caixa-preta" impossível de explicar depois, e sem pegar atalhos que facilitem fraudes. Foi aí que os agentes entraram na conversa de forma recorrente. Há um ano, mal ouvíamos falar neles.
Este ano, as pessoas fizeram perguntas específicas: o sistema antifraude deles conseguiria diferenciar um agente aprovado de um bot? O que acontece se o mandato de um agente mudar no meio da sessão? Quem arca com o prejuízo se um agente seguir dados incorretos de um lojista? As perguntas deixaram de ser hipotéticas.
Os agentes são a prioridade imediata
Os agentes não foram o único tema no Money20/20, mas evidenciaram uma mudança maior: o dinheiro está circulando mais rápido, mais decisões estão sendo automatizadas e a confiança está se tornando mais difícil de verificar em tempo real.
Redes de transferência direta mais rápidas como o Wero, o open banking avançando para pagamentos recorrentes e a liquidação de stablecoins aceleram a movimentação do dinheiro e o colocam em sistemas mais automatizados. Cada etapa torna mais difícil saber com quem — ou com o que — você está lidando durante a transação. Os agentes apenas tornam isso impossível de ignorar.
Os volumes ainda são pequenos hoje, mas as decisões sobre quanta fraude será tolerada estão sendo tomadas agora. O que Neha defendeu no palco se aplica perfeitamente a cada conversa no estande. A confiança não pode ser apenas uma barreira inicial que o agente supera uma vez. Ela deve acompanhar o agente e ser verificada ao longo de toda a sessão, baseada em identidades portáteis e verificáveis e em padrões abertos compartilhados pelo setor. O comércio baseado em agentes não crescerá apenas com credenciais de pagamento, e o momento de estruturar isso é antes que o volume de transações aumente, não depois.
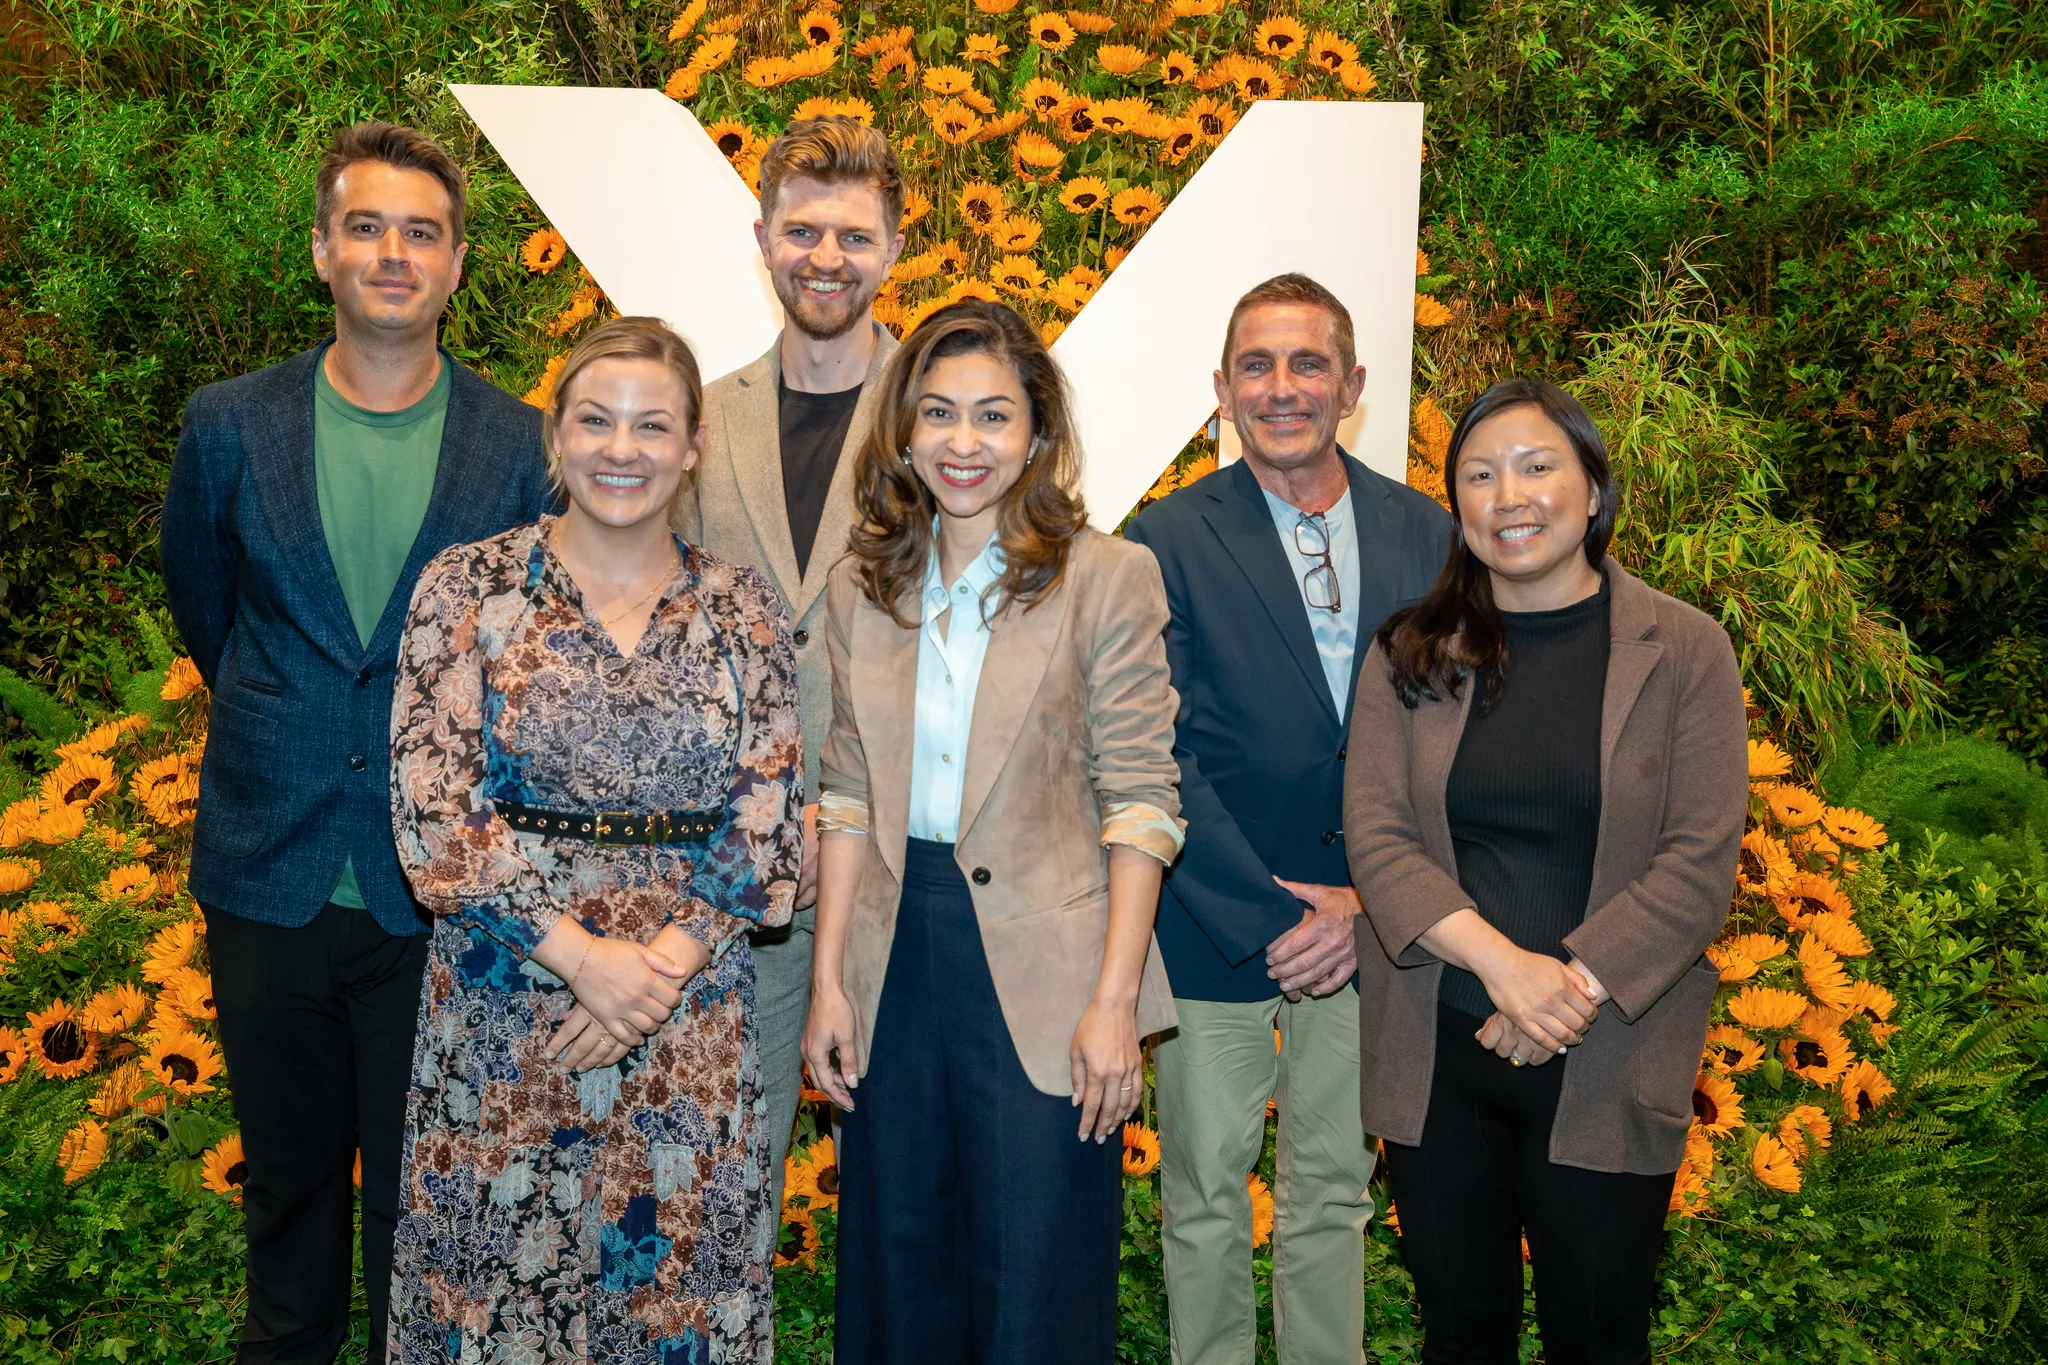
A todos que nos visitaram em Amsterdã, aos clientes que trocaram ideias entre as sessões, aos parceiros com quem trabalhamos e a quem conhecemos pela primeira vez no estande: muito obrigado. Essas conversas são o motivo de nossa viagem.
Se sua equipe está lidando com identidade de agentes, controle de mandatos ou gestão de risco para transações lideradas por IA, nós adoraríamos conversar.

Equipe Oscilar
A equipe da Oscilar é formada por especialistas em diversas áreas de gestão de risco. Estes artigos refletem pontos de vista e conhecimentos de várias fontes e colaboradores de toda a organização.
AVISO
O conteúdo deste site é fornecido apenas para fins informativos e não constitui aconselhamento legal, tributário, financeiro, de investimento ou outro tipo de aconselhamento profissional. Quaisquer visões ou opiniões expressas por indivíduos citados, colaboradores ou terceiros são exclusivamente suas e não refletem necessariamente os pontos de vista da nossa organização.
Nada aqui deve ser interpretado como um endosso, recomendação ou aprovação de qualquer estratégia, produto, serviço ou ponto de vista em particular. Os leitores devem consultar seus próprios consultores qualificados antes de tomar decisões financeiras ou de investimento.
A Oscilar não faz representações ou garantias quanto à precisão, integridade ou atualidade das informações fornecidas e se isenta de qualquer responsabilidade por qualquer perda ou dano decorrente da confiança neste conteúdo. Este site pode conter links para sites de terceiros, que a Oscilar não controla ou endossa.


" height="48px" id="Qi9pnIQwR" width="48px"/></g></svg>)
" height="39.77194px" id="A8r2uGwai" transform="translate(2 3.808)" width="44px"/></svg>)


" height="22.301126233991734px" id="PeyDPUyWO" transform="translate(45.365 4.852)" width="20.043580159797898px"/><path d="M 13.46 11.116 C 12.368 10.493 10.888 9.973 9.024 9.556 C 7.664 9.236 6.613 8.927 5.887 8.624 C 5.155 8.321 4.647 7.979 4.355 7.59 C 4.064 7.201 3.921 6.704 3.921 6.104 C 3.921 5.184 4.269 4.447 4.972 3.898 C 5.675 3.349 6.624 3.069 7.83 3.069 C 8.79 3.069 9.607 3.241 10.282 3.578 C 10.951 3.921 11.482 4.401 11.876 5.018 C 12.265 5.641 12.511 6.361 12.614 7.184 L 16.1 6.973 C 15.94 5.63 15.523 4.435 14.854 3.383 C 14.185 2.332 13.265 1.503 12.105 0.903 C 10.945 0.303 9.539 0 7.899 0 C 6.355 0 5.024 0.263 3.904 0.783 C 2.783 1.303 1.92 2.035 1.32 2.978 C 0.72 3.921 0.417 5.001 0.417 6.224 C 0.417 7.344 0.646 8.281 1.109 9.036 C 1.572 9.785 2.315 10.419 3.349 10.928 C 4.384 11.436 5.755 11.905 7.481 12.328 C 9.024 12.688 10.19 13.059 10.985 13.442 C 11.774 13.825 12.311 14.237 12.591 14.688 C 12.871 15.14 13.014 15.666 13.014 16.266 C 13.014 16.906 12.848 17.455 12.517 17.906 C 12.185 18.358 11.705 18.695 11.076 18.912 C 10.448 19.135 9.676 19.243 8.779 19.243 C 7.739 19.243 6.847 19.072 6.104 18.735 C 5.361 18.392 4.778 17.883 4.344 17.203 C 3.915 16.523 3.629 15.689 3.486 14.711 L 0 14.923 C 0.103 16.403 0.514 17.7 1.246 18.798 C 1.977 19.901 2.972 20.764 4.235 21.381 C 5.498 22.004 6.99 22.313 8.71 22.313 C 10.27 22.313 11.636 22.061 12.797 21.564 C 13.957 21.061 14.871 20.341 15.528 19.398 C 16.191 18.455 16.523 17.346 16.523 16.06 C 16.523 15.02 16.289 14.094 15.814 13.282 C 15.346 12.471 14.563 11.756 13.471 11.133 Z" fill="rgb(20, 20, 20)" height="22.312556870217108px" id="ZaBOTiDLx" transform="translate(68.34 4.858)" width="16.522951309374434px"/><path d="M 13.682 17.877 C 12.751 18.792 11.442 19.243 9.762 19.243 C 8.522 19.243 7.43 18.923 6.504 18.283 C 5.572 17.643 4.847 16.723 4.326 15.517 C 3.806 14.317 3.543 12.871 3.543 11.191 C 3.543 9.51 3.801 8.093 4.309 6.876 C 4.818 5.664 5.544 4.727 6.487 4.064 C 7.43 3.401 8.533 3.069 9.79 3.069 C 11.373 3.069 12.619 3.486 13.534 4.315 C 14.443 5.149 15.031 6.281 15.294 7.727 L 18.901 7.544 C 18.438 5.178 17.472 3.332 16.003 2 C 14.528 0.669 12.459 0 9.796 0 C 7.83 0 6.115 0.457 4.641 1.366 C 3.166 2.28 2.029 3.572 1.217 5.241 C 0.406 6.916 0 8.893 0 11.179 C 0 13.465 0.412 15.494 1.235 17.146 C 2.058 18.798 3.201 20.072 4.675 20.964 C 6.15 21.855 7.847 22.301 9.767 22.301 C 11.528 22.301 13.054 21.975 14.334 21.324 C 15.614 20.672 16.654 19.752 17.443 18.558 C 18.232 17.363 18.758 15.957 19.021 14.334 L 15.443 14.151 C 15.203 15.711 14.614 16.952 13.682 17.86 Z" fill="rgb(20, 20, 20)" height="22.301126257066386px" id="dj2F9fN0f" transform="translate(87.772 4.841)" width="19.020540282808156px"/><path d="M 0 21.335 L 0 0 L 3.423 0 L 3.423 21.335 Z" fill="rgb(20, 20, 20)" height="21.335239445830055px" id="fvIs54YbW" transform="translate(110.485 5.332)" width="3.423468638642248px"/><path d="M 3.429 0 L 0 0 L 0 21.341 L 13.762 21.341 L 13.762 18.272 L 3.429 18.272 Z" fill="rgb(20, 20, 20)" height="21.340954752405395px" id="KykvynROU" transform="translate(118.389 5.332)" width="13.762458233473922px"/><path d="M 9.859 3.303 L 16.077 21.335 L 19.684 21.335 L 11.991 0 L 7.693 0 L 0 21.335 L 3.635 21.335 L 9.853 3.303 Z" fill="rgb(20, 20, 20)" height="21.33523944583004px" id="Ln_a1JZTX" transform="translate(133.986 5.338)" width="19.683515845550573px"/><path d="M 11.545 12.499 C 12.968 12.059 14.043 11.322 14.774 10.293 C 15.506 9.259 15.871 8.024 15.871 6.584 C 15.871 4.521 15.191 2.909 13.825 1.743 C 12.465 0.583 10.539 0 8.053 0 L 0 0 L 0 21.335 L 3.423 21.335 L 3.423 13.071 L 8.201 13.071 L 12.802 21.335 L 16.529 21.335 L 11.539 12.499 Z M 11.173 9.116 C 10.402 9.705 9.327 10.002 7.944 10.002 L 3.435 10.002 L 3.435 3.058 L 7.944 3.058 C 9.327 3.058 10.402 3.361 11.173 3.961 C 11.945 4.561 12.328 5.435 12.328 6.573 C 12.328 7.71 11.945 8.522 11.173 9.11 Z" fill="rgb(20, 20, 20)" height="21.335239490803623px" id="Qt9AxOqZR" transform="translate(156.099 5.338)" width="16.528666547835087px"/><path d="M 33.9 0.006 L 25.607 0.006 C 25.213 0.006 24.875 0.291 24.818 0.674 C 24.687 1.555 24.47 2.4 24.19 3.201 C 23.224 5.978 21.44 8.27 19.194 9.682 L 19.217 9.682 C 19.217 9.682 25.453 9.522 27.539 3.201 L 27.539 3.201 L 30.859 3.201 C 29.482 7.161 26.459 10.133 22.778 10.968 C 22.098 11.122 21.4 11.202 20.68 11.202 C 19.514 11.202 18.394 10.991 17.343 10.596 C 14.233 9.436 11.719 6.698 10.501 3.195 C 10.216 2.389 10.004 1.543 9.873 0.669 C 9.816 0.28 9.478 0 9.084 0 L 0.803 0 C 0.317 0 -0.061 0.434 0.008 0.914 C 0.117 1.697 0.277 2.458 0.488 3.201 C 2.3 9.687 7.672 14.397 14.005 14.403 C 10.924 13.357 6.106 10.436 3.837 3.201 L 3.837 3.201 L 3.837 3.201 L 7.158 3.201 C 8.027 6.298 9.707 9.002 11.919 10.968 C 13.496 12.374 15.342 13.408 17.354 13.957 C 18.423 14.248 19.543 14.403 20.692 14.403 C 27.03 14.403 32.408 9.687 34.22 3.201 C 34.426 2.463 34.586 1.697 34.7 0.914 C 34.769 0.434 34.391 0 33.906 0 Z" fill="rgb(20, 20, 20)" height="14.402572631835938px" id="yxyckXN6_" transform="translate(0 17.597)" width="34.708059114564385px"/><path d="M 0.803 14.403 L 9.095 14.403 C 9.49 14.403 9.827 14.117 9.884 13.734 C 10.016 12.854 10.233 12.008 10.513 11.208 C 11.479 8.43 13.256 6.138 15.497 4.727 L 15.479 4.727 C 15.479 4.727 9.244 4.887 7.158 11.208 L 7.158 11.208 L 3.837 11.208 L 3.837 11.208 C 5.209 7.247 8.238 4.269 11.913 3.435 C 12.593 3.281 13.29 3.201 14.011 3.201 C 15.176 3.201 16.297 3.412 17.348 3.806 C 20.457 4.967 22.972 7.704 24.19 11.208 L 24.19 11.208 L 24.19 11.208 C 24.475 12.014 24.687 12.859 24.818 13.734 C 24.875 14.123 25.213 14.403 25.607 14.403 L 33.9 14.403 C 34.386 14.403 34.763 13.968 34.694 13.488 C 34.586 12.711 34.426 11.945 34.214 11.202 C 32.408 4.721 27.024 0 20.686 0 C 23.767 1.046 28.59 3.961 30.865 11.208 L 30.865 11.208 L 27.544 11.208 L 27.544 11.208 L 27.544 11.208 C 26.681 8.104 24.995 5.407 22.784 3.435 C 21.206 2.029 19.36 1 17.354 0.446 C 16.28 0.154 15.165 0 14.016 0 C 7.672 0 2.294 4.721 0.488 11.208 L 0.488 11.208 L 0.488 11.208 C 0.282 11.951 0.122 12.711 0.008 13.494 C -0.061 13.974 0.317 14.408 0.803 14.408 Z" fill="rgb(20, 20, 20)" height="14.408287876490093px" id="fJajgayao" width="34.70234380798904px"/></g></svg>)