
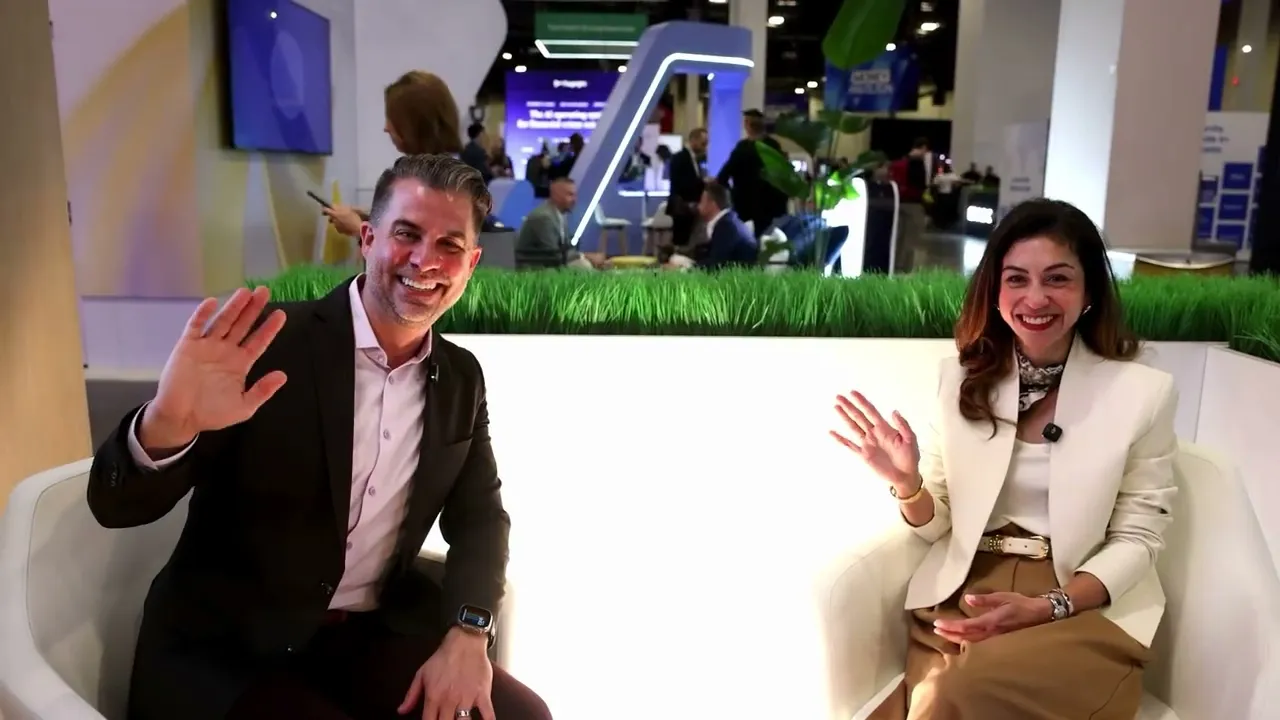
A equipa da Oscilar arrancou no Money20/20 com a vitória do Money Award na categoria de IA e Automação na Banca. Um excelente começo de semana e o reconhecimento do trabalho por trás da nossa Plataforma de Risco Agêntica, que reúne fraude, crédito, AML e onboarding com agentes de IA que partilham informação, aprendem com o feedback dos analistas e mantêm os humanos no controlo.

A partir daí, como esperado, o tema da semana foi: agentes, agentes e mais agentes.
Estavam nos banners dos stands, nas palestras principais e em quase todas as conversas de corredor. Passei grande parte da semana a falar sobre eles: numa mesa-redonda do Axios Live sobre comércio na era da IA no domingo à noite, no palco na terça-feira e em entrevistas para a Yahoo Finance e NYSE TV.
Todas as conversas voltavam ao mesmo problema: os bancos têm de reconhecer agentes que atuam por clientes reais, distingui-los de fraudes e decidir quanta autonomia lhes conceder. As ferramentas em que o setor confiou durante anos assumiam que havia um humano do outro lado.
Os consumidores também sentem essa lacuna. A American Express partilhou um estudo no palco revelando que 59% dos consumidores norte-americanos sentem-se confortáveis ao usar IA para pesquisar produtos, mas apenas 36% estão confortáveis em deixar um agente concluir a compra.
A divisão entre bot bom e bot mau já não funciona
A tensão já é visível publicamente. A Meta lançou o Muse a 8 de setembro, um agente pessoal que faz compras e pagamentos pelos utilizadores. Em duas semanas, a Amazon bloqueou-o, contestando o facto de o agente não se identificar durante as compras. Na conferência de resultados do JPMorgan deste mês, Jamie Dimon afirmou que o banco impede que agentes de IA externos operem contas de clientes, alertando que ninguém quer agentes descontrolados. E logo após o fecho do Money20/20, a Axios noticiou que grandes bancos dos EUA estão a detetar agentes de IA não verificados em contas de clientes, alguns parecendo agir além do que lhes foi solicitado.
Cada resposta faz sentido isoladamente. Juntas, expõem uma premissa em que o controlo de fraudes se apoiou durante duas décadas: quem passou pelo login é a pessoa a agir. O Muse deita isso por terra. As suas sessões pertencem, na maioria, a clientes reais, preenchendo os mesmos formulários de login e pedidos de MFA criados para humanos. Um cliente pode agora autenticar-se, delegar e afastar-se.
Isto coloca todas as instituições perante um dilema difícil. Apertar o controlo de bots significa afastar clientes que usam agentes legítimos que escolheram. Facilitar significa abrir a porta de entrada à fraude.
Quatro perguntas a fazer antes de confiar num agente
No domingo à noite, participei num jantar do Axios Live organizado por Dan Primack e Lucinda Shen, que reuniu à mesma mesa líderes de redes de cartões, empresas de pagamentos, startups de agentes e fundos de investimento. A maioria constrói os agentes ou a infraestrutura. Eu vim para falar sobre a decisão em cada transação e defendi que uma simples classificação por visitante não é suficiente. São precisas quatro perguntas, respondidas por ordem.
É um bot ou não? Se esta sessão é de uma pessoa ou de um agente. Saber apenas que há um software a correr diz muito pouco por si só.
Qual é o bot? Se este é um tipo de agente permitido pela instituição. Um agente assinado de uma plataforma conhecida, uma ferramenta de consumo não declarada e um pacote de fraude exigem, cada um, uma política diferente.
De quem é o bot? Se o titular da conta autorizou esta ação específica. Consultar o saldo e enviar 10.000 $ são pedidos distintos, mesmo quando feitos com as mesmas credenciais.
Ainda é o bot dele? Se o agente foi comprometido ou manipulado desde que o proprietário o ativou.
As redes e protocolos estão a construir respostas sólidas para as duas primeiras. As redes de cartões estão a introduzir consentimentos de pagamento com escopo limitado para a terceira, e a nova framework Intent Intelligence da Amex permite que o emissor receba a intenção de compra autorizada pelo cliente antes de o agente concluir a transação.
A quarta ainda não tem padrões definidos, e é aí que prevejo as primeiras grandes perdas. O exemplo que dei à mesa: pede ao seu agente de compras para encontrar uma máquina de café por menos de 200 $. Ele consulta uma página de avaliações falsas e transfere 180 $ para uma loja fraudulenta. O agente era real, autorizado e respeitou o orçamento. O dinheiro desapareceu na mesma. Roubar as credenciais de um agente é difícil. Manipulá-lo é simples, e todas as assinaturas continuam válidas.

Comprar é a parte fácil
Na terça-feira, juntei-me a Zor Gorelov da Blue Language Labs e a Danielle Aviles Krueger da Plaid no painel Let the Agents Do More Than Pay, moderado por Amias Gerety da QED Investors, perante uma sala completamente cheia.

A nossa premissa foi a de que um agente que apenas finaliza compras é apenas um comprador muito rápido. Um agente que conduz negócios encontra parceiros, negoceia termos e assume obrigações a longo prazo. O Zor defendeu que é no B2B que isto ganha escala, e a Gartner prevê que os agentes de IA intermedeiem mais de 15 biliões de dólares em despesas B2B até 2028.
É aí também que o risco se torna mais complexo. Imagine uma pequena empresa cujo agente de compras pode pagar a fornecedores aprovados até 5.000 $. Chega uma fatura real, mas os dados de pagamento do fornecedor foram comprometidos. O valor cabe no orçamento, o agente está autenticado e o pagamento parece normal. Detetar o problema exige uma decisão que identifique a alteração do beneficiário e conheça os padrões normais de pagamento da empresa. Sem isso, o agente pode repetir o erro em centenas de pagamentos antes que alguém perceba.
A Danielle fez uma comparação esclarecedora: o que torna os agentes de confiança é muito semelhante ao open banking, com consentimento explícito, revogação eficaz e partilha de dados através de canais controlados. A revogação é o ponto crítico a que presto mais atenção. Um agente pode deter um token de rede, uma sessão de comerciante e uma chave de API de um terceiro serviço; revogar um deles deixa os outros dois operacionais. Até isso ser resolvido, as instituições vão manter a supervisão humana.
Foi esse o ponto que defendi no palco. A autenticação e as permissões de pagamento não indicam à instituição se uma transação específica é segura. Isso exige uma decisão informada pelo cliente, pela contraparte e pela autoridade do agente. E, à medida que mais agentes participam na mesma transação, padrões partilhados de identidade e delegação tornam-se igualmente essenciais. Os pagamentos online já passaram por isto, quando a decisão de fraude em tempo real tornou viável o comércio entre desconhecidos. O comércio agêntico precisa de alargar essa capacidade a novos intervenientes, permissões dinâmicas e riscos que podem surgir após a autorização do agente.

Como os bancos decidem em que agentes confiar
Na prática, o mesmo agente pode consultar um saldo sem atritos, precisar de validação extra para alterar uma morada ou exigir a aprovação do cliente para adicionar um novo beneficiário. Conforme os clientes delegam tarefas a agentes ou intervêm a meio do processo, os bancos também precisam de saber quem estava no controlo quando o dinheiro foi movimentado.
Em entrevista à Yahoo Finance, expliquei isto de forma simples para os consumidores: defina limites claros, exija um registo compreensível do que o seu agente fez e espere que o seu banco valide cada ação antes de transferir fundos. Se um agente pedir a sua palavra-passe, é um sinal de alerta.
No programa Taking Stock da NYSE TV, eu e o J.D. Durkin debatemos a vantagem que os criminosos têm ao adotar novos modelos de IA de imediato, enquanto os bancos levam, com razão, tempo a validá-los. Mas os bancos têm uma vantagem própria: visibilidade sobre todo o relacionamento com o cliente, e não apenas sobre uma interação isolada. Essa vantagem só funciona quando os dados estão integrados — e, na maioria das instituições, ainda não estão.

Conversas fora do palco
As conversas fora do palco foram igualmente esclarecedoras. No domingo, organizámos em conjunto um jantar executivo para a banca com a Kaufman Rossin e a SentiLink.

O pequeno-almoço de segunda-feira, "Rethinking Fraud in the Age of AI", com a Mastercard, contou com um painel onde Saurabh Bajaj, o nosso Chief Product Officer, se juntou a Taylor Goldaper e Max Lessman da Mastercard, Debjit Saha da MoneyGram e Niraj Borkar da PwC para debater fraude, identidade e a emergência do risco agêntico. E na terça-feira, organizámos um brunch executivo de fintech para líderes de risco e conformidade com a iDENTIFY, FS Vector, American Fintech Council e Eisen. Entre esses eventos e os quatro dias no nosso stand, os mesmos desafios de fundo surgiram repetidamente.

Os bancos parceiros tentam integrar programas de fintech mais rapidamente do que os processos de adesão concebidos para grandes bancos permitem. As equipas de risco continuam a pagar a diferentes fornecedores para KYC, KYB, sanções e monitorização, cada um com uma visão isolada do mesmo cliente. E quase todos pretendem integrar IA nas suas operações, sem perder a capacidade de justificar cada decisão relevante perante um regulador.
Estes são problemas que as instituições enfrentam hoje, antes mesmo de os agentes autónomos adicionarem outra camada de complexidade.
TransUnion x Oscilar
Um dos meus momentos favoritos da semana aconteceu no nosso stand. Jeff Johnston, Diretor Global de Estratégia de Fraude e Operações de Negócio da TransUnion, juntou-se a mim ao vivo para apresentar as novas pontuações com ação adversa da TransUnion para identidade sintética e credit washing, disponíveis em primeira mão na Oscilar.
Historicamente, estes riscos ficavam num limbo entre as equipas de fraude e de crédito. Uma instituição de crédito podia identificar indícios de identidade sintética, mas não ter a base necessária para fundamentar uma recusa de crédito. Pontuações acompanhadas de códigos de justificação que a instituição pode citar ajudam a fechar essa lacuna, mostrando todo o seu valor quando fraude, identidade e crédito são avaliados numa única decisão. Isto ganha ainda mais relevância quando os agentes começam a participar em decisões nestas mesmas áreas.
Porque construímos a base primeiro
Colocar agentes autónomos num ambiente assim só alarga as falhas. Um agente pode decidir mais rápido, mas não consegue compensar a falta de contexto ou a ausência de limites bem definidos.
Já vi este cenário antes. Na Confluent, as decisões de fraude e risco tornaram-se o nosso maior caso de uso. Vi alguns dos bancos mais sofisticados do mundo a transmitir dados em tempo real para, logo a seguir, os entregarem a sistemas de fraude, crédito e AML que viam apenas uma fração do cliente e quase não comunicavam entre si. Os maiores bancos tinham dados em tempo real, mas não tinham uma avaliação de risco em tempo real. Essa experiência convenceu-me de que o risco é um problema de dados e IA, e que aplicar inteligência sobre sistemas fragmentados apenas acelera os pontos cegos.
Por isso, na Oscilar, criámos a base primeiro: uma visão integrada a 360 graus do risco de cada cliente em tempo real, com decisões tomadas sob as políticas da própria instituição, explicadas de forma simples e registadas para futura auditoria. Mais de 100 instituições financeiras processam nela dezenas de milhares de milhões de decisões de risco por ano, cada uma em menos de 100 milissegundos. Começámos a semana a ser premiados por essa plataforma e cada conversa que se seguiu confirmou o acerto desta abordagem.
Este é um dos princípios fundamentais da Oscilar. Um agente verificado não garante, por si só, uma transação segura. Bloquear tudo ou confiar cegamente são abordagens que falham; por isso, a confiança tem de ser conquistada e reavaliada à medida que o comportamento muda. Os agentes devem ganhar autonomia passo a passo, e as instituições devem poder revogá-la a qualquer momento. A decisão pertence à instituição, segue as suas próprias regras e tem de ser compreensível para o cliente ou para o regulador.
Os bancos lidam agora com agentes em duas frentes: os que implementam internamente para apoiar as suas equipas e os que interagem em nome dos clientes. Na primeira frente, o Agent Hub — o nosso conjunto de mais de 30 agentes de IA — assume o trabalho investigativo e operacional para as equipas de risco, com validação humana em cada decisão crítica. A segunda frente é um dos desafios mais estimulantes em que estamos a trabalhar na Oscilar: ajudar as instituições a alargar as mesmas decisões de confiança em tempo real e auditáveis que aplicam a pessoas aos agentes que atuam em nome dos clientes. Ambas assentam na mesma base.
O caminho a seguir
Três previsões para os próximos 12 a 18 meses:
As autorizações contínuas vão surgir primeiro em cenários restritos. Repetição de encomendas, remarcação de viagens e compras empresariais com orçamentos fixos são tarefas recorrentes, delimitadas e fáceis de monitorizar. O B2B deverá avançar mais depressa do que o retalho, porque os orçamentos e as cadeias de aprovação já existem.
O primeiro grande caso de fraude com agentes envolverá, muito provavelmente, um agente legítimo com autorizações válidas, mas manipulado por uma loja falsa, uma fatura adulterada ou instruções ocultas numa página web.
O "conheça o seu cliente" vai evoluir para "conheça o seu cliente e os seus agentes". Os bancos vão passar a tratar os agentes como uma categoria própria de interveniente, com permissões, limites e perfil de risco avaliados em tempo real a cada ação.
Quase todas as empresas em Las Vegas tinham um agente para mostrar. Muitas menos sabiam explicar o que deve ser assegurado antes de uma instituição permitir que esse agente movimente o dinheiro de um cliente. Essa é a questão que vai marcar o próximo ano.
Quanto maior for a autonomia financeira que concedemos aos agentes, mais importante se torna compreender o que fazem, em nome de quem agem e quando devemos intervir. A infraestrutura que as instituições construírem agora ditará o nível de autonomia que conseguirão suportar com segurança.
Um agradecimento sincero a todos os clientes, amigos, consultores e parceiros que tornaram este Money20/20 inesquecível. O nosso muito obrigado, em especial, aos coanfitriões Kaufman Rossin, SentiLink, Mastercard, iDENTIFY, FS Vector, Eisen e American Fintech Council, e a todos os que marcaram presença em força, partilharam as suas perspetivas e trouxeram uma energia incrível a esta semana. Foi fantástico reencontrar parceiros de longa data, estabelecer novos contactos e manter tantas conversas construtivas. E um agradecimento muito especial à fantástica equipa da Oscilar por tornar tudo isto possível (tanto no local como à distância)!
Neha Narkhede
CEO e Cofundador
Neha Narkhede é uma empreendedora e investidora da área de tecnologia. Ela é cofundadora e CEO da Oscilar, uma plataforma de decisão de risco baseada em inteligência artificial, e cofundadora e conselheira da Confluent. Neha é uma das criadoras do Apache Kafka, que desenvolveu enquanto liderava a equipe do Kafka no LinkedIn, e atua como investidora ou conselheira de empresas como Material Security, Stytch, Supabase e Yugabyte. Ela estudou ciência da computação na Georgia Tech e cresceu em Pune, na Índia.
AVISO
O conteúdo deste site é fornecido apenas para fins informativos e não constitui aconselhamento legal, tributário, financeiro, de investimento ou outro tipo de aconselhamento profissional. Quaisquer visões ou opiniões expressas por indivíduos citados, colaboradores ou terceiros são exclusivamente suas e não refletem necessariamente os pontos de vista da nossa organização.
Nada aqui deve ser interpretado como um endosso, recomendação ou aprovação de qualquer estratégia, produto, serviço ou ponto de vista em particular. Os leitores devem consultar seus próprios consultores qualificados antes de tomar decisões financeiras ou de investimento.
A Oscilar não faz representações ou garantias quanto à precisão, integridade ou atualidade das informações fornecidas e se isenta de qualquer responsabilidade por qualquer perda ou dano decorrente da confiança neste conteúdo. Este site pode conter links para sites de terceiros, que a Oscilar não controla ou endossa.


" height="48px" id="Qi9pnIQwR" width="48px"/></g></svg>)
" height="39.77194px" id="A8r2uGwai" transform="translate(2 3.808)" width="44px"/></svg>)

