Última actualización: enero de 2026
Los líderes de tecnología bancaria se encuentran en una encrucijada habitual: McKinsey calcula que la IA podría aportar entre 200 000 y 340 000 millones de dólares de valor anual al sector bancario mundial, lo que equivale a entre el 9 % y el 15 % de los beneficios de explotación. La visión de la consultora de un Banco de IA del Futuro es atractiva: toma de decisiones en tiempo real, agentes autónomos y servicio hiperpersonalizado. Sin embargo, según un estudio del MIT de agosto de 2025, el 95 % de los pilotos de IA empresarial no logran ofrecer ningún impacto financiero medible. La mayoría de los bancos están estancados en lo que el sector denomina el "purgatorio de los pilotos", realizando docenas de experimentos aislados que nunca llegan a escalarse.
La creencia generalizada dice que la única salida es una transformación de tipo "arrancar y sustituir": eliminar el núcleo heredado, reconstruir desde cero, aceptar ciclos de contratación de 18 meses y presupuestos de ocho cifras. Pero este enfoque es paralizante y equivocado.
Existe otro camino. Los bancos pueden captar entre el 70 % y el 80 % del valor potencial de la IA centrándose en un número reducido de subdominios de alto impacto y desplegando una infraestructura de IA moderna junto a los sistemas heredados, en lugar de intentar sustituciones de sistemas centrales que duran varios años.
Este artículo examina ese camino. Se basa en el marco de McKinsey & Company sobre el Banco de IA del Futuro, que posiciona la IA como una infraestructura horizontal que abarca la interacción con el cliente, la toma de decisiones, la tecnología central y los modelos operativos. Dando por sentado ese diseño, el foco aquí es la ejecución: cómo los bancos pueden poner en práctica esta visión bajo una supervisión regulatoria real, las limitaciones de los sistemas heredados y los requisitos de gestión de riesgos.
Profesionales con gran experiencia en la creación de sistemas de datos en tiempo real dentro de grandes instituciones financieras observan sistemáticamente la misma brecha: aunque los bancos invirtieron mucho en mover los datos más rápido, no lograron modernizar la forma en que se toman las decisiones de riesgo una vez que llegan esos datos. El resultado es una proliferación de herramientas aisladas, flujos de datos frágiles y procesos manuales lentos, precisamente en el momento en que los estafadores coordinan ataques a lo largo de todo el recorrido del cliente.
Resumen ejecutivo (TL;DR)
Los bancos están atrapados en el "purgatorio de los pilotos". La adopción de la IA se estanca porque la toma de decisiones de riesgo sigue estando aislada, la contratación es lenta y los modelos de gobernanza se crearon para sistemas deterministas (no de agentes).
No es necesario sustituir el sistema central. Los bancos pueden captar entre el 70 % y el 80 % del valor de la IA incorporando una plataforma de toma de decisiones unificada y en tiempo real sobre los sistemas heredados.
El ROI más rápido está en la capa de decisión. Los casos de uso de fraude, prevención de blanqueo de capitales (AML), crédito y cumplimiento (especialmente el modo espejo, los agentes de asistencia al analista y las capas de AML) ofrecen beneficios rápidos y de bajo riesgo.
El progreso surge de "estrategias de entrada viables". Despliegues pequeños y acotados que funcionan junto a los sistemas existentes permiten a los bancos demostrar el valor, satisfacer la gestión de riesgos de modelos y escalar de forma segura.
La gobernanza acelera la adopción. La explicabilidad, los controles con intervención humana, los registros de auditoría y las torres de control de IA permiten un despliegue más rápido al tiempo que se mantiene el cumplimiento normativo.
Parte I: El contexto estratégico
Por qué los sistemas heredados no pueden mantener el ritmo
El banco típico de nivel 1 funciona con una infraestructura diseñada para otra época. Los datos de los clientes se encuentran en silos fragmentados: bases de datos independientes para tarjetas de crédito, hipotecas, ahorros y gestión de patrimonio. Crear una visión de 360 grados en tiempo real de cualquier cliente requiere conectar sistemas que nunca fueron diseñados para comunicarse. La lógica de decisión suele estar codificada en ordenadores centrales o bloqueada en "cajas negras" de proveedores, lo que convierte incluso un simple cambio de regla en una tarea de ingeniería de varias semanas. En la práctica, esto a menudo significa que un cliente puede fallar la verificación de identidad durante el registro y, sin embargo, ser aprobado para un crédito o pagos instantáneos minutos más tarde, simplemente porque esos sistemas nunca comparten señales.
Esta arquitectura se optimizó para ofrecer estabilidad en un mundo donde el fraude se movía a velocidad humana. Hoy en día, los atacantes sondean los flujos de registro, prueban las vías de pago y explotan los sistemas de crédito en secuencias coordinadas, a menudo en cuestión de minutos. El Servicio FedNow, que ya cuenta con más de 1400 instituciones financieras participantes, y las redes de stablecoins exigen una liquidación instantánea. Los estafadores utilizan IA generativa para lanzar ataques a velocidad de máquina. Los clientes esperan de su banco la misma capacidad de respuesta que reciben de su servicio de streaming. Un sistema que se actualiza de la noche a la mañana no puede defenderse de amenazas que evolucionan en minutos.
Cuando los sistemas de riesgo funcionan de forma independiente, cada uno ve solo un fragmento del ataque. Lo que parece inofensivo de forma aislada se vuelve evidente solo cuando las señales se evalúan juntas y en tiempo real.
El diseño de McKinsey
El marco del Banco de IA del Futuro de McKinsey propone tratar la IA no como un conjunto de casos de uso aislados, sino como una infraestructura horizontal que abarca cuatro capas de la organización: Interacción, Toma de decisiones, Datos y tecnología central, y Modelo operativo.
El marco es conceptualmente correcto. El reto al que se enfrentan los bancos no es entender el destino, sino sortear las limitaciones (aprobación regulatoria, gestión de riesgos de modelos, integración de sistemas heredados y seguridad operativa) necesarias para alcanzarlo.
La capa de interacción gestiona las interfaces de cara al cliente: interacciones multimodales a través de voz, texto e imagen, respaldadas por "gemelos digitales" que simulan el comportamiento del cliente y permiten un servicio personalizado y proactivo. La capa de toma de decisiones es donde los datos se convierten en acción: los agentes de IA y copilotos realizan razonamientos en tiempo real, orquestan flujos de trabajo complejos y logran lo que McKinsey proyecta como un aumento de productividad de entre el 20 % y el 60 %. La capa de datos y tecnología central proporciona la base: arquitecturas de datos unificadas que eliminan los silos, bases de datos vectoriales que permiten la búsqueda semántica en datos no estructurados y flujos de LLM para gestionar los ciclos de vida de los modelos. La capa del modelo operativo organiza a las personas: equipos multidisciplinares, "torres de control" de IA para la gobernanza y estructuras de responsabilidad centradas en los resultados más que en la finalización de proyectos.
El marco es coherente. El problema es la ejecución.
Por qué los bancos se bloquean
Los líderes bancarios se enfrentan a tres barreras estructurales cuando intentan pasar de la visión a la implementación. Una encuesta de BCG reveló que solo el 25 % de las instituciones han integrado capacidades de IA en su estrategia de negocio; el otro 75 % sigue atrapado en pruebas de concepto y pilotos aislados.
La primera barrera es la contratación. La frase "infraestructura de IA" suele activar ciclos de licitación de 18 meses que implican a compras, legal y cumplimiento. En un panorama tecnológico que evoluciona tan rápido, las soluciones seleccionadas al inicio de estos procesos pueden estar obsoletas en el momento del despliegue. Muchas instituciones intentan compensarlo creando internamente flujos de datos a medida, ensamblando sistemas complejos de streaming, reglas y analítica que requieren grandes equipos de ingeniería solo para mantenerse en funcionamiento. Para la mayoría de los bancos, este enfoque es económicamente insostenible.
La segunda es la gobernanza. Los marcos de gestión de riesgos de modelos se diseñaron para modelos estáticos y deterministas. Los sistemas de IA generativa y basados en agentes introducen un comportamiento probabilístico que debe gobernarse de forma continua (mediante la explicabilidad, la trazabilidad y la supervisión del rendimiento en directo), en lugar de con aprobaciones puntuales.
La tercera es el control. Los bancos desconfían, con razón, de las propuestas de "transformación" que requieren delegar la lógica de decisión en terceros. Sus políticas de riesgo y el conocimiento de sus clientes son propiedad intelectual. Ceder el control de esa lógica a los proveedores desvirtúa la propuesta de valor.
Estas barreras explican la brecha entre el entusiasmo y la acción. La solución radica en replantear la tarea: no como una transformación total, sino como una serie de despliegues acotados que demuestren el valor y desarrollen la capacidad institucional.
La magnitud de la transformación que se avecina
Los riesgos son cada vez más evidentes. Un informe de Citigroup reveló que el 54 % de los puestos de trabajo en el sector bancario tienen un alto potencial de automatización, con un 12 % adicional que podría verse potenciado por la IA. Según Bloomberg Intelligence, los bancos mundiales recortarán hasta 200 000 puestos de trabajo en los próximos tres a cinco años a medida que la IA asuma tareas que actualmente realizan trabajadores humanos. El banco DBS de Singapur ya ha anunciado planes para reducir su plantilla en 4000 puestos durante tres años a medida que la IA asuma funciones, al tiempo que despliega más de 800 modelos de IA en 350 casos de uso.
Sin embargo, la investigación de Accenture sugiere que la oportunidad supera a la disrupción: la productividad podría aumentar entre un 20 % y un 30 % y los ingresos un 6 % para los bancos que la implementen con éxito. La cuestión no es si hay que transformarse, sino cómo hacerlo sin destruir la estabilidad operativa.
Parte II: Cinco estrategias de entrada viables
El marco de McKinsey define cómo es un banco que prioriza la IA. Lo que no prescribe es cómo las instituciones reguladas pueden avanzar hacia ese futuro de forma gradual, sin exponer a los clientes, a los reguladores o a los balances a un riesgo inaceptable. Las siguientes "estrategias de entrada viables" reflejan patrones de ejecución observados en despliegues reales donde los bancos demostraron primero el valor y luego escalaron de forma segura.
Estas "estrategias de entrada viables" son patrones de ejecución observados en despliegues reales que permiten a los bancos avanzar hacia el Banco de IA del Futuro de forma incremental.
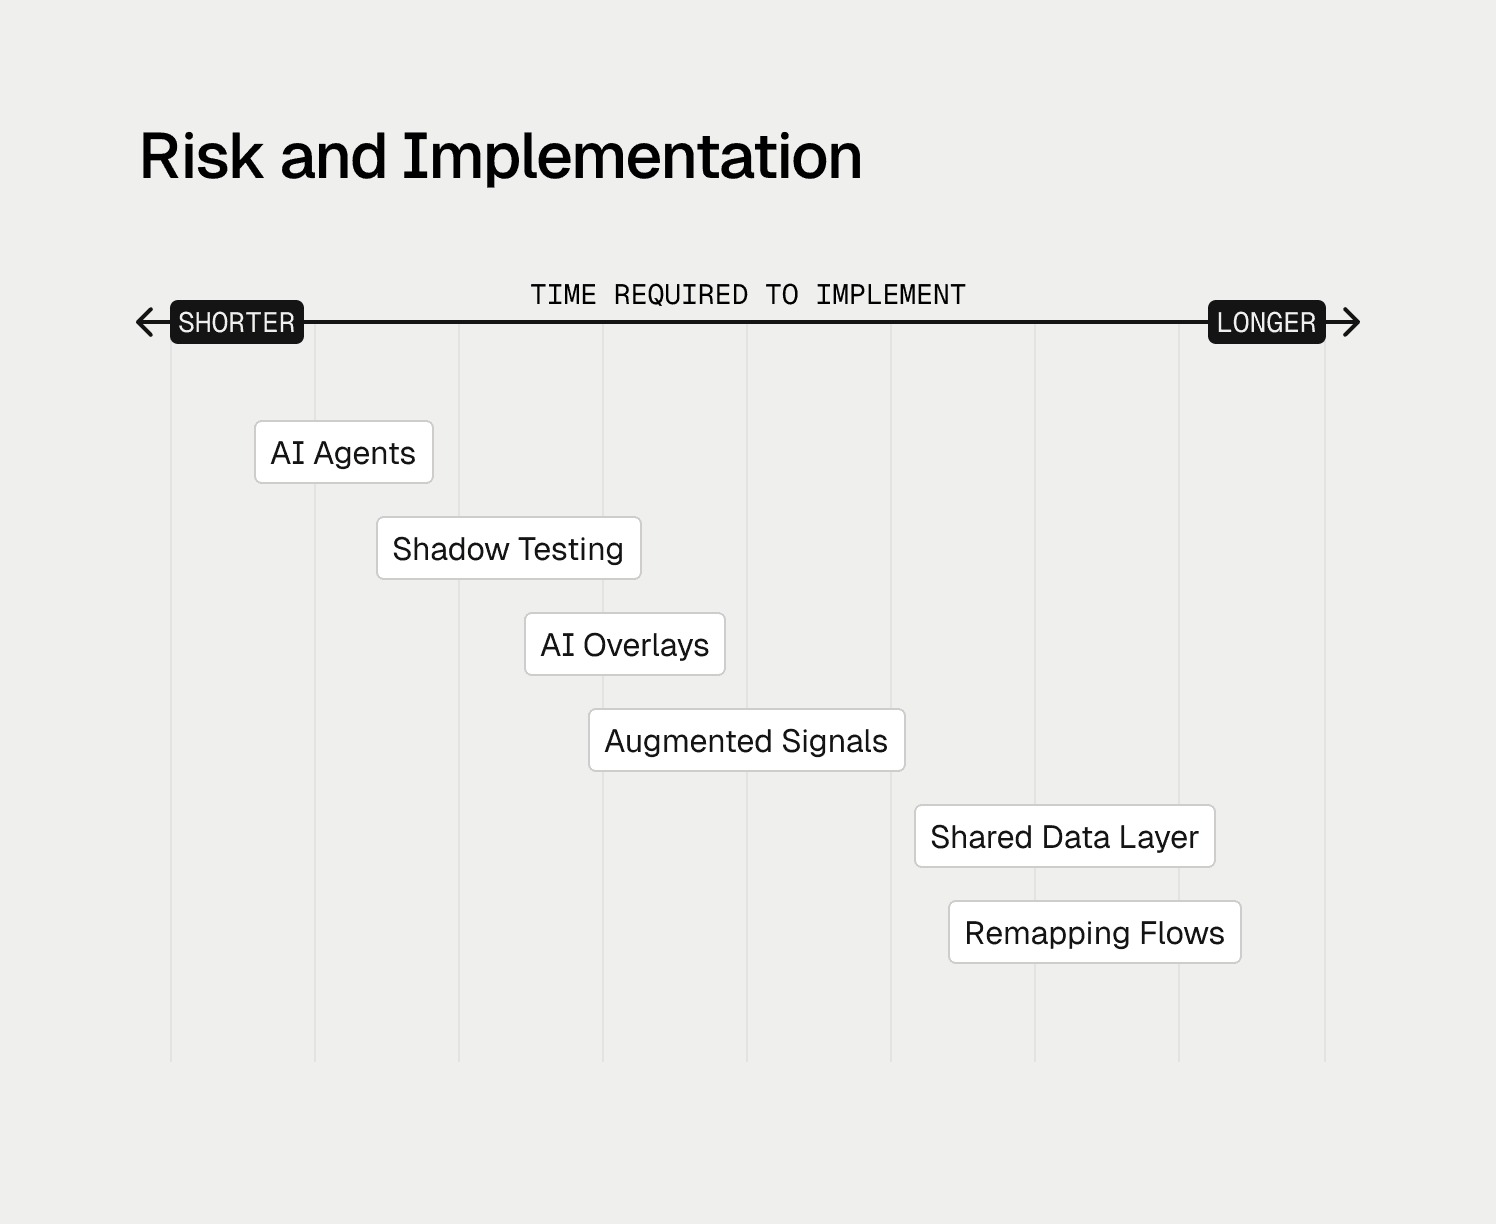
Una estrategia de entrada es una implementación dirigida que introduce una infraestructura de IA moderna junto a los sistemas heredados sin necesidad de una sustitución completa. Las siguientes cinco estrategias ofrecen diferentes perfiles de riesgo y aplicabilidad inmediata para los líderes de riesgo y cumplimiento.
Estrategia 1: Toma de decisiones en modo espejo (shadow mode)
El problema: Los bancos dudan a la hora de desplegar nuevos modelos de IA directamente en producción porque el coste de un error es alto. Un falso positivo bloquea a un cliente legítimo. Un falso negativo permite el fraude. Ambos resultados desencadenan el escrutinio de los reguladores y la pérdida de clientes.
La solución: El modo espejo ejecuta un nuevo motor de decisión de IA en paralelo con el sistema heredado. Ambos sistemas reciben los mismos datos de producción en tiempo real. Ambos toman decisiones. Solo se ejecutan las decisiones del sistema heredado. Las decisiones del sistema de IA se registran para su comparación.
Cómo funciona: Los flujos de datos de transacciones y clientes se duplican, a menudo mediante pasarelas de API o plataformas de streaming de eventos como Kafka. Un flujo alimenta al motor de reglas heredado; el otro alimenta a la plataforma de IA. Los analistas de riesgos comparan las decisiones con los resultados reales. Cuando el sistema de IA detecta un grupo de fraude que el sistema heredado pasó por alto, eso demuestra su valor. Cuando el sistema de IA habría bloqueado a un cliente legítimo, es una oportunidad de ajuste.
Por qué funciona: El modo espejo es, de hecho, realizar pruebas retrospectivas y predictivas con datos reales y con un riesgo de producción nulo. Crea el historial empírico que exigen los comités de gestión de riesgos de modelos. Una vez que el sistema de IA supera sistemáticamente al heredado, el banco puede activar el cambio o aumentar gradualmente el tráfico mediante un despliegue controlado (canary). De igual importancia, permite una validación continua. Los equipos de riesgo pueden medir los falsos positivos, los falsos negativos y las desviaciones a lo largo del tiempo, alineándose mucho mejor con la forma en que los reguladores esperan que se gobiernen los sistemas de IA.
Nivel de riesgo: Bajo. No hay impacto en el cliente hasta que el banco decida actuar en función de las pruebas.
Estrategia 2: Agentes de asistencia al analista (clasificación de nivel 1)
El problema: Los equipos de riesgo y cumplimiento dedican la mayor parte de su tiempo a tareas mecánicas: recopilar datos, cambiar de cuadro de mando y descartar falsos positivos evidentes en lugar de aplicar su criterio profesional. Los sistemas tradicionales de control de transacciones generan tasas de falsos positivos que superan el 90 % o 95 %. Los costes mundiales de cumplimiento de AML superan ya los 274 000 millones de dólares anuales, y gran parte de esta cifra se destina a gestionar alertas de baja calidad en lugar de a detener a los delincuentes. Los analistas humanos dedican la mayor parte de su tiempo a la clasificación de nivel 1: recopilar datos, copiar información entre pantallas y descartar falsas alarmas evidentes.
La solución: Desplegar agentes de IA para realizar la recopilación de datos y el análisis preliminar. El agente no sustituye al analista; prepara el expediente del caso.
Cómo funciona: Cuando se activa una alerta, un "Agente de Investigación" consulta automáticamente las bases de datos internas, las listas de vigilancia externas y las fuentes abiertas pertinentes. Sintetiza los resultados en un informe del caso en lenguaje natural que explica por qué se activó la alerta y recomienda una resolución. El analista revisa el trabajo preparado en lugar de empezar desde una pantalla en blanco.
Por qué funciona: Los casos prácticos sugieren que este enfoque reduce el tiempo de revisión manual en un 75 % y permite a los analistas noveles rendir al nivel de los más experimentados. Se mantiene la intervención humana para la decisión final, lo que preserva la gobernanza al tiempo que optimiza la eficiencia. Los despliegues más eficaces tratan la IA como una capa de asistencia. Los agentes recopilan el contexto, clasifican las alertas y redactan los informes, pero las personas conservan la autoridad de decisión, respaldadas por registros de auditoría completos y razonamientos explicables.
Nivel de riesgo: De bajo a medio. Las personas conservan la autoridad de decisión; la IA se encarga de la recopilación de datos.
Estrategia 3: Productos creados desde cero (stablecoins y criptomonedas)
El problema: Los bancos que se adentran en las stablecoins, los depósitos tokenizados o la custodia de criptomonedas se enfrentan a un desajuste temporal. Estos activos operan en redes de blockchain que funcionan las 24 horas del día, los 7 días de la semana, con liquidación instantánea. La Ley GENIUS, aprobada en julio de 2025, estableció el primer marco regulatorio federal para las stablecoins de pago, exigiendo a los organismos bancarios federales que adopten normas exhaustivas para julio de 2026. Los sistemas tradicionales de riesgo bancario diseñados para liquidaciones en un plazo de dos días (T+2) no pueden gestionar el riesgo a la velocidad de blockchain.
La solución: Crear un sistema de riesgo nativo de IA específicamente para las nuevas líneas de productos. Al tratarse de despliegues desde cero (greenfield), no hay ningún sistema heredado que sustituir.
Cómo funciona: Implementar una plataforma capaz de tomar decisiones en menos de 100 ms para adaptarse a la velocidad de blockchain. Integrar tanto los datos tradicionales de dinero fíat (KYC, transferencias bancarias) como los datos de la cadena de bloques (direcciones de monederos, gráficos de transacciones) para detectar redes de blanqueo que conecten ambos mundos. Utilizar agentes de IA para aplicar las reglas automáticamente, como el bloqueo de transferencias a direcciones de monederos sancionados en tiempo real.
Por qué funciona: Los nuevos productos ofrecen "seguridad por diseño". El éxito crea una arquitectura de referencia y una experiencia interna que justifican la migración de las líneas de negocio heredadas a una infraestructura moderna.
Nivel de riesgo: Medio. Riesgo del nuevo producto, pero sin riesgo de migración de sistemas heredados.
Estrategia 4: Generación de reglas a partir de lenguaje natural
El problema: En los bancos tradicionales, para cambiar una regla de riesgo se requiere que un responsable de riesgos documente la lógica, se la entregue a TI, espere a un ciclo de desarrollo y luego espere a las pruebas. La fase de traducción entre la intención del negocio y el código lleva días o semanas. Los estafadores reaccionan en minutos.
La solución: Las plataformas de IA modernas permiten a los usuarios no técnicos crear y probar reglas utilizando lenguaje natural. Un responsable de riesgos escribe: "Marcar todas las transacciones superiores a 5000 $ procedentes de direcciones IP de jurisdicciones de alto riesgo si la cuenta tiene menos de 30 días de antigüedad". La IA traduce esto en una lógica ejecutable.
Cómo funciona: El responsable de riesgos introduce el objetivo de la política a través de una interfaz de chat. El agente de IA generativa traduce la indicación en código de decisión. El agente ejecuta inmediatamente una simulación (utilizando el modo espejo) para mostrar el impacto en los datos históricos: "Esta regla habría detectado 50 casos de fraude, pero habría activado 200 falsos positivos la semana pasada". Una vez validada, la regla se despliega en producción sujeta a la aprobación de gobernanza.
Por qué funciona: Eliminar el cuello de botella de TI permite a los equipos de riesgo responder a las amenazas en tiempo real. Los equipos de negocio obtienen control directo sobre sus herramientas al tiempo que se mantienen dentro de los marcos de gobernanza.
Nivel de riesgo: Bajo con una gobernanza adecuada. La simulación evita el despliegue de reglas mal ajustadas.
Estrategia 5: Reducción de falsos positivos en AML
El problema: La prevención del blanqueo de capitales (AML) suele ser la función de cumplimiento más costosa y menos eficiente. Los sistemas de control de transacciones basados en reglas ("marcar cualquier depósito de efectivo superior a 10 000 $") generan enormes colas de alertas con tasas de falsos positivos del 95 % al 98 %.
La solución: Desplegar una capa de IA que realice una segunda puntuación de las alertas del sistema heredado. El sistema central de control de transacciones permanece intacto.
Cómo funciona: El sistema tradicional genera alertas basadas en reglas regulatorias. Estas alertas pasan a un agente de IA que analiza miles de variables adicionales: patrones de comportamiento, conexiones de red, identificadores de dispositivos. La IA identifica las alertas que son claramente falsos positivos y las cierra automáticamente con una justificación documentada para su auditoría. Solo las alertas de alto riesgo llegan a los investigadores humanos. El impacto no proviene tanto de algoritmos novedosos como del contexto. Al evaluar conjuntamente las señales de registro, comportamiento, transacciones y red, los patrones que antes eran invisibles se vuelven evidentes.
Por qué funciona: Es una mejora directa sin necesidad de sustitución central. Las referencias del sector sugieren una reducción de entre el 40 % y el 70 % en la carga de trabajo manual. El cálculo del ROI es lo suficientemente claro como para superar el análisis de la dirección financiera.
Nivel de riesgo: De bajo a medio. Requiere una documentación con calidad de auditoría que justifique el descarte de las alertas.
Parte III: Casos de éxito reales
Durante la última década, las instituciones financieras invirtieron mucho en infraestructuras de datos en tiempo real: streaming de eventos, API y flujos de datos más rápidos. Sin embargo, muchas se encontraron con la misma limitación: aunque los datos llegaban cada vez más en tiempo real, las decisiones de riesgo a menudo no lo hacían.
Los equipos acumularon sistemas fragmentados, cada uno optimizado de forma aislada. Algunos intentaron crear capas de decisión personalizadas sobre bases de datos modernas, solo para descubrir que mantener la precisión, la explicabilidad y el cumplimiento a escala requería mucho más esfuerzo de ingeniería del previsto.
Esto no era exclusivo de los bancos. Las empresas de tecnología financiera se enfrentaban a una fragmentación y a unas tasas de falsos positivos similares. La diferencia radicaba en las limitaciones operativas. Las fintech a menudo se veían obligadas a iterar rápidamente porque la ineficiencia se traducía de inmediato en pérdidas o fricciones con el cliente. Los bancos se movían bajo requisitos más estrictos de estabilidad, auditabilidad y confianza regulatoria.
Lo que surge es una imagen más clara de dónde aporta la IA un valor fiable hoy en día: en la toma de decisiones internas (detección de fraudes, clasificación de AML y procesamiento de documentos). Esto produce resultados medibles porque las decisiones se pueden verificar, revisar y mejorar de forma continua. Por el contrario, los sistemas de IA orientados directamente al cliente o que toman decisiones financieras irreversibles requieren una mayor precaución y controles más sólidos.
Los siguientes ejemplos reflejan lo que hemos observado a través de los despliegues de la plataforma de toma de decisiones de riesgo de IA de Oscilar, ilustrando cómo las instituciones han aplicado estas lecciones en la práctica, adoptando una toma de decisiones unificada y supervisión humana de forma incremental para capturar los beneficios de la agilidad sin asumir riesgos operativos o regulatorios adicionales.
MoneyGram, SoFi y Nuvei: Consolidación de la toma de decisiones bajo gobernanza
MoneyGram, SoFi y Nuvei ilustran una limitación habitual a gran escala: incluso con una infraestructura de datos moderna, la toma de decisiones de riesgo a menudo va por detrás de la velocidad del movimiento del dinero.
MoneyGram opera una red de pagos global que abarca miles de corredores y jurisdicciones. A medida que se expandía hacia la liquidación instantánea y los activos digitales, los sistemas de riesgo orientados a procesos por lotes resultaban cada vez más difíciles de adaptar.
En lugar de sustituir los sistemas de destino, MoneyGram consolidó las decisiones de fraude, AML y registro en una única capa de toma de decisiones. Las nuevas reglas y modelos se evaluaron en modo espejo junto con los controles existentes, lo que permitió a los equipos medir el impacto en los datos reales antes de cualquier cambio en producción. Esto permitió una toma de decisiones en tiempo real adecuada para iniciativas de stablecoins, preservando al mismo tiempo la disciplina operativa. Los equipos informaron de una reducción de hasta el 70 % en el tiempo de migración de datos y de la capacidad de evolucionar la lógica de riesgo de forma continua sin interrumpir los flujos de trabajo de producción.
SoFi experimentó una dinámica similar desde un punto de partida diferente. Al operar en las áreas de préstamos, fraude y cobros, los cambios de política a menudo se veían limitados por las colas de ingeniería y la fragmentación de herramientas. Al centralizar la lógica de decisión y permitir la experimentación gobernada, SoFi redujo el tiempo de comercialización de nuevas estrategias de riesgo en aproximadamente un 50 % y mejoró la velocidad de procesamiento en más de un 30 %, manteniendo una supervisión coherente en todos los productos.
En entornos de pago como el de Nuvei, la misma arquitectura respalda las decisiones de riesgo en línea bajo estrictas limitaciones de latencia, donde el coste del error es inmediato (ya sea como pérdida por fraude o fricción con el cliente), lo que hace esenciales las pruebas en modo espejo y las rutas claras de escalado. Como señaló Daniel Hough, Director de Riesgos y Suscripción de Nuvei: "Nuestra solución anterior simplemente no ofrecía la funcionalidad con visión de futuro que necesitábamos: IA, automatización o herramientas para realizar recomendaciones complejas más allá de conjuntos de reglas básicas. Oscilar nos da la flexibilidad e inteligencia para gestionar nuestra cartera de formas completamente nuevas, y eso es muy importante para nosotros".
La lección: unificar la toma de decisiones, validar la precisión con intervención humana y, a continuación, ampliar el alcance.
Flexcar, Dibsy y Fluz: Reducción de falsos positivos mediante el contexto compartido
En los despliegues con Flexcar, Dibsy y Fluz surgieron problemas similares desde el principio: elevados falsos positivos, retrasos en las revisiones manuales y señales de riesgo desconectadas. Las mejoras se lograron al evaluar las señales de forma conjunta y acortar los ciclos de retroalimentación, manteniendo al mismo tiempo la responsabilidad humana.
Flexcar redujo a la mitad las tasas de riesgo y a cero las pérdidas de activos mediante la coordinación de los controles de identidad, comportamiento y transacciones dentro de un único flujo de decisión, con revisores humanos supervisando los casos límite.
Dibsy logró una reducción de aproximadamente el 80 % en el fraude al tiempo que aceleró cinco veces el registro de comercios, mediante la evaluación del riesgo de registro y de transacción de manera integral en lugar de a través de herramientas independientes.
Fluz redujo las revisiones manuales en torno al 90 % y aumentó las tasas de aprobación cerca de un 20 %, trasladando la clasificación de alertas y la recopilación de contexto a flujos de trabajo automatizados, manteniendo las decisiones finales en manos de revisores humanos.
Estos resultados reflejan el ámbito donde la IA funciona mejor: en la toma de decisiones internas y el apoyo a analistas, donde los resultados se pueden medir, auditar y mejorar continuamente.
Clara, Cashco y Parker: Capacitación de los equipos de riesgo sin dependencia de ingeniería
En las operaciones de suscripción y cumplimiento, los retrasos a menudo se deben menos a la calidad del modelo que a las largas colas de ingeniería. Los cambios en la lógica de decisión pueden tardar semanas, lo que limita la capacidad de respuesta a las condiciones del mercado.
Los despliegues con Clara, Cashco y Parker muestran cómo se puede abordar esta limitación sin sacrificar el control. Al permitir que los equipos de riesgo configuren, prueben e iteren directamente sobre la lógica de decisión, dentro de límites gobernados y con registros de auditoría completos, las organizaciones acortaron significativamente los ciclos de iteración.
Clara informó de un registro 3 veces más rápido, una capacidad de procesamiento entre 3 y 4 veces mayor sin personal adicional y un rendimiento constante de los acuerdos de nivel de servicio (SLA) en fase de crecimiento. Cashco y Parker observaron efectos similares: despliegues de suscripción en días en lugar de semanas, reducciones de aproximadamente el 70 % en las tareas pendientes y tiempos de procesamiento un 40 % más rápidos.
Para los bancos, este patrón reduce la dependencia de recursos de ingeniería escasos, al tiempo que preserva la explicabilidad y el control.
TransPecos Banks: Modernización incremental bajo supervisión regulatoria
TransPecos Banks, un banco comunitario centenario que colabora con múltiples socios de banca como servicio (BaaS), se enfrentaba a una creciente complejidad de AML sin capacidad para aumentar el personal ni la exposición regulatoria.
En lugar de sustituir los sistemas centrales, TransPecos centralizó la toma de decisiones de AML y la gestión de casos manteniendo al mismo tiempo los controles existentes. La clasificación de alertas, las investigaciones y la preparación de informes de actividades sospechosas (SAR) se unificaron, manteniendo las personas la autoridad final sobre cada decisión de presentación.
El impacto operativo incluyó:
Reducción del 40 % en los costes de operaciones de AML
Reducción del 70 % en el tiempo de revisión de alertas
Reducción del 80 % en el tiempo de gestión de SAR
Más de 3 millones de dólares de ahorro anual previsto
Igual de importante fue el impacto durante las inspecciones de los reguladores. Los equipos demostraron un seguimiento de auditoría y trazabilidad completos (desde la alerta hasta la presentación) dentro de un único sistema, eliminando la conciliación retroactiva entre múltiples herramientas.
Un inspector señaló: "Esta es la supervisión de gestión de riesgos más clara que hemos visto en un banco de su tamaño". Cuando la IA realiza el trabajo mecánico con documentación completa y las personas aportan su criterio en las decisiones críticas, el cumplimiento normativo se vuelve más defendible, no más complejo.
Qué demuestran estos despliegues
Tanto en redes globales como en fintech y bancos comunitarios, surgen patrones consistentes:
La IA aporta valor inmediato en la detección de fraudes, la clasificación de AML y el procesamiento de documentos, donde los resultados se pueden verificar y revisar.
Los mayores rendimientos se obtienen en la capa de decisión, no en la automatización orientada al cliente.
El progreso seguro se basa en el modo espejo, resultados medibles y controles con intervención humana.
La toma de decisiones unificada reduce los falsos positivos y la carga operativa sin aumentar el riesgo.
La línea divisoria no está entre bancos y fintech, ni entre velocidad y seguridad. Está entre las organizaciones que tratan la IA como un sistema de aprendizaje gobernado e integrado en la infraestructura de decisión, y las que la despliegan como una colección de herramientas inconexas.
Los bancos pueden adoptar los mismos principios de arquitectura (toma de decisiones unificada, ciclos de retroalimentación rápidos y responsabilidad humana clara) y desplegarlos de forma incremental bajo una supervisión regulatoria completa.
En operaciones de riesgo reguladas, la iteración disciplinada con explicabilidad y auditabilidad supera sistemáticamente a la experimentación sin límites de seguridad.
Parte IV: La gobernanza como facilitador
In regulated domains, governance is not a constraint on AI adoption — it is the mechanism that makes adoption possible. AI systems that influence credit, fraud, or compliance outcomes must be explainable, auditable, and continuously monitored. Institutions that treat governance as living infrastructure, rather than static documentation, consistently move faster than peers.
Haciéndose eco del énfasis de McKinsey en los modelos operativos de plataforma y la gobernanza centralizada, los bancos deberían establecer una Torre de Control de IA. Para que los agentes de IA operen en producción, especialmente en ámbitos regulados como el crédito y AML, deben ser explicables. Cada decisión requiere una justificación clara y comprensible para las personas. La Ley de IA de la UE, que entró en vigor en agosto de 2024 y cuya aplicación completa se prevé para agosto de 2026, clasifica los sistemas de IA utilizados para la evaluación crediticia como de "alto riesgo" e introduce salvaguardias adicionales. La Autoridad Bancaria Europea no ha detectado contradicciones significativas entre la Ley de IA y la legislación bancaria vigente, lo que sugiere que los marcos actuales pueden dar cabida a la IA con un esfuerzo de integración.
La Torre de Control actúa como controlador del tráfico aéreo para la IA del banco: supervisa el rendimiento, los sesgos y las desviaciones en tiempo real; aplica el apetito de riesgo y los requisitos regulatorios; y garantiza que las innovaciones exitosas se escalen en toda la empresa.
Una supervisión eficaz requiere algo más que comités de aprobación. Exige un seguimiento en tiempo real de la precisión, las desviaciones y las tasas de intervención humana, de modo que los problemas se detecten de inmediato y no meses después, durante las auditorías.
La fase de ejecución ha comenzado
La parálisis que sufren muchos líderes de tecnología y riesgos bancarios proviene de una idea errónea: que la modernización requiere una peligrosa sustitución completa del sistema central. Las pruebas apuntan a un camino diferente.
El marco del Banco de IA del Futuro de McKinsey identifica correctamente el estado final de la arquitectura; las estrategias analizadas aquí muestran cómo los bancos pueden alcanzar ese estado de forma pragmática, sin detener las operaciones ni ceder el control de la lógica de decisión. Los bancos pueden incorporar hoy mismo una infraestructura inteligente basada en agentes sobre sus sistemas heredados. Comience con el modo espejo para demostrar la seguridad. Despliegue agentes de asistencia al analista para aliviar la presión operativa inmediata. Aproveche las oportunidades desde cero, como las stablecoins, para crear sistemas de riesgo nativos de la nube.
La guía para los líderes de riesgo: ser dueños de la infraestructura en lugar de subcontratar la lógica de decisión a soluciones específicas. Empezar por la capa de decisión, donde se encuentran aumentos de productividad de entre el 20 % y el 60 % y reducciones inmediatas del riesgo. Rediseñar dominios enteros de principio a fin en lugar de realizar pruebas piloto de herramientas de forma aislada. Exigir capacidad de acción a su IA: sistemas que planifiquen, dirijan y ejecuten, no solo chatbots que recuperen información. Utilizar el modo espejo y herramientas de lenguaje natural para acelerar la innovación manteniendo la supervisión regulatoria.
Según datos de BCG, los agentes de IA ya representan el 17 % del valor total de la IA en 2025 en todos los sectores, y se prevé que alcancen el 29 % en 2028. Los bancos que ejecuten esto no serán simplemente más rápidos. Serán instituciones fundamentalmente diferentes: capaces de razonar en tiempo real, adaptarse instantáneamente a nuevas amenazas y atender a los clientes con un nivel de personalización y seguridad que los sistemas de procesamiento por lotes no pueden igualar.
Durante los próximos cinco años, la línea divisoria no estará entre los bancos que "utilizan IA" y los que no. Estará entre las instituciones que tratan la toma de decisiones basada en IA como infraestructura central y aquellas que continúan añadiéndola como un complemento secundario.
El diseño existe. Las estrategias están disponibles. La cuestión ya no es si la IA transformará la banca, sino qué instituciones se transformarán primero. Los bancos que no puedan razonar y actuar en tiempo real a lo largo de todo el recorrido del cliente no solo se quedarán atrás, sino que corren el riesgo de quedar operativamente obsoletos.
Apéndice: Guía de selección de estrategias

Linas Beliūnas
Exestratega de contenido
Linas es un desarrollador de negocios, profesional de ventas y estratega de FinTech con más de seis años de experiencia impulsando la innovación en servicios financieros. Apasionado por aprovechar la tecnología para reinventar las finanzas, ha trabajado en instituciones líderes, como Western Union, Danske Bank y Norne Securities, antes de enfocarse por completo en las FinTech. Linas está especialmente interesado en la banca digital, los pagos, las tecnologías emergentes, el blockchain y las criptomonedas. Comparte sus ideas con una audiencia global de más de 116,000 profesionales a través de su boletín en linas.substack.com.


" height="48px" id="Qi9pnIQwR" width="48px"/></g></svg>)
" height="39.77194px" id="A8r2uGwai" transform="translate(2 3.808)" width="44px"/></svg>)


" height="22.301126233991734px" id="PeyDPUyWO" transform="translate(45.365 4.852)" width="20.043580159797898px"/><path d="M 13.46 11.116 C 12.368 10.493 10.888 9.973 9.024 9.556 C 7.664 9.236 6.613 8.927 5.887 8.624 C 5.155 8.321 4.647 7.979 4.355 7.59 C 4.064 7.201 3.921 6.704 3.921 6.104 C 3.921 5.184 4.269 4.447 4.972 3.898 C 5.675 3.349 6.624 3.069 7.83 3.069 C 8.79 3.069 9.607 3.241 10.282 3.578 C 10.951 3.921 11.482 4.401 11.876 5.018 C 12.265 5.641 12.511 6.361 12.614 7.184 L 16.1 6.973 C 15.94 5.63 15.523 4.435 14.854 3.383 C 14.185 2.332 13.265 1.503 12.105 0.903 C 10.945 0.303 9.539 0 7.899 0 C 6.355 0 5.024 0.263 3.904 0.783 C 2.783 1.303 1.92 2.035 1.32 2.978 C 0.72 3.921 0.417 5.001 0.417 6.224 C 0.417 7.344 0.646 8.281 1.109 9.036 C 1.572 9.785 2.315 10.419 3.349 10.928 C 4.384 11.436 5.755 11.905 7.481 12.328 C 9.024 12.688 10.19 13.059 10.985 13.442 C 11.774 13.825 12.311 14.237 12.591 14.688 C 12.871 15.14 13.014 15.666 13.014 16.266 C 13.014 16.906 12.848 17.455 12.517 17.906 C 12.185 18.358 11.705 18.695 11.076 18.912 C 10.448 19.135 9.676 19.243 8.779 19.243 C 7.739 19.243 6.847 19.072 6.104 18.735 C 5.361 18.392 4.778 17.883 4.344 17.203 C 3.915 16.523 3.629 15.689 3.486 14.711 L 0 14.923 C 0.103 16.403 0.514 17.7 1.246 18.798 C 1.977 19.901 2.972 20.764 4.235 21.381 C 5.498 22.004 6.99 22.313 8.71 22.313 C 10.27 22.313 11.636 22.061 12.797 21.564 C 13.957 21.061 14.871 20.341 15.528 19.398 C 16.191 18.455 16.523 17.346 16.523 16.06 C 16.523 15.02 16.289 14.094 15.814 13.282 C 15.346 12.471 14.563 11.756 13.471 11.133 Z" fill="rgb(20, 20, 20)" height="22.312556870217108px" id="ZaBOTiDLx" transform="translate(68.34 4.858)" width="16.522951309374434px"/><path d="M 13.682 17.877 C 12.751 18.792 11.442 19.243 9.762 19.243 C 8.522 19.243 7.43 18.923 6.504 18.283 C 5.572 17.643 4.847 16.723 4.326 15.517 C 3.806 14.317 3.543 12.871 3.543 11.191 C 3.543 9.51 3.801 8.093 4.309 6.876 C 4.818 5.664 5.544 4.727 6.487 4.064 C 7.43 3.401 8.533 3.069 9.79 3.069 C 11.373 3.069 12.619 3.486 13.534 4.315 C 14.443 5.149 15.031 6.281 15.294 7.727 L 18.901 7.544 C 18.438 5.178 17.472 3.332 16.003 2 C 14.528 0.669 12.459 0 9.796 0 C 7.83 0 6.115 0.457 4.641 1.366 C 3.166 2.28 2.029 3.572 1.217 5.241 C 0.406 6.916 0 8.893 0 11.179 C 0 13.465 0.412 15.494 1.235 17.146 C 2.058 18.798 3.201 20.072 4.675 20.964 C 6.15 21.855 7.847 22.301 9.767 22.301 C 11.528 22.301 13.054 21.975 14.334 21.324 C 15.614 20.672 16.654 19.752 17.443 18.558 C 18.232 17.363 18.758 15.957 19.021 14.334 L 15.443 14.151 C 15.203 15.711 14.614 16.952 13.682 17.86 Z" fill="rgb(20, 20, 20)" height="22.301126257066386px" id="dj2F9fN0f" transform="translate(87.772 4.841)" width="19.020540282808156px"/><path d="M 0 21.335 L 0 0 L 3.423 0 L 3.423 21.335 Z" fill="rgb(20, 20, 20)" height="21.335239445830055px" id="fvIs54YbW" transform="translate(110.485 5.332)" width="3.423468638642248px"/><path d="M 3.429 0 L 0 0 L 0 21.341 L 13.762 21.341 L 13.762 18.272 L 3.429 18.272 Z" fill="rgb(20, 20, 20)" height="21.340954752405395px" id="KykvynROU" transform="translate(118.389 5.332)" width="13.762458233473922px"/><path d="M 9.859 3.303 L 16.077 21.335 L 19.684 21.335 L 11.991 0 L 7.693 0 L 0 21.335 L 3.635 21.335 L 9.853 3.303 Z" fill="rgb(20, 20, 20)" height="21.33523944583004px" id="Ln_a1JZTX" transform="translate(133.986 5.338)" width="19.683515845550573px"/><path d="M 11.545 12.499 C 12.968 12.059 14.043 11.322 14.774 10.293 C 15.506 9.259 15.871 8.024 15.871 6.584 C 15.871 4.521 15.191 2.909 13.825 1.743 C 12.465 0.583 10.539 0 8.053 0 L 0 0 L 0 21.335 L 3.423 21.335 L 3.423 13.071 L 8.201 13.071 L 12.802 21.335 L 16.529 21.335 L 11.539 12.499 Z M 11.173 9.116 C 10.402 9.705 9.327 10.002 7.944 10.002 L 3.435 10.002 L 3.435 3.058 L 7.944 3.058 C 9.327 3.058 10.402 3.361 11.173 3.961 C 11.945 4.561 12.328 5.435 12.328 6.573 C 12.328 7.71 11.945 8.522 11.173 9.11 Z" fill="rgb(20, 20, 20)" height="21.335239490803623px" id="Qt9AxOqZR" transform="translate(156.099 5.338)" width="16.528666547835087px"/><path d="M 33.9 0.006 L 25.607 0.006 C 25.213 0.006 24.875 0.291 24.818 0.674 C 24.687 1.555 24.47 2.4 24.19 3.201 C 23.224 5.978 21.44 8.27 19.194 9.682 L 19.217 9.682 C 19.217 9.682 25.453 9.522 27.539 3.201 L 27.539 3.201 L 30.859 3.201 C 29.482 7.161 26.459 10.133 22.778 10.968 C 22.098 11.122 21.4 11.202 20.68 11.202 C 19.514 11.202 18.394 10.991 17.343 10.596 C 14.233 9.436 11.719 6.698 10.501 3.195 C 10.216 2.389 10.004 1.543 9.873 0.669 C 9.816 0.28 9.478 0 9.084 0 L 0.803 0 C 0.317 0 -0.061 0.434 0.008 0.914 C 0.117 1.697 0.277 2.458 0.488 3.201 C 2.3 9.687 7.672 14.397 14.005 14.403 C 10.924 13.357 6.106 10.436 3.837 3.201 L 3.837 3.201 L 3.837 3.201 L 7.158 3.201 C 8.027 6.298 9.707 9.002 11.919 10.968 C 13.496 12.374 15.342 13.408 17.354 13.957 C 18.423 14.248 19.543 14.403 20.692 14.403 C 27.03 14.403 32.408 9.687 34.22 3.201 C 34.426 2.463 34.586 1.697 34.7 0.914 C 34.769 0.434 34.391 0 33.906 0 Z" fill="rgb(20, 20, 20)" height="14.402572631835938px" id="yxyckXN6_" transform="translate(0 17.597)" width="34.708059114564385px"/><path d="M 0.803 14.403 L 9.095 14.403 C 9.49 14.403 9.827 14.117 9.884 13.734 C 10.016 12.854 10.233 12.008 10.513 11.208 C 11.479 8.43 13.256 6.138 15.497 4.727 L 15.479 4.727 C 15.479 4.727 9.244 4.887 7.158 11.208 L 7.158 11.208 L 3.837 11.208 L 3.837 11.208 C 5.209 7.247 8.238 4.269 11.913 3.435 C 12.593 3.281 13.29 3.201 14.011 3.201 C 15.176 3.201 16.297 3.412 17.348 3.806 C 20.457 4.967 22.972 7.704 24.19 11.208 L 24.19 11.208 L 24.19 11.208 C 24.475 12.014 24.687 12.859 24.818 13.734 C 24.875 14.123 25.213 14.403 25.607 14.403 L 33.9 14.403 C 34.386 14.403 34.763 13.968 34.694 13.488 C 34.586 12.711 34.426 11.945 34.214 11.202 C 32.408 4.721 27.024 0 20.686 0 C 23.767 1.046 28.59 3.961 30.865 11.208 L 30.865 11.208 L 27.544 11.208 L 27.544 11.208 L 27.544 11.208 C 26.681 8.104 24.995 5.407 22.784 3.435 C 21.206 2.029 19.36 1 17.354 0.446 C 16.28 0.154 15.165 0 14.016 0 C 7.672 0 2.294 4.721 0.488 11.208 L 0.488 11.208 L 0.488 11.208 C 0.282 11.951 0.122 12.711 0.008 13.494 C -0.061 13.974 0.317 14.408 0.803 14.408 Z" fill="rgb(20, 20, 20)" height="14.408287876490093px" id="fJajgayao" width="34.70234380798904px"/></g></svg>)