
El panorama de la identidad digital y la toma de decisiones de riesgo se encuentra en un punto de inflexión crítico, un momento en el que las medidas tradicionales de prevención del fraude se han vuelto alarmantemente vulnerables a ataques sofisticados. A medida que los ciberdelincuentes aprovechan la IA y la automatización para eludir las medidas de seguridad convencionales, las organizaciones no solo se están quedando atrás, sino que se enfrentan a una amenaza existencial para su infraestructura de confianza digital.
Cuando el FBI clausuró recientemente Genesis Marketplace, expuso una realidad preocupante que he presenciado de primera mano a lo largo de mi carrera en seguridad digital: lo que antes se consideraba tecnología de vanguardia (la inteligencia de dispositivos y el análisis de comportamiento) ha sido completamente sometido a ingeniería inversa y comercializado en la internet oscura (dark web). Las tecnologías de huella digital de dispositivos y biometría del comportamiento que han sustentado la seguridad digital durante los últimos 10 años ahora se comercializan y eluden abiertamente, con herramientas y tutoriales que pueden derrotar estas medidas de seguridad a gran escala.
Al haber diseñado soluciones de prevención de fraude y ciberseguridad que protegen a empresas de la lista Fortune 500, a 8 de los principales bancos de EE. UU., agencias gubernamentales, proveedores de telecomunicaciones, organizaciones de salud, líderes de comercio electrónico y una amplia gama de empresas de tecnología financiera (fintechs) e instituciones financieras, he sido testigo de primera mano de la drástica evolución del panorama de amenazas. Defender las identidades y transacciones digitales en este amplio espectro de industrias ha revelado una realidad crítica: mientras las organizaciones siguen invirtiendo fuertemente en medidas tradicionales de prevención de fraude y riesgo, los estafadores innovan a un ritmo exponencial, utilizando nuevas tecnologías y herramientas de ataque democratizadas para superar constantemente las medidas de seguridad existentes. El auge de la IA generativa y la disponibilidad inmediata de herramientas de ataque han creado un desafío sin precedentes para distinguir a los usuarios legítimos de los suplantadores cada vez más sofisticados.
Esta realidad nos llevó a Neha Narkhede, Sachin Kulkarni y a mí a reconocer que el sector necesita algo más que mejoras incrementales: necesita replantear por completo la identidad digital y el análisis de comportamiento para la era de la IA generativa. Vimos la oportunidad de combinar nuestras perspectivas únicas: el trabajo pionero de Neha en la creación de Apache Kafka y el crecimiento de Confluent hasta convertirse en una plataforma de transmisión de datos en tiempo real de 10 000 millones de dólares, la amplia experiencia de Sachin en la creación de plataformas y sistemas distribuidos a gran escala en Meta que prestan servicio a miles de millones de usuarios, y mi trayectoria liderando soluciones sofisticadas de ciberseguridad y prevención de fraude basadas en IA en Shape Security (adquirida por F5) y Feedzai. Juntos, nos propusimos desarrollar la solución de Identidad Digital de Oscilar con una visión clara: crear una nueva categoría de tecnología de identidad digital segura, diseñada específicamente para una época en la que el fraude impulsado por IA se ha democratizado.
Lo que distingue nuestro enfoque no son solo nuestras capacidades técnicas, sino nuestra comprensión fundamental de que las técnicas tradicionales de huellas digitales de dispositivos y la biometría del comportamiento fueron diseñadas para un mundo previo a la IA. Al combinar nuestra experiencia en sistemas distribuidos, procesamiento de datos en tiempo real, IA y prevención del fraude, estamos construyendo desde cero con la convicción de que, en el panorama actual, donde la IA generativa puede imitar prácticamente cualquier señal digital, necesitamos un enfoque revolucionario para establecer y verificar la identidad digital.
La revolucionaria plataforma Cognitive Identity Intelligence de Oscilar representa este gran salto adelante, al combinar IA avanzada, una profundidad de señales sin precedentes y una arquitectura de seguridad de nivel militar para crear identidades digitales verdaderamente infalsificables. En este artículo, explicaré por qué las soluciones actuales están fallando y cómo nuestro enfoque revolucionario cambia las reglas del juego para combatir incluso los ataques basados en IA más sofisticados.
La tormenta perfecta: por qué fallan las soluciones tradicionales
El panorama del fraude se ha transformado radicalmente, creando una tormenta perfecta que hace que las medidas de seguridad tradicionales sean cada vez más ineficaces. Cuatro factores clave impulsan esta transformación: la democratización de herramientas de fraude sofisticadas, la rápida evolución de las técnicas de evasión, el fracaso de las tecnologías actuales de inteligencia de comportamiento y dispositivos, y el papel de la IA generativa en la amplificación de las amenazas.
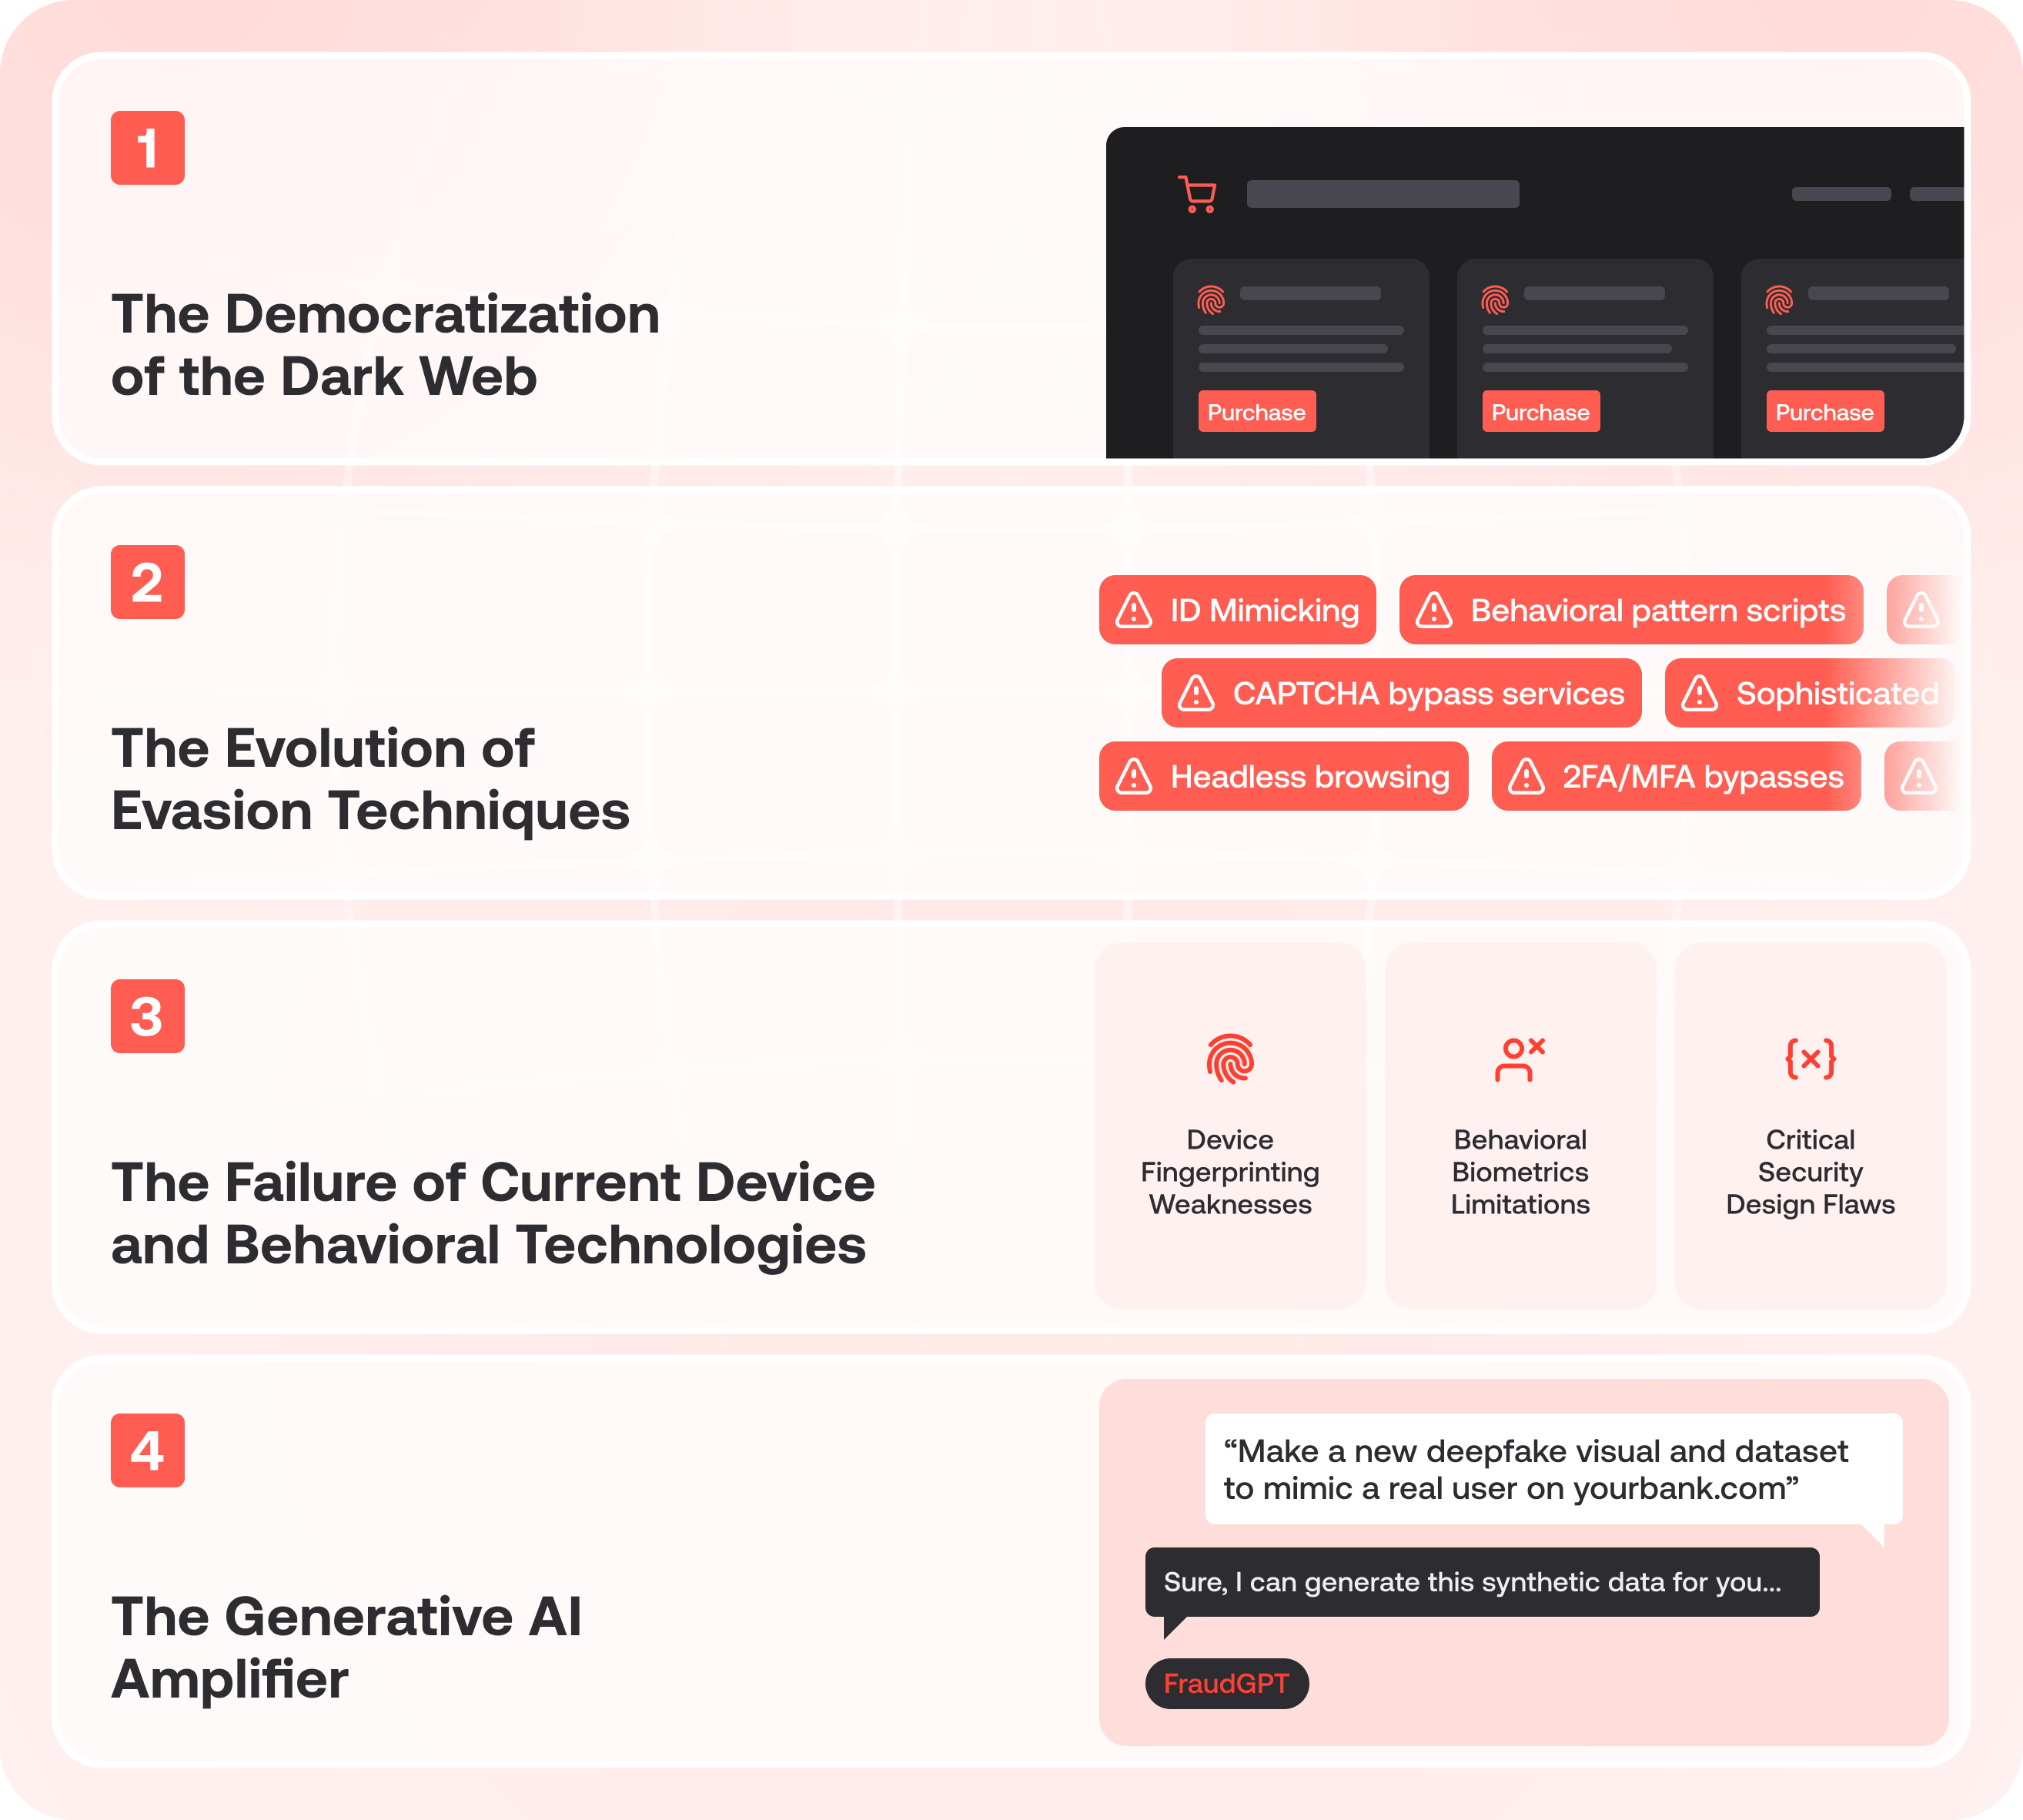
1. La democratización de la internet oscura (dark web)
Las barreras para cometer fraudes sofisticados se han desmoronado. Lo que antes requería habilidades técnicas excepcionales, recursos extensos y años de experiencia, ahora está disponible como un servicio simple, tan fácil de adquirir como comprar un producto en cualquier tienda en línea. La internet oscura ha evolucionado hasta convertirse en un ecosistema sofisticado donde los ciberdelincuentes pueden acceder a todo lo que necesitan para lanzar ataques avanzados:
Se venden identidades digitales completas, incluidas huellas de dispositivos y patrones de comportamiento, en paquetes que permiten clonar a la perfección a usuarios legítimos
Las herramientas automatizadas cuentan con soporte profesional y actualizaciones periódicas, mantenidas por equipos de desarrollo dedicados
Tutoriales paso a paso enseñan a los estafadores cómo eludir a proveedores de seguridad específicos, convirtiendo el fraude en una habilidad que cualquiera puede aprender
Las plataformas de fraude como servicio ofrecen tasas de éxito garantizadas, creando un mercado comercial para el fraude
Se comparten actualizaciones periódicas sobre nuevas vulnerabilidades y técnicas de evasión, lo que garantiza que los ataques vayan un paso por delante de las defensas
La sofisticación de estos kits de fraude ha evolucionado mucho más allá de los simples scripts y proxies. Las herramientas actuales incluyen:
Entornos de automatización de navegadores que superan los desafíos de JavaScript, lo que dificulta cada vez más la detección de bots
Modelos de aprendizaje automático entrenados con el comportamiento de usuarios legítimos, lo que permite interacciones de apariencia humana
Herramientas de emulación de dispositivos que falsean todo, desde la resolución de la pantalla hasta las bibliotecas de fuentes, burlando la identificación tradicional
Integración de API con plataformas populares de fraude como servicio, lo que permite cambiar rápidamente de estrategia de ataque
Sistemas automatizados de gestión de cookies y sesiones, que mantienen identidades fraudulentas persistentes
2. La evolución de las técnicas de evasión
A medida que las medidas de seguridad han evolucionado, también lo han hecho las técnicas para eludirlas. Los estafadores de hoy en día han desarrollado métodos sofisticados que van mucho más allá de la evasión básica, desmantelando sistemáticamente cada capa de la defensa tradicional:
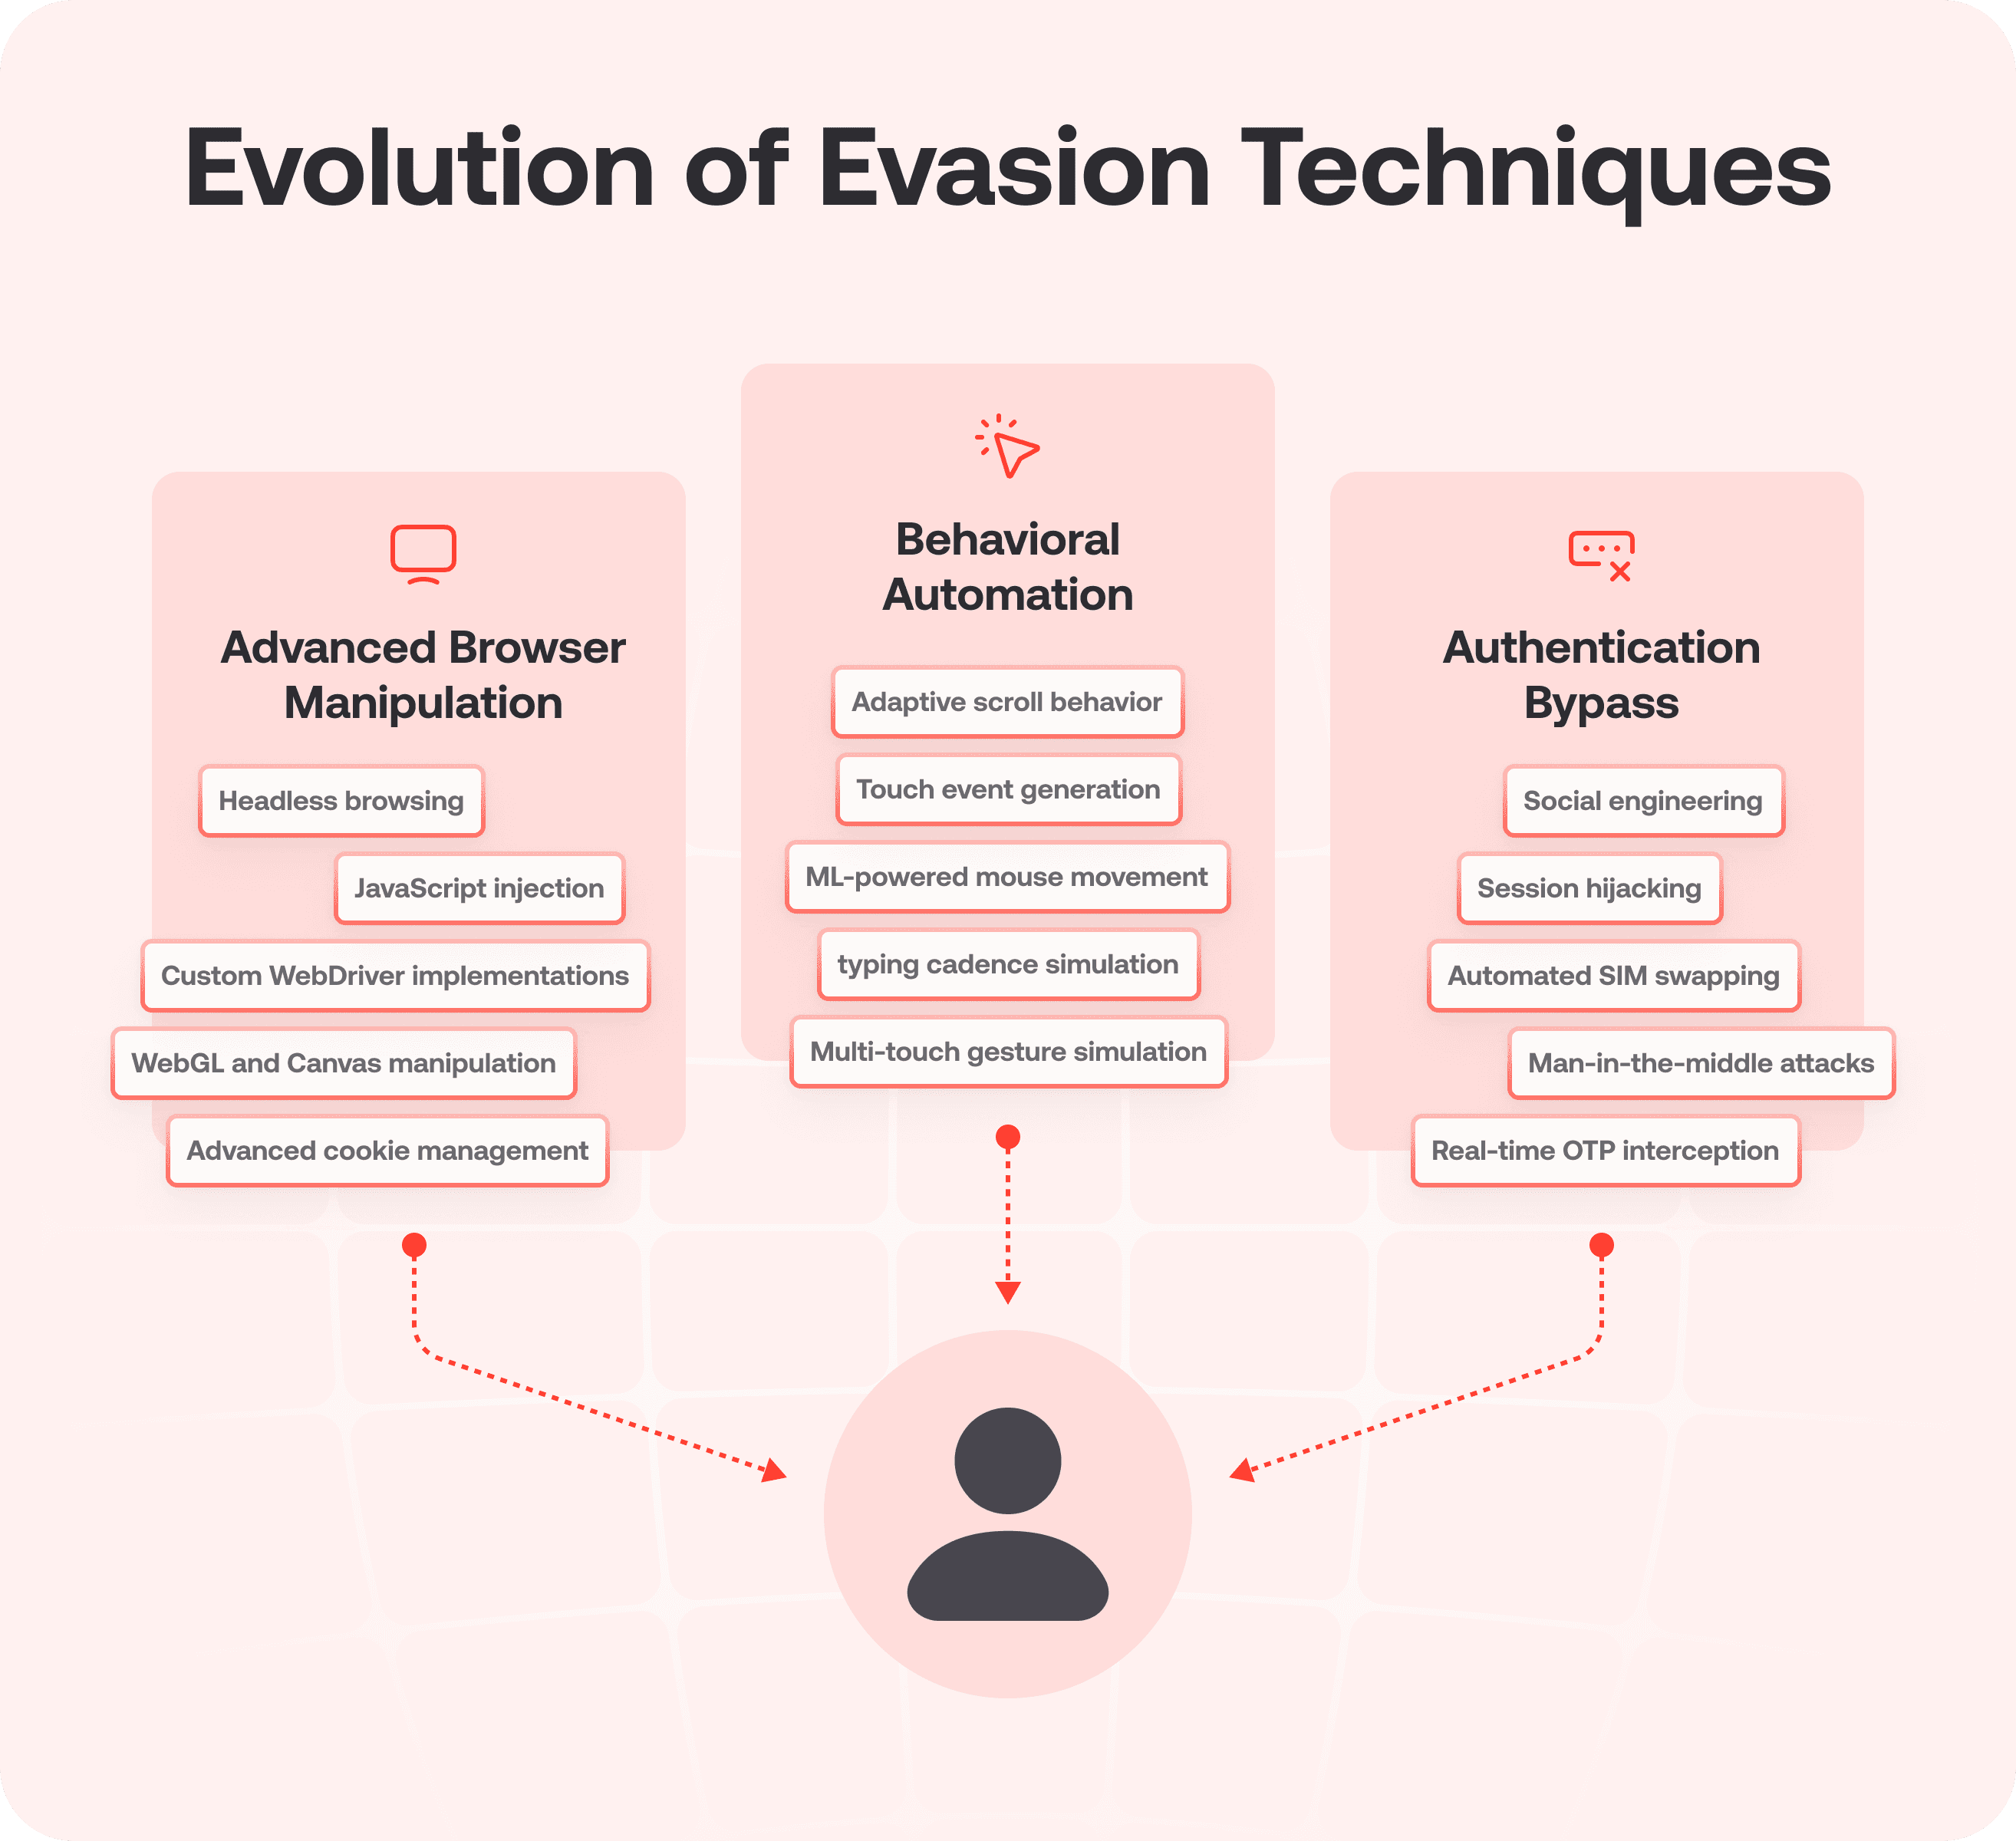
Manipulación avanzada del navegador
Navegación sin interfaz gráfica (headless) utilizando implementaciones modificadas de Puppeteer y Selenium, lo que permite una automatización invisible
Implementaciones personalizadas de WebDriver que eluden la detección, haciendo que la automatización sea indetectable
Técnicas de inyección de JavaScript que modifican los resultados de la huella digital del navegador, burlando la verificación de identidad
Manipulación de WebGL y Canvas para eludir la identificación del hardware, falseando las características del dispositivo
Gestión avanzada de cookies y almacenamiento local, manteniendo sesiones fraudulentas persistentes
Automatización del comportamiento
Generación de movimientos de ratón mediante IA que imita los patrones humanos, burlando la biometría del comportamiento
Simulación de cadencia de escritura natural con errores y correcciones realistas, replicando la imperfección humana
Generación de eventos táctiles que coinciden con los patrones específicos del dispositivo, imitando el comportamiento de usuarios móviles
Comportamiento de desplazamiento que se adapta al diseño del contenido, simulando patrones de lectura naturales
Simulación de gestos multitáctiles para dispositivos móviles, replicando interacciones complejas
Elusión de autenticación
Herramientas automatizadas de duplicación de SIM (SIM swapping) para interceptar la autenticación de doble factor (2FA), comprometiendo la seguridad basada en el teléfono
Secuestro de sesiones mediante la manipulación de tokens, eludiendo la seguridad del inicio de sesión
Ataques de intermediario (Man-in-the-middle) en los flujos de autenticación, interceptando comunicaciones seguras
Herramientas de automatización de ingeniería social para escalar ataques dirigidos
Intercepción de contraseñas de un solo uso (OTP) y sistemas de retransmisión en tiempo real, superando la autenticación de doble factor
Esta evolución en las capacidades de fraude ha creado una carrera armamentista en la que las medidas de seguridad tradicionales siempre van a remolque. Cada nueva capa de seguridad se encuentra con técnicas de evasión cada vez más sofisticadas, distribuidas rápidamente a través de los mercados de la internet oscura y perfeccionadas continuamente por desarrolladores profesionales del fraude.
3. El fracaso de las tecnologías actuales de comportamiento y dispositivos
La identificación tradicional de dispositivos y la biometría del comportamiento, que alguna vez se consideraron el estándar de oro para la verificación de la identidad digital, se han vuelto cada vez más ineficaces contra los ataques modernos. Esto no se debe solo a que la tecnología esté desactualizada, sino a fallos fundamentales en su enfoque que las hacen vulnerables a técnicas avanzadas de emulación y elusión.
Debilidades de la identificación de dispositivos
Las debilidades principales en la identificación tradicional de dispositivos han quedado cada vez más al descubierto:
Algoritmos de identificación predecibles que dependen de puntos de datos fácilmente reproducibles
Dependencia excesiva de las características del navegador basadas en JavaScript que pueden falsearse
Métodos estáticos de recopilación de señales que facilitan la identificación y réplica de patrones
Capacidad limitada para detectar emulaciones de dispositivos sofisticadas
Vulnerabilidad a ataques de repetición que utilizan datos de identificación capturados
Limitaciones de la biometría del comportamiento
Del mismo modo, las soluciones de biometría del comportamiento sufren limitaciones críticas:
Enfoque en patrones simplistas como la velocidad de escritura y los movimientos del ratón que se pueden replicar
Incapacidad para distinguir entre comportamientos sofisticados generados por IA y las acciones reales de los usuarios
Dificultad para gestionar variaciones legítimas en el comportamiento de los usuarios
Conocimiento del contexto limitado a lo largo de las diferentes etapas de la experiencia del usuario
Susceptibilidad a ataques de repetición utilizando patrones de comportamiento grabados
Fallos críticos en el diseño de seguridad
Arquitectura fundamentalmente insegura: Las soluciones tradicionales ejecutan su lógica de detección a la vista de todos dentro del navegador; imagine una cámara de seguridad que muestra a los delincuentes exactamente cómo funciona y qué está buscando. Esta arquitectura expuesta significa que los estafadores pueden estudiar, aplicar ingeniería inversa y eludir fácilmente estas tecnologías de forma sencilla.
Sin protección integrada: Estas tecnologías se crearon pensando primero en la detección, y la seguridad se añadió como una idea de último momento. Al no contar con protección contra la ingeniería inversa en su núcleo, esencialmente están proporcionando a los estafadores un manual de instrucciones constantemente actualizado para eludir sus propias medidas de seguridad.
4. El amplificador de la IA generativa
Justo cuando las organizaciones luchan contra la democratización de las herramientas de fraude y la evolución de las técnicas de evasión, la IA generativa ha surgido como un multiplicador de fuerzas que transforma radicalmente el panorama de las amenazas. Esta tecnología no solo hace que los ataques sean más eficientes, sino que está reescribiendo por completo las reglas de la verificación de la identidad digital.
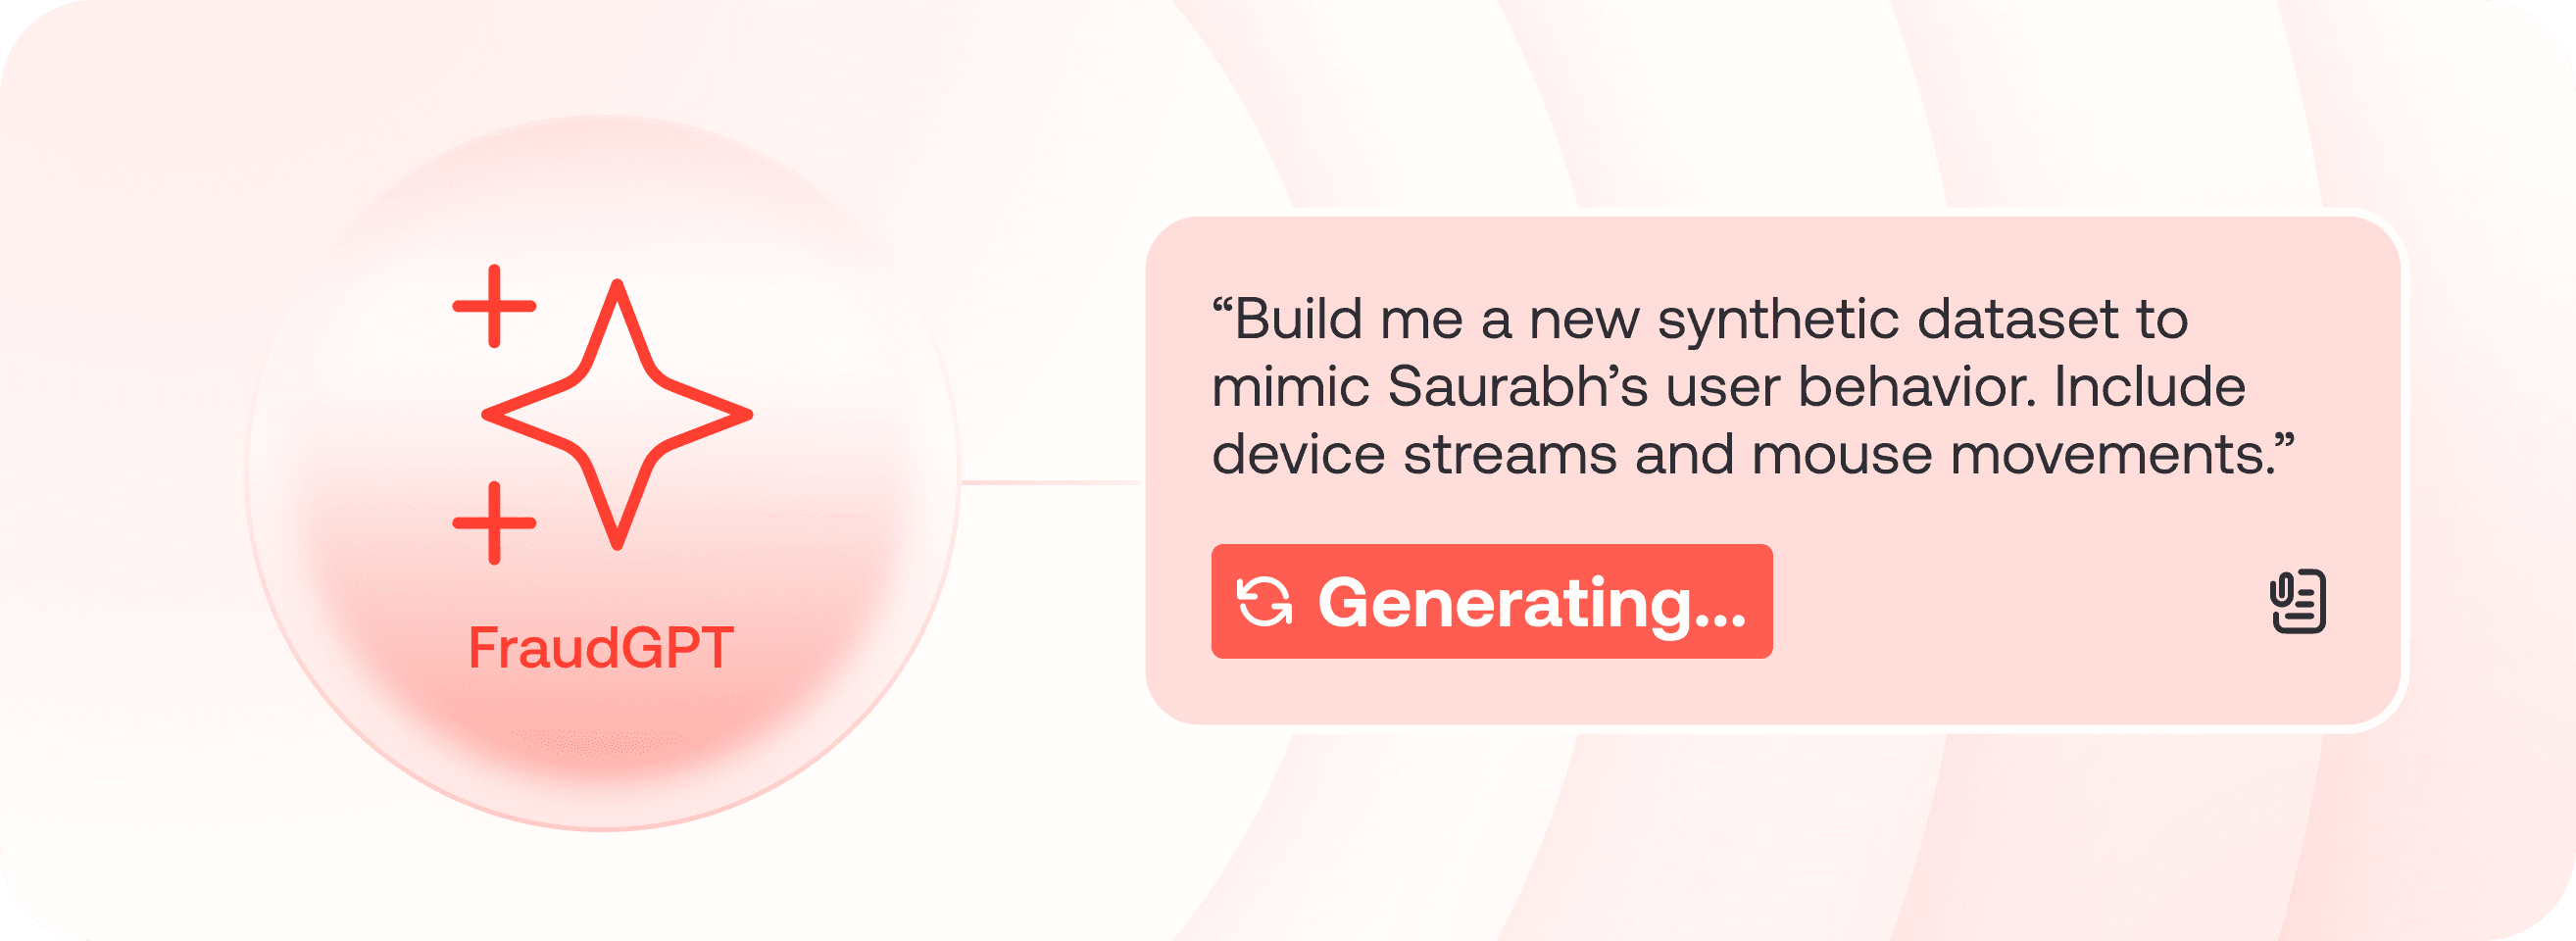
Evolución de los ataques basados en IA
La integración de la IA generativa en las operaciones de fraude ha creado una nueva clase de amenazas:
Generación en tiempo real de identidades digitales sintéticas que son prácticamente indistinguibles de los usuarios legítimos
Adaptación dinámica de los patrones de ataque basada en las respuestas de seguridad en tiempo real
Aprendizaje automatizado a partir de ataques exitosos para crear variaciones aún más sofisticadas
Producción masiva de patrones de comportamiento únicos y adaptados al contexto
Optimización continua de las técnicas de evasión sin intervención humana
Democratización del fraude basado en IA
Lo que hace que esta evolución sea especialmente preocupante es su accesibilidad:
Estrategias de ataque complejas que antes requerían equipos de expertos ahora se pueden generar de forma automática
Modelos de IA entrenados con enormes conjuntos de datos de comportamiento de usuarios legítimos están disponibles para cualquiera
Los patrones de ataque se pueden compartir y replicar instantáneamente en las redes de fraude
Las barreras de entrada para el fraude sofisticado prácticamente han desaparecido
Las tasas de éxito han aumentado mientras que la complejidad operativa se ha reducido
A diferencia de las herramientas de automatización tradicionales, la IA generativa crea variaciones únicas y contextualizadas de patrones de ataque exitosos. Cada intento parece legítimo porque se basa en patrones aprendidos del comportamiento de usuarios reales, lo que hace que la detección tradicional basada en la coincidencia de patrones quede obsoleta. Estos sistemas no solo replican ataques conocidos, sino que innovan. Al aprender continuamente tanto de los éxitos como de los fracasos, evolucionan automáticamente sus estrategias, manteniéndose varios pasos por delante de las medidas de seguridad tradicionales.
La respuesta revolucionaria de Oscilar: un nuevo paradigma de seguridad
La convergencia de herramientas de fraude democratizadas, arquitecturas de seguridad expuestas y la IA generativa ha creado un entorno en el que los enfoques tradicionales para la verificación de la identidad digital han quedado fundamentalmente comprometidos. Las organizaciones necesitan algo más que mejoras incrementales: necesitan un enfoque completamente nuevo, diseñado para esta era impulsada por la IA.
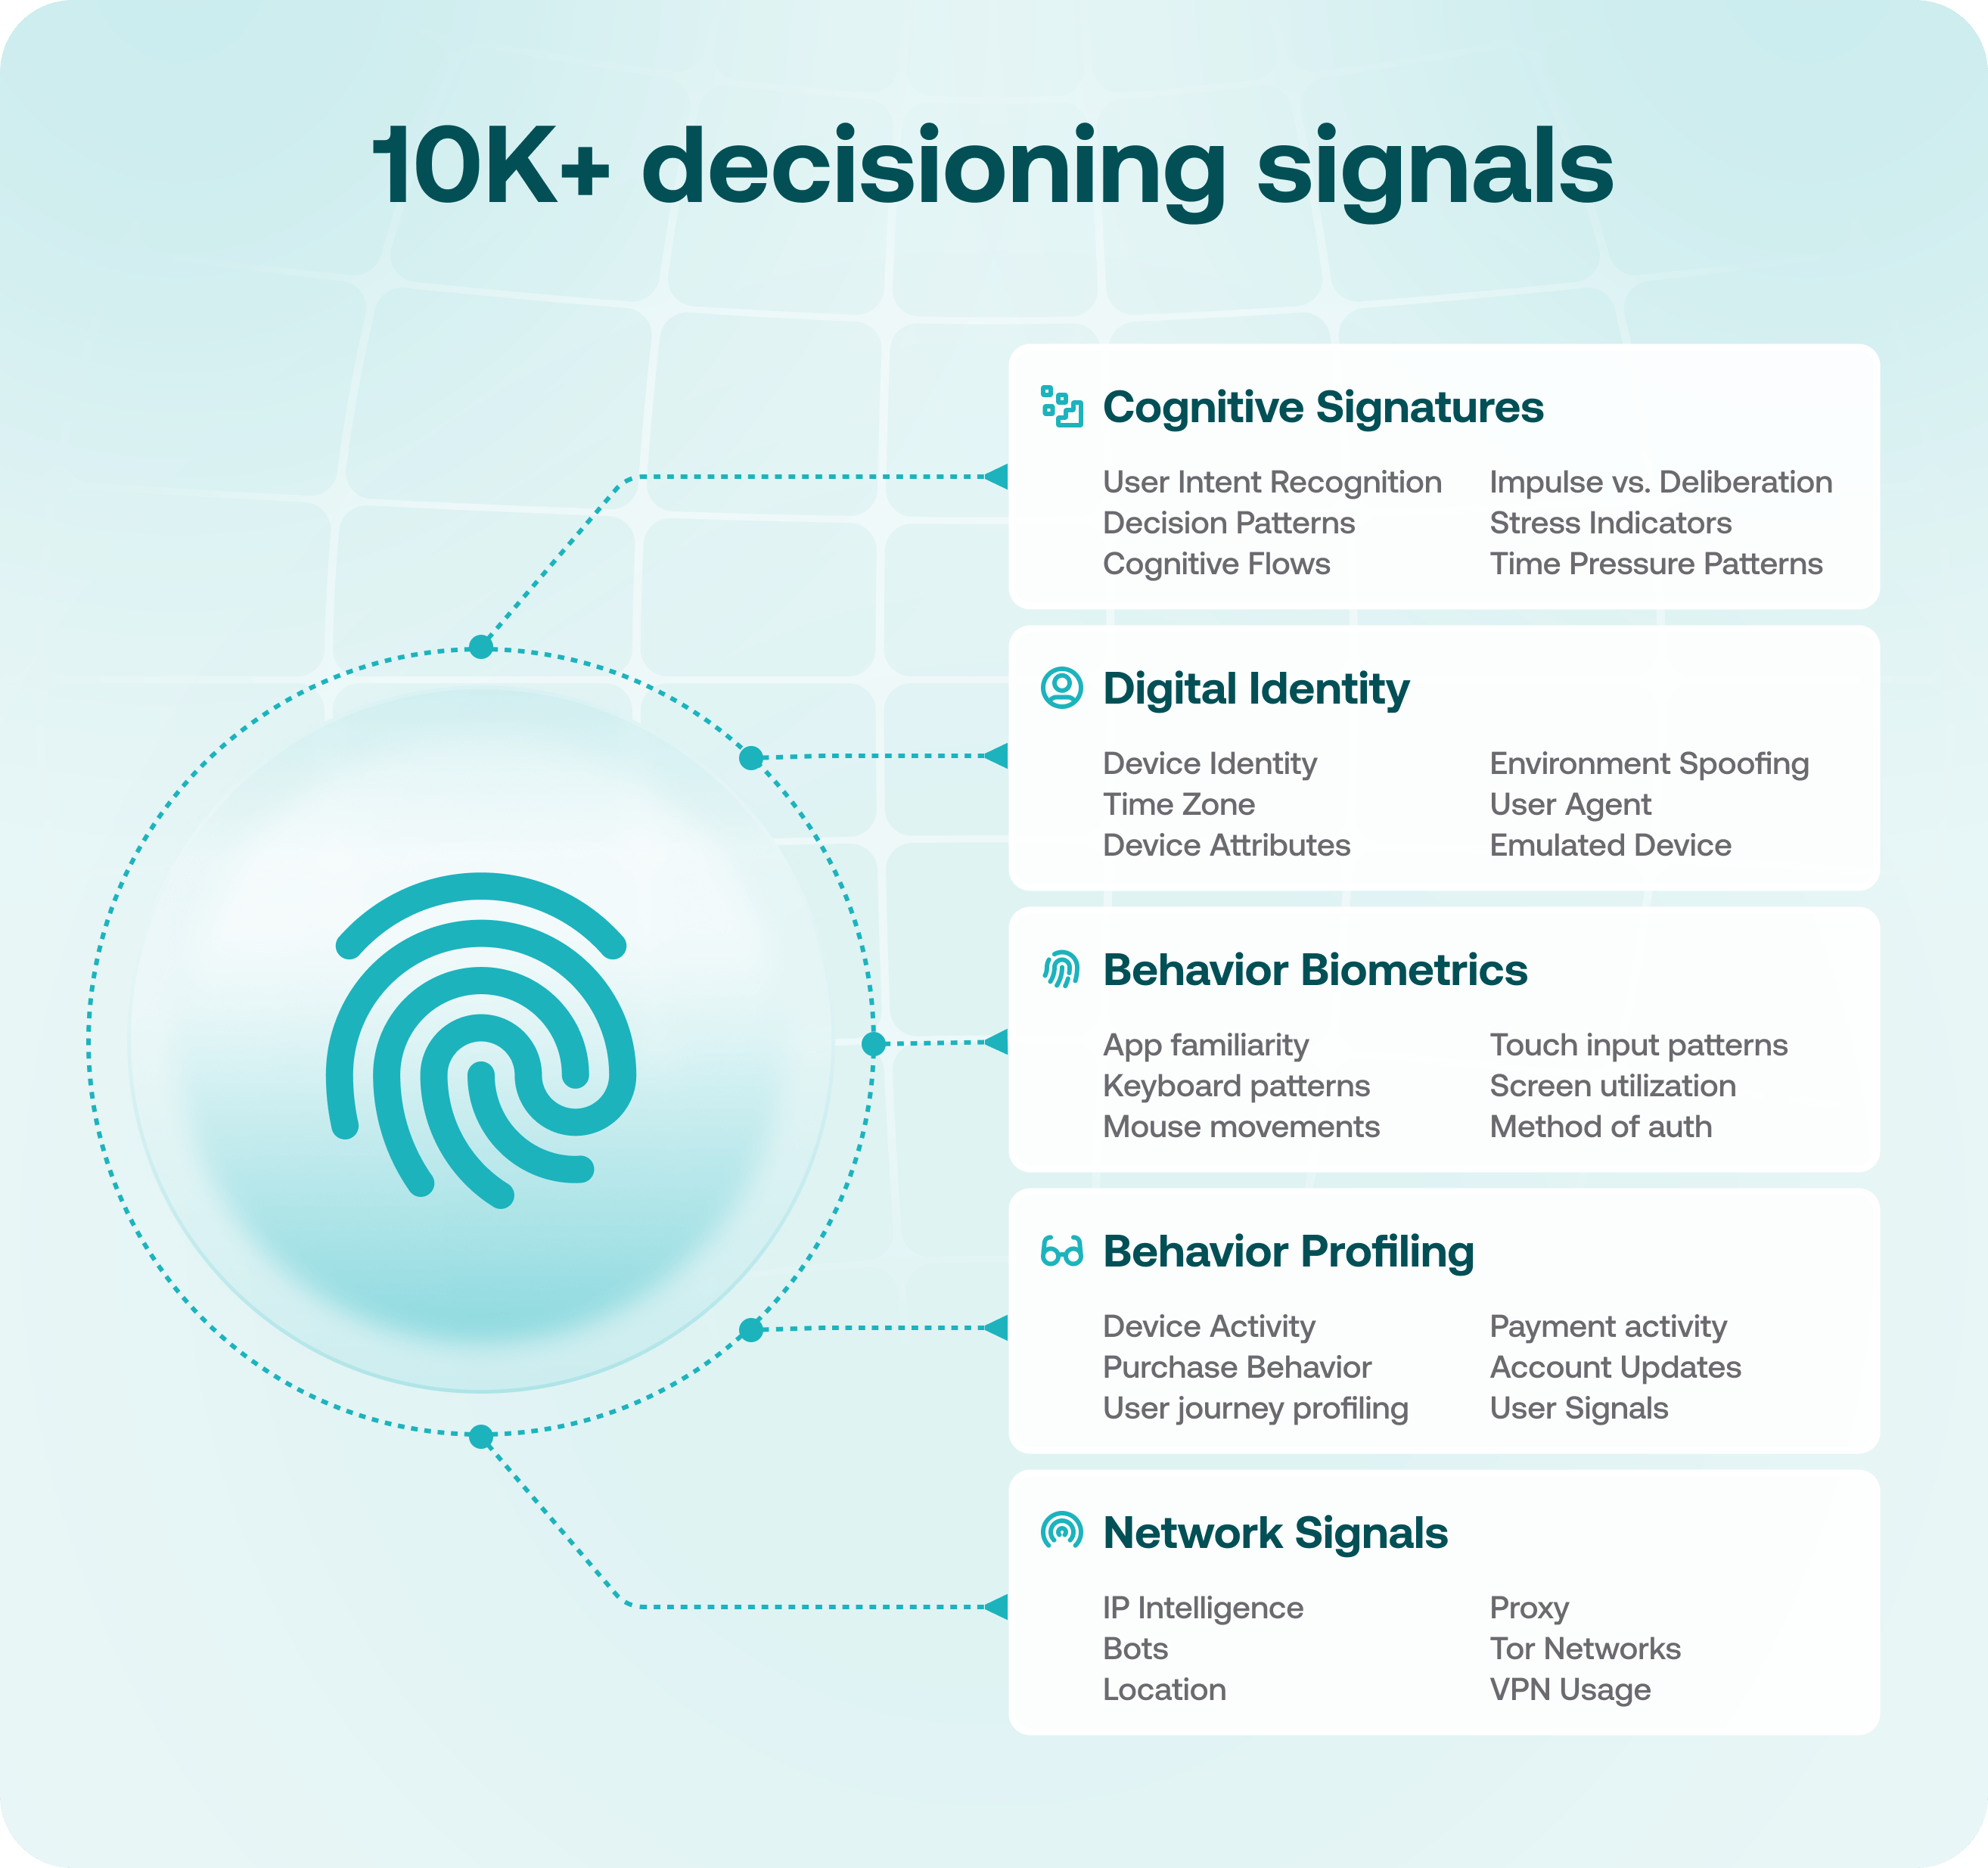
Firmas cognitivas: más allá de la identificación básica de dispositivos
Nuestro enfoque replantea por completo el análisis de la identidad digital y el comportamiento a través de tres innovaciones principales:
1. Firmas cognitivas contextuales
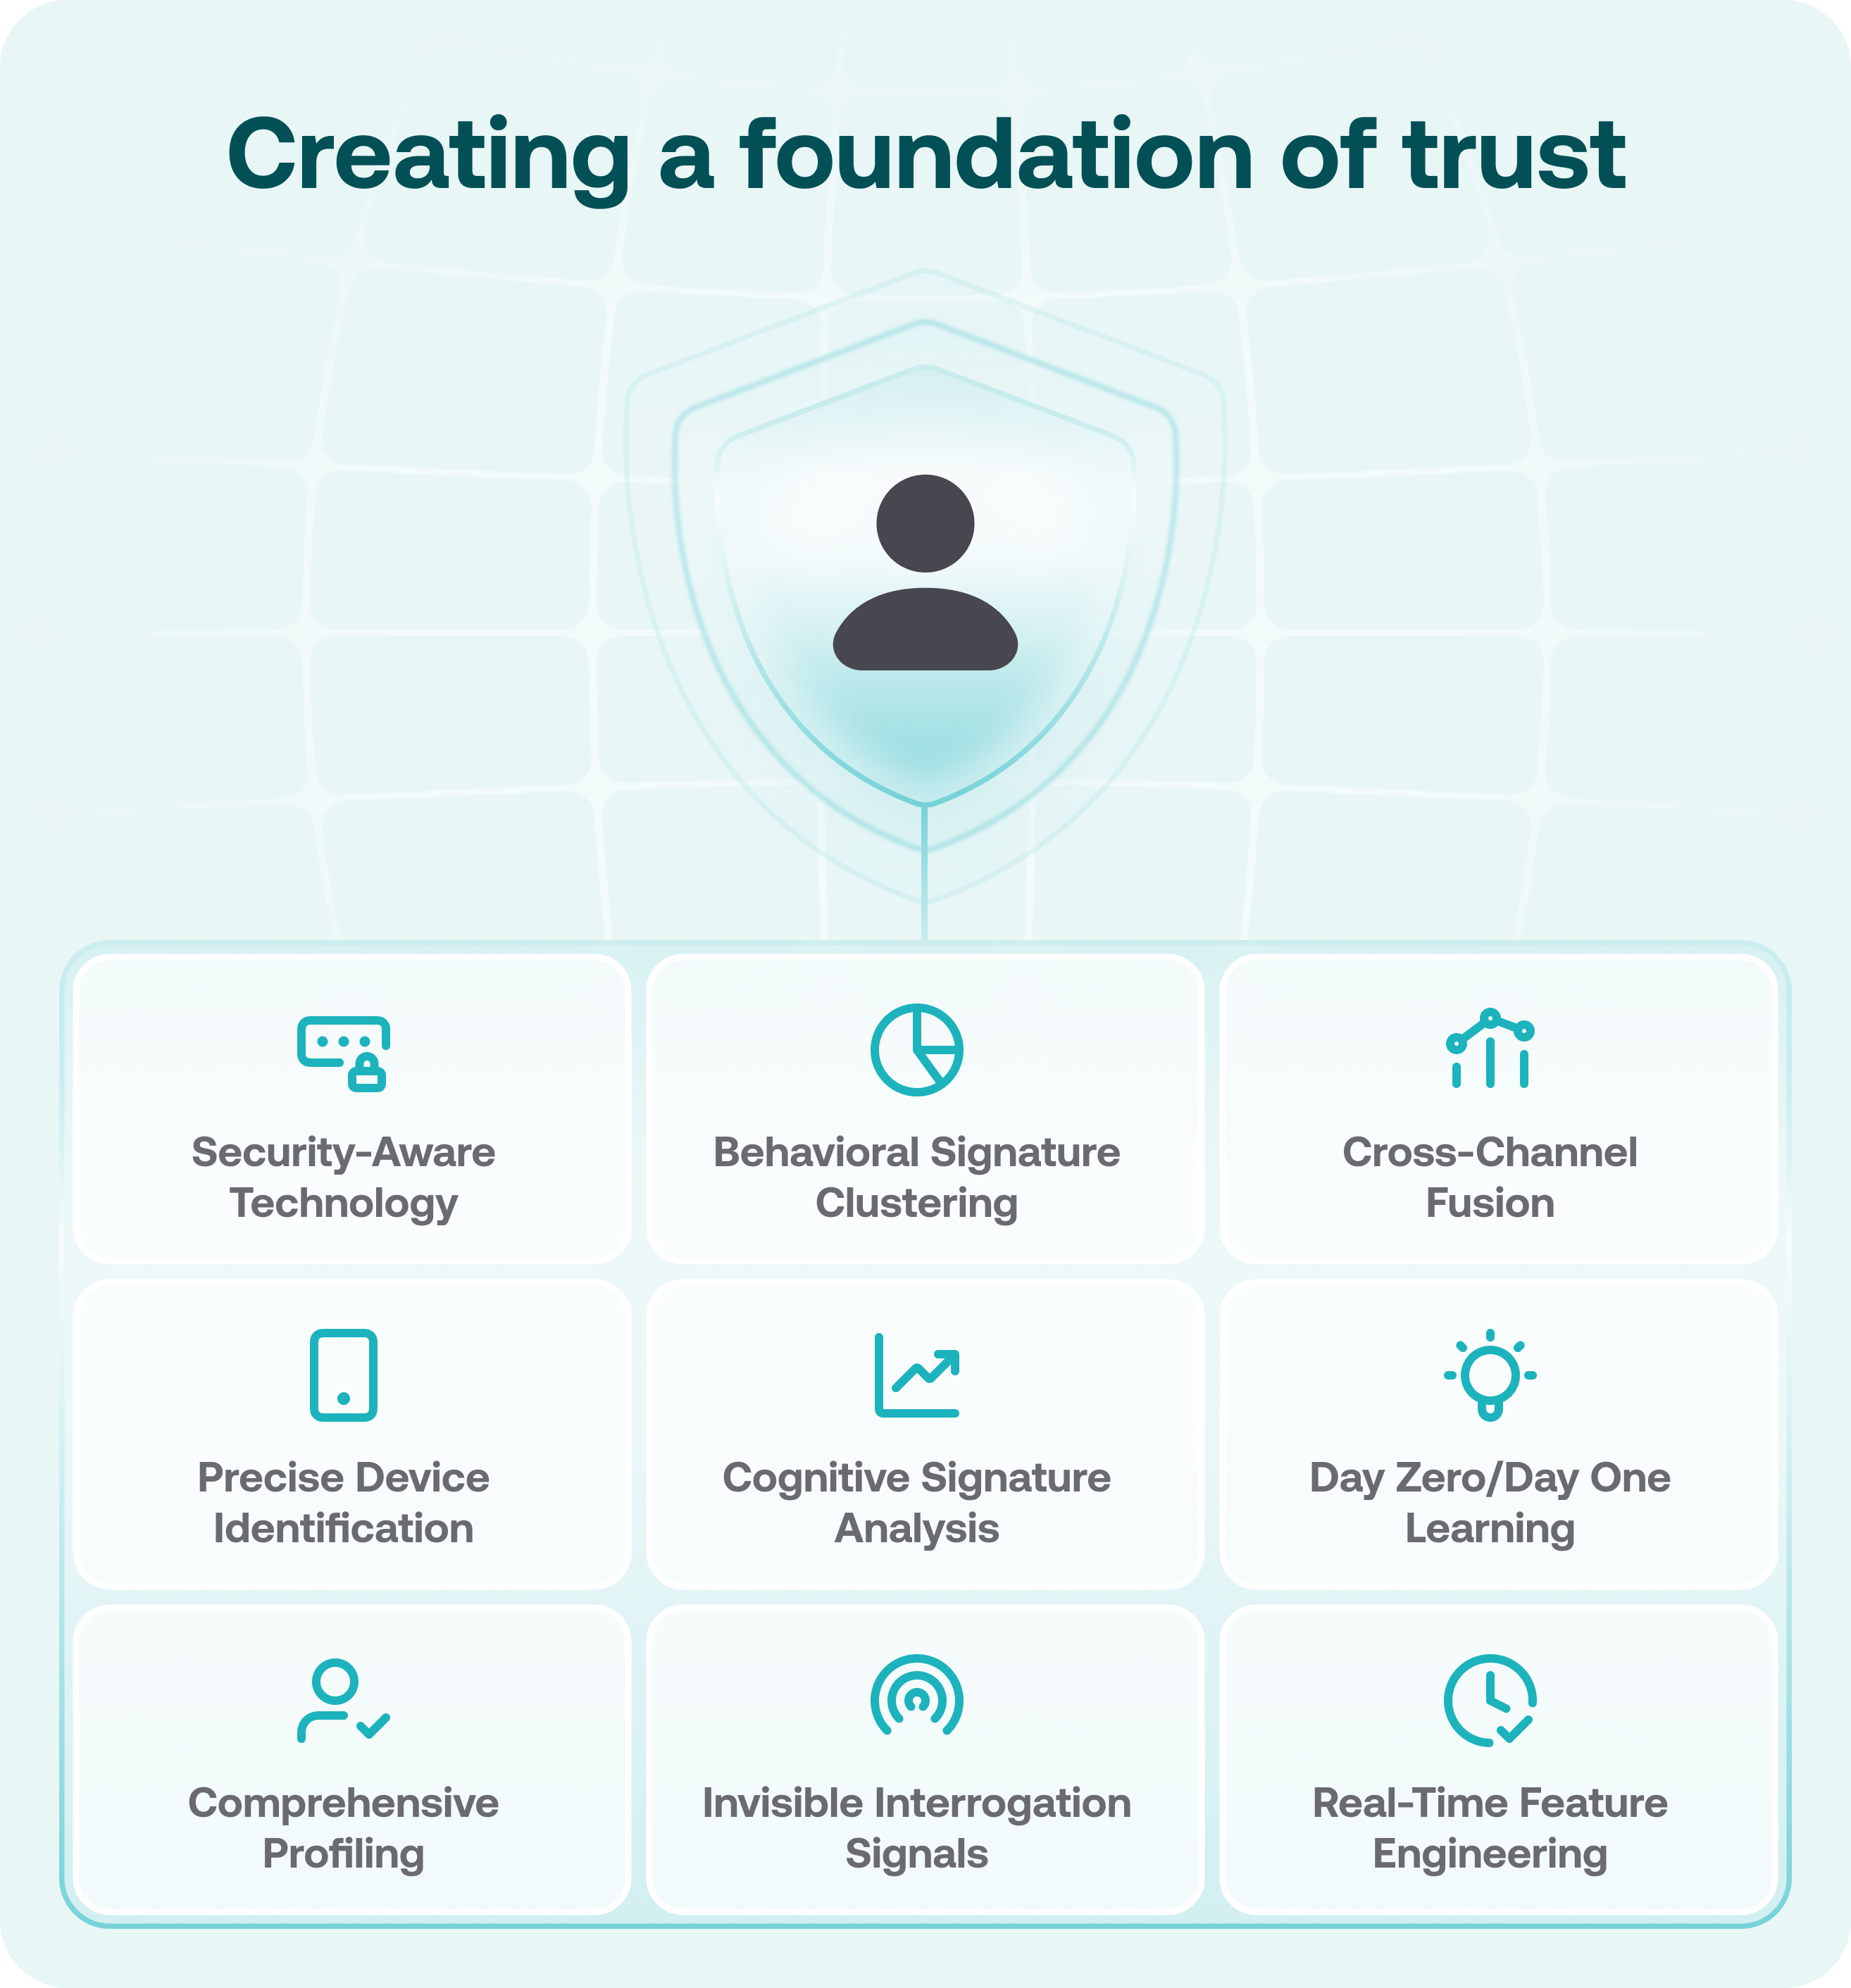
Recopilación avanzada de señales que va más allá de la simple identificación de dispositivos y patrones de comportamiento: mientras que las soluciones tradicionales analizan entre 50 y 100 señales, nosotros analizamos miles de marcadores digitales únicos en las capas de red, dispositivo y comportamiento para crear una firma de identidad imposible de replicar, incluso con herramientas avanzadas de IA.
El análisis de datos densos y de múltiples capas crea perfiles de identidad digital verdaderamente únicos: al combinar características a nivel de hardware, patrones de ejecución del navegador y marcadores de comportamiento en un gráfico de identidad integrado, garantizamos que incluso si los estafadores vulneran una capa, la identidad general permanezca segura.
Comprensión del contexto que abarca la totalidad de las interacciones del usuario: nuestro sistema analiza la experiencia completa del usuario, desde el primer contacto hasta la transacción final, detectando ataques sofisticados que podrían parecer normales en verificaciones aisladas pero que revelan su naturaleza sintética a lo largo de múltiples puntos de contacto.
Procesamiento dinámico de señales que se adapta a las amenazas emergentes: a diferencia de los sistemas estáticos basados en reglas, nuestros modelos de aprendizaje automático evolucionan continuamente su comprensión de los patrones legítimos frente a los fraudulentos, garantizando la protección contra nuevos vectores de ataque sin necesidad de actualizaciones manuales.
Análisis de patrones en tiempo real que detecta intentos sofisticados de suplantación de identidad: al procesar miles de micropatrones en el comportamiento del usuario, podemos identificar interacciones generadas por IA que podrían engañar a la biometría del comportamiento tradicional pero que no pueden replicar la complejidad total del comportamiento humano real.
2. Arquitectura con prioridad de seguridad
Diseñado con la seguridad en su núcleo, no como un añadido de última hora: nuestra arquitectura cifra y oculta tanto su lógica de detección como sus métodos de recopilación de señales, lo que hace imposible que los estafadores apliquen ingeniería inversa a nuestro sistema, a diferencia de las soluciones tradicionales que exponen sus métodos en el código del lado del cliente.
Recopilación protegida de señales que evita la ingeniería inversa: mediante el uso de código polimórfico avanzado y rutas de ejecución dinámicas, nos aseguramos de que no haya dos sesiones iguales, impidiendo que las herramientas automatizadas aprendan nuestros patrones.
Rutas de análisis cifradas que ocultan los mecanismos de detección: al distribuir nuestro análisis en múltiples capas seguras y rotar continuamente nuestros patrones de detección, garantizamos que los estafadores no puedan determinar qué señales estamos analizando ni cómo las estamos procesando.
Medidas de seguridad dinámicas que se adaptan a las amenazas emergentes: nuestro sistema detecta automáticamente los intentos de análisis y ajusta su nivel de seguridad en tiempo real, implementando contramedidas que evitan el sondeo sistemático.
Protección de nivel militar contra intentos de análisis sistemáticos: implementamos técnicas avanzadas de protección de código del mundo de la ciberseguridad para evitar que las herramientas automatizadas comprendan los patrones de comportamiento de nuestro sistema.
3. Inteligencia en tiempo real a gran escala
Procesamiento de miles de señales en tiempo real sin comprometer el rendimiento: nuestra arquitectura distribuida procesa análisis de identidad complejos en menos de 100 ms, lo que permite una detección sofisticada sin añadir latencia perceptible a la experiencia del usuario.
Modelos avanzados de aprendizaje automático que se adaptan continuamente a nuevos patrones de ataque: mediante una combinación de técnicas de aprendizaje supervisado y no supervisado, nuestros modelos identifican y se adaptan automáticamente a los nuevos patrones de fraude sin necesidad de actualizaciones manuales.
Selección inteligente de funciones que maximiza la precisión de la detección: nuestro proceso de aprendizaje automático identifica automáticamente las señales con mayor capacidad de predicción para cada tipo de ataque, manteniendo una precisión extremadamente alta y minimizando los falsos positivos que pueden perjudicar a los usuarios legítimos.
Integración perfecta que mantiene una buena experiencia de usuario: nuestro SDK añade protección de nivel militar con solo unas pocas líneas de código, protegiendo a los usuarios sin generar fricciones o demoras adicionales.
Escalabilidad empresarial que gestiona millones de transacciones: creado sobre una arquitectura nativa de la nube que se escala automáticamente para gestionar picos de carga de más de 50 000 transacciones por segundo, manteniendo una protección constante.
Éxito inicial y validación del mercado
En tan solo los primeros meses desde su lanzamiento, la plataforma Cognitive Identity Intelligence de Oscilar ya protege a algunas de las empresas digitales más sofisticadas. Nuestros primeros usuarios, que incluyen instituciones financieras líderes, plataformas digitales y empresas de comercio electrónico, están experimentando mejoras drásticas en sus capacidades de prevención del fraude en varias dimensiones críticas:
Detección de ataques mejorada
Identificación precisa de intentos de fraude sofisticados que eluden las soluciones tradicionales
Detección de ataques automatizados incluso cuando imitan a la perfección el comportamiento humano
Prevención de intentos de robo de cuentas utilizando identidades digitales robadas
Freno a redes de fraude coordinadas que distribuyen ataques en múltiples cuentas
Eficiencia operativa mejorada
Reducción significativa de falsos positivos sin comprometer la seguridad
Disminución de la necesidad de revisión manual para actividades sospechosas
Detección y respuesta ante amenazas en tiempo real sin añadir latencia
Integración perfecta con los sistemas de prevención de fraude existentes
Mejor experiencia de usuario
Mayor seguridad sin añadir fricciones para el usuario
Protección constante en todos los puntos de contacto con el cliente
Procesamiento de transacciones más rápido para usuarios legítimos
Reducción de rechazos erróneos para clientes reales
Mirando al futuro: el porvenir de la identidad digital y el análisis de comportamiento para la toma de decisiones de riesgo basadas en IA
A medida que avancemos, los desafíos serán cada vez mayores. La IA generativa seguirá evolucionando, haciendo que las identidades sintéticas sean más sofisticadas. La identificación de dispositivos y la biometría del comportamiento tradicionales se verán sometidas a una presión creciente por parte de los ataques automatizados y las técnicas avanzadas de suplantación de identidad.
Pero no se trata solo de mantenerse al día con las amenazas. Se trata de reinventar fundamentalmente cómo abordamos la identidad digital y el análisis del comportamiento de los usuarios. Al combinar una profunda experiencia en ciberseguridad con capacidades avanzadas de prevención del fraude, estamos creando un nuevo estándar diseñado no solo para los desafíos de hoy, sino para las amenazas del mañana.
En Oscilar, mantenemos nuestro compromiso con la innovación continua en esta tecnología, ya que constituye la base de nuestra plataforma de toma de decisiones de riesgo basada en IA. Nuestra plataforma Cognitive Digital Identity Intelligence no se limita a la detección, sino que alimenta de forma fluida información enriquecida sobre identidad digital y comportamiento a toda nuestra plataforma de decisión de riesgo de IA:
Impulsa los flujos de trabajo de IA en las decisiones de crédito, incorporación, fraude y cumplimiento
Mejora la gestión de casos con un contexto detallado de la identidad digital
Permite análisis de redes visuales complejos y avanzados
Alimenta los análisis avanzados de IA para obtener información más profunda sobre el riesgo
Esta profunda integración garantiza que las organizaciones obtengan el máximo valor de cada interacción digital, transformando señales brutas en inteligencia útil a lo largo de todo el ciclo de vida de la gestión de riesgos.
En Oscilar, imaginamos un mundo donde cada organización pueda gestionar con confianza el riesgo digital a través del poder de la IA. Esto es más que tecnología: se trata de crear un mundo digital donde la innovación prospere sobre una base de confianza.
Primeros pasos con Oscilar
Nuestra plataforma está diseñada para ofrecer un impacto inmediato al tiempo que garantiza una implementación fluida y sin complicaciones. Entendemos que en el panorama de amenazas actual, cada día cuenta; por eso hemos diseñado un proceso de implementación que le permite pasar de la integración a la protección en días, no en meses:
Rápida integración e implementación
Integración del SDK con una sola línea de código en sus aplicaciones web y móviles
Arquitectura nativa de la nube que funciona con su infraestructura existente
Conectores prediseñados para las principales plataformas de prevención del fraude
API flexibles que se adaptan a sus necesidades específicas de implementación
Valor inmediato
Comience a ver información útil a las pocas horas de la implementación
Protección en tiempo real contra amenazas actuales y emergentes
Aprendizaje continuo a partir de sus patrones de usuario específicos y vectores de ataque
Mejora progresiva de las medidas de seguridad en función de su perfil de riesgo
Soporte de nivel empresarial
Equipo de implementación dedicado para un proceso de incorporación fluido
Soporte técnico 24/7 a cargo de expertos en seguridad
Actualizaciones periódicas y recomendaciones sobre inteligencia de amenazas
Consultoría de optimización continua para maximizar la protección
Próximos pasos: reserve una demostración o continúe leyendo
Reserve una demostración directamente para ver la plataforma Cognitive Identity Intelligence de Oscilar en acción
Visite la página de la solución de nuestra plataforma Cognitive Identity Intelligence
Lea el comunicado de prensa de la plataforma Cognitive Identity Intelligence
Saurabh Bajaj
Director de Producto
Durante casi dos décadas, Saurabh ha diseñado y escalado plataformas de riesgo basadas en IA para bancos, fintechs, comercios, gobiernos e instituciones financieras innovadoras. Desde prevenir estafas y el robo de cuentas hasta modernizar la infraestructura de crédito, fraudes y prevención de lavado de dinero (AML), ha ayudado a los ecosistemas financieros más complejos del mundo a transformar sus operaciones con IA, y ahora, con GenAI.

" height="48px" id="Qi9pnIQwR" width="48px"/></g></svg>)
" height="39.77194px" id="A8r2uGwai" transform="translate(2 3.808)" width="44px"/></svg>)


" height="22.301126233991734px" id="PeyDPUyWO" transform="translate(45.365 4.852)" width="20.043580159797898px"/><path d="M 13.46 11.116 C 12.368 10.493 10.888 9.973 9.024 9.556 C 7.664 9.236 6.613 8.927 5.887 8.624 C 5.155 8.321 4.647 7.979 4.355 7.59 C 4.064 7.201 3.921 6.704 3.921 6.104 C 3.921 5.184 4.269 4.447 4.972 3.898 C 5.675 3.349 6.624 3.069 7.83 3.069 C 8.79 3.069 9.607 3.241 10.282 3.578 C 10.951 3.921 11.482 4.401 11.876 5.018 C 12.265 5.641 12.511 6.361 12.614 7.184 L 16.1 6.973 C 15.94 5.63 15.523 4.435 14.854 3.383 C 14.185 2.332 13.265 1.503 12.105 0.903 C 10.945 0.303 9.539 0 7.899 0 C 6.355 0 5.024 0.263 3.904 0.783 C 2.783 1.303 1.92 2.035 1.32 2.978 C 0.72 3.921 0.417 5.001 0.417 6.224 C 0.417 7.344 0.646 8.281 1.109 9.036 C 1.572 9.785 2.315 10.419 3.349 10.928 C 4.384 11.436 5.755 11.905 7.481 12.328 C 9.024 12.688 10.19 13.059 10.985 13.442 C 11.774 13.825 12.311 14.237 12.591 14.688 C 12.871 15.14 13.014 15.666 13.014 16.266 C 13.014 16.906 12.848 17.455 12.517 17.906 C 12.185 18.358 11.705 18.695 11.076 18.912 C 10.448 19.135 9.676 19.243 8.779 19.243 C 7.739 19.243 6.847 19.072 6.104 18.735 C 5.361 18.392 4.778 17.883 4.344 17.203 C 3.915 16.523 3.629 15.689 3.486 14.711 L 0 14.923 C 0.103 16.403 0.514 17.7 1.246 18.798 C 1.977 19.901 2.972 20.764 4.235 21.381 C 5.498 22.004 6.99 22.313 8.71 22.313 C 10.27 22.313 11.636 22.061 12.797 21.564 C 13.957 21.061 14.871 20.341 15.528 19.398 C 16.191 18.455 16.523 17.346 16.523 16.06 C 16.523 15.02 16.289 14.094 15.814 13.282 C 15.346 12.471 14.563 11.756 13.471 11.133 Z" fill="rgb(20, 20, 20)" height="22.312556870217108px" id="ZaBOTiDLx" transform="translate(68.34 4.858)" width="16.522951309374434px"/><path d="M 13.682 17.877 C 12.751 18.792 11.442 19.243 9.762 19.243 C 8.522 19.243 7.43 18.923 6.504 18.283 C 5.572 17.643 4.847 16.723 4.326 15.517 C 3.806 14.317 3.543 12.871 3.543 11.191 C 3.543 9.51 3.801 8.093 4.309 6.876 C 4.818 5.664 5.544 4.727 6.487 4.064 C 7.43 3.401 8.533 3.069 9.79 3.069 C 11.373 3.069 12.619 3.486 13.534 4.315 C 14.443 5.149 15.031 6.281 15.294 7.727 L 18.901 7.544 C 18.438 5.178 17.472 3.332 16.003 2 C 14.528 0.669 12.459 0 9.796 0 C 7.83 0 6.115 0.457 4.641 1.366 C 3.166 2.28 2.029 3.572 1.217 5.241 C 0.406 6.916 0 8.893 0 11.179 C 0 13.465 0.412 15.494 1.235 17.146 C 2.058 18.798 3.201 20.072 4.675 20.964 C 6.15 21.855 7.847 22.301 9.767 22.301 C 11.528 22.301 13.054 21.975 14.334 21.324 C 15.614 20.672 16.654 19.752 17.443 18.558 C 18.232 17.363 18.758 15.957 19.021 14.334 L 15.443 14.151 C 15.203 15.711 14.614 16.952 13.682 17.86 Z" fill="rgb(20, 20, 20)" height="22.301126257066386px" id="dj2F9fN0f" transform="translate(87.772 4.841)" width="19.020540282808156px"/><path d="M 0 21.335 L 0 0 L 3.423 0 L 3.423 21.335 Z" fill="rgb(20, 20, 20)" height="21.335239445830055px" id="fvIs54YbW" transform="translate(110.485 5.332)" width="3.423468638642248px"/><path d="M 3.429 0 L 0 0 L 0 21.341 L 13.762 21.341 L 13.762 18.272 L 3.429 18.272 Z" fill="rgb(20, 20, 20)" height="21.340954752405395px" id="KykvynROU" transform="translate(118.389 5.332)" width="13.762458233473922px"/><path d="M 9.859 3.303 L 16.077 21.335 L 19.684 21.335 L 11.991 0 L 7.693 0 L 0 21.335 L 3.635 21.335 L 9.853 3.303 Z" fill="rgb(20, 20, 20)" height="21.33523944583004px" id="Ln_a1JZTX" transform="translate(133.986 5.338)" width="19.683515845550573px"/><path d="M 11.545 12.499 C 12.968 12.059 14.043 11.322 14.774 10.293 C 15.506 9.259 15.871 8.024 15.871 6.584 C 15.871 4.521 15.191 2.909 13.825 1.743 C 12.465 0.583 10.539 0 8.053 0 L 0 0 L 0 21.335 L 3.423 21.335 L 3.423 13.071 L 8.201 13.071 L 12.802 21.335 L 16.529 21.335 L 11.539 12.499 Z M 11.173 9.116 C 10.402 9.705 9.327 10.002 7.944 10.002 L 3.435 10.002 L 3.435 3.058 L 7.944 3.058 C 9.327 3.058 10.402 3.361 11.173 3.961 C 11.945 4.561 12.328 5.435 12.328 6.573 C 12.328 7.71 11.945 8.522 11.173 9.11 Z" fill="rgb(20, 20, 20)" height="21.335239490803623px" id="Qt9AxOqZR" transform="translate(156.099 5.338)" width="16.528666547835087px"/><path d="M 33.9 0.006 L 25.607 0.006 C 25.213 0.006 24.875 0.291 24.818 0.674 C 24.687 1.555 24.47 2.4 24.19 3.201 C 23.224 5.978 21.44 8.27 19.194 9.682 L 19.217 9.682 C 19.217 9.682 25.453 9.522 27.539 3.201 L 27.539 3.201 L 30.859 3.201 C 29.482 7.161 26.459 10.133 22.778 10.968 C 22.098 11.122 21.4 11.202 20.68 11.202 C 19.514 11.202 18.394 10.991 17.343 10.596 C 14.233 9.436 11.719 6.698 10.501 3.195 C 10.216 2.389 10.004 1.543 9.873 0.669 C 9.816 0.28 9.478 0 9.084 0 L 0.803 0 C 0.317 0 -0.061 0.434 0.008 0.914 C 0.117 1.697 0.277 2.458 0.488 3.201 C 2.3 9.687 7.672 14.397 14.005 14.403 C 10.924 13.357 6.106 10.436 3.837 3.201 L 3.837 3.201 L 3.837 3.201 L 7.158 3.201 C 8.027 6.298 9.707 9.002 11.919 10.968 C 13.496 12.374 15.342 13.408 17.354 13.957 C 18.423 14.248 19.543 14.403 20.692 14.403 C 27.03 14.403 32.408 9.687 34.22 3.201 C 34.426 2.463 34.586 1.697 34.7 0.914 C 34.769 0.434 34.391 0 33.906 0 Z" fill="rgb(20, 20, 20)" height="14.402572631835938px" id="yxyckXN6_" transform="translate(0 17.597)" width="34.708059114564385px"/><path d="M 0.803 14.403 L 9.095 14.403 C 9.49 14.403 9.827 14.117 9.884 13.734 C 10.016 12.854 10.233 12.008 10.513 11.208 C 11.479 8.43 13.256 6.138 15.497 4.727 L 15.479 4.727 C 15.479 4.727 9.244 4.887 7.158 11.208 L 7.158 11.208 L 3.837 11.208 L 3.837 11.208 C 5.209 7.247 8.238 4.269 11.913 3.435 C 12.593 3.281 13.29 3.201 14.011 3.201 C 15.176 3.201 16.297 3.412 17.348 3.806 C 20.457 4.967 22.972 7.704 24.19 11.208 L 24.19 11.208 L 24.19 11.208 C 24.475 12.014 24.687 12.859 24.818 13.734 C 24.875 14.123 25.213 14.403 25.607 14.403 L 33.9 14.403 C 34.386 14.403 34.763 13.968 34.694 13.488 C 34.586 12.711 34.426 11.945 34.214 11.202 C 32.408 4.721 27.024 0 20.686 0 C 23.767 1.046 28.59 3.961 30.865 11.208 L 30.865 11.208 L 27.544 11.208 L 27.544 11.208 L 27.544 11.208 C 26.681 8.104 24.995 5.407 22.784 3.435 C 21.206 2.029 19.36 1 17.354 0.446 C 16.28 0.154 15.165 0 14.016 0 C 7.672 0 2.294 4.721 0.488 11.208 L 0.488 11.208 L 0.488 11.208 C 0.282 11.951 0.122 12.711 0.008 13.494 C -0.061 13.974 0.317 14.408 0.803 14.408 Z" fill="rgb(20, 20, 20)" height="14.408287876490093px" id="fJajgayao" width="34.70234380798904px"/></g></svg>)