
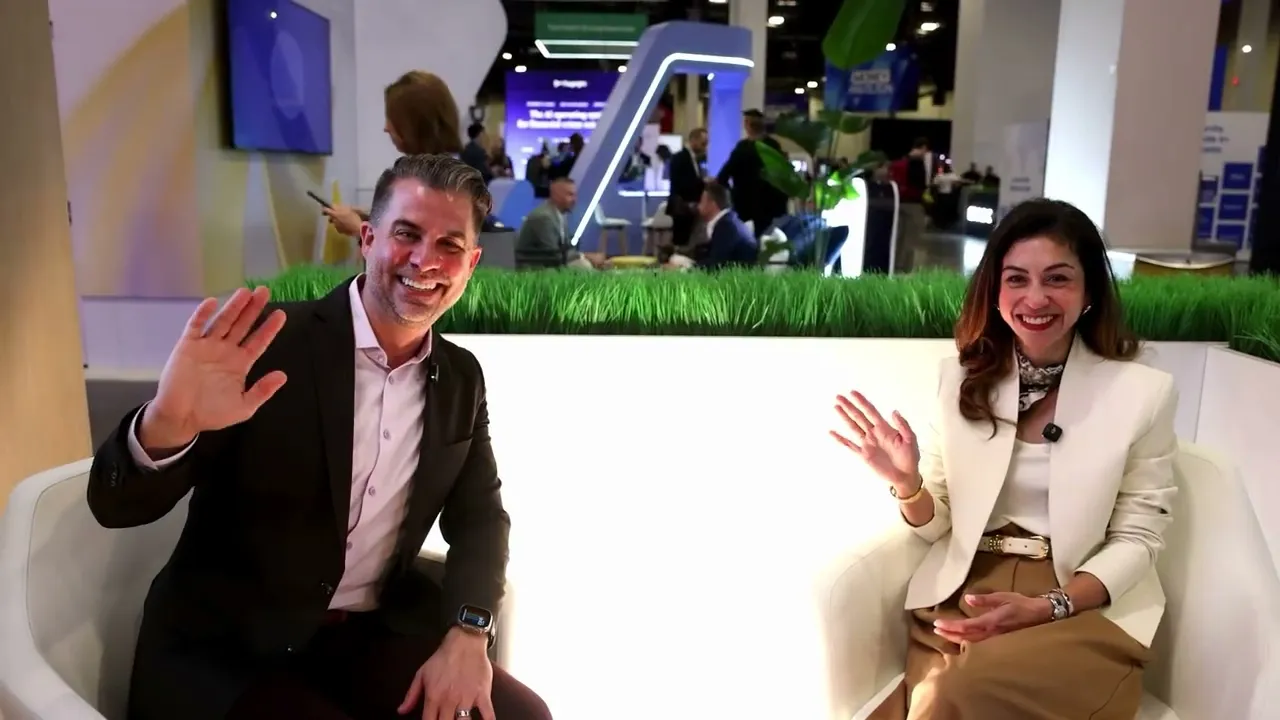
El equipo de Oscilar arrancó Money20/20 ganando el premio Money Award en IA y Automatización Bancaria. Fue un gran inicio de semana y un reconocimiento al trabajo detrás de nuestra Plataforma de Riesgo Agéntico, que integra fraude, crédito, prevención de blanqueo de capitales (AML) y altas de clientes con agentes de IA que comparten datos, aprenden de los analistas y mantienen a las personas en control.

A partir de ahí, tal como se esperaba, el tema de la semana fueron los agentes, agentes y más agentes.
Estaban en los carteles de los estands, en las conferencias principales y en casi todas las charlas de pasillo. Yo mismo pasé gran parte de la semana hablando de ellos: en una mesa redonda de Axios Live sobre comercio en la era de la IA el domingo por la noche, en el escenario el martes y en entrevistas con Yahoo Finance y NYSE TV.
Todas las conversaciones llegaban al mismo dilema: a los bancos se les exige reconocer a los agentes que actúan en nombre de clientes reales, diferenciarlos de un fraude y decidir cuánta autoridad concederles. Las herramientas que la industria ha usado durante años daban por sentado que había un humano al otro lado.
Los usuarios también perciben esta brecha. American Express compartió en el escenario un estudio que revela que el 59 % de los consumidores estadounidenses se siente cómodo usando IA para buscar productos, pero solo el 36 % lo está a la hora de dejar que un agente complete la compra.
Diferenciar entre «bot bueno y bot malo» ya no basta
La tensión ya es evidente. El 8 de septiembre, Meta lanzó Muse, un agente personal que compra y tramita pedidos. En apenas dos semanas, Amazon lo bloqueó, alegando que el agente no se identificaba durante el proceso de compra. Este mes, en la presentación de resultados de JPMorgan, Jamie Dimon afirmó que el banco impide que agentes de IA externos operen cuentas de clientes, advirtiendo que nadie quiere agentes fuera de control. Y justo al terminar Money20/20, Axios informó que los principales bancos de EE. UU. están detectando agentes de IA no verificados en cuentas de clientes, algunos de los cuales parecen ir más allá de lo solicitado.
Cada respuesta tiene sentido por separado. Juntas, dejan al descubierto una premisa en la que los controles de fraude han confiado durante dos décadas: quien supera el inicio de sesión es quien opera. Muse rompe esta lógica. La mayoría de sus sesiones pertenecen a clientes reales y rellenan los mismos formularios de acceso y factores de autenticación (MFA) diseñados para personas. Ahora, un cliente puede autenticarse, delegar y desentenderse.
Esto sitúa a las entidades ante una encrucijada compleja. Si endurecen los controles de bots, frenan a clientes que usan los agentes que ellos mismos eligieron. Si los relajan, abren la puerta de par en par al fraude.
Cuatro preguntas antes de confiar en un agente
El domingo por la noche asistí a una cena de Axios Live, organizada por Dan Primack y Lucinda Shen, que reunió a líderes de redes de tarjetas, empresas de pagos, startups de agentes y fondos de inversión. La mayoría desarrolla los agentes o las infraestructuras de pago. Yo fui a hablar de la decisión que hay detrás de cada transacción, defendiendo que clasificar a cada visitante con una simple etiqueta no es suficiente. Hacen falta cuatro preguntas, respondidas en este orden:
¿Es un bot o no? Determinar si la sesión la gestiona una persona o un agente. Saber que hay un programa en ejecución aporta muy poco por sí solo.
¿Qué bot es? Verificar si es un tipo de agente autorizado por la entidad. Un agente validado de una plataforma conocida, una herramienta de usuario sin declarar y un kit de fraude requieren políticas muy diferentes.
¿De quién es el bot? Confirmar si el titular de la cuenta autorizó esa acción específica. Consultar un saldo y transferir 10.000 $ son operaciones muy distintas, aunque se hagan con las mismas credenciales.
¿Sigue bajo el control de su dueño? Comprobar si el agente ha sido manipulado o intervenido desde que su titular lo puso en marcha.
Las redes y los protocolos están resolviendo bien las dos primeras. Para la tercera, las redes de tarjetas están introduciendo consentimientos de pago acotados, y el nuevo marco Intent Intelligence de Amex permite que el emisor reciba la intención de compra autorizada por el cliente antes de que el agente ejecute el pago.
Para la cuarta aún no existe un estándar, y ahí es donde preveo las primeras pérdidas importantes. El ejemplo que puse en la mesa: le pides a tu agente de compras una cafetera por menos de 200 $. Lee una web de reseñas falsas y paga 180 $ a una tienda fraudulenta. El agente era legítimo, estaba autorizado y no superó el presupuesto. Aun así, el dinero se ha perdido. Robar las credenciales de un agente es difícil. Engañarlo sale muy barato y, técnicamente, la operación parece válida.

Comprar es la parte sencilla
El martes participé junto a Zor Gorelov (Blue Language Labs) y Danielle Aviles Krueger (Plaid) en el panel «Let the Agents Do More Than Pay», moderado por Amias Gerety (QED Investors) ante una sala abarrotada.

Partimos de la premisa de que un agente capaz de pagar es solo un comprador muy rápido. Un agente que hace negocios busca contrapartes, negocia condiciones y asume compromisos a largo plazo. Zor destacó que el verdadero potencial está en el sector B2B, y Gartner prevé que los agentes de IA gestionen más de 15 billones de dólares en transacciones B2B para 2028.
Ahí es también donde gestionar el riesgo se complica. Imaginemos una pequeña empresa con un agente de compras que puede pagar hasta 5.000 $ a proveedores autorizados. Llega una factura auténtica, pero los datos bancarios del proveedor han sido manipulados. El importe entra en el presupuesto, el agente está autenticado y el pago parece rutinario. Detectarlo requiere un sistema que identifique el cambio de beneficiario y conozca los hábitos de pago habituales de la empresa. Sin esto, el agente puede repetir el error en cientos de pagos antes de que alguien se dé cuenta.
Danielle propuso una comparación muy acertada: lograr que los agentes sean fiables se parece mucho al open banking, con consentimiento explícito, revocación eficaz y datos compartidos por canales regulados. La revocación es el punto que sigo con más atención. Un agente puede tener un token de red, una sesión con un comercio y una clave API de un tercer servicio; revocar uno puede dejar activos los otros dos. Hasta que esto no se resuelva, las entidades mantendrán la supervisión humana.
Esa fue la idea que defendí en el escenario. La autenticación y los permisos de pago no bastan para que una entidad sepa si una transacción concreta es segura. Se necesita una decisión basada en el cliente, la contraparte y los permisos del agente. A medida que más agentes intervienen en una misma operación, contar con estándares compartidos de identidad y delegación resulta esencial. El comercio digital ya vivió esto cuando los sistemas antifraude en tiempo real hicieron posibles las compras entre desconocidos. El comercio mediante agentes necesita extender esa misma capacidad a nuevos actores, permisos dinámicos y riesgos que surgen tras autorizar al agente.

Cómo deciden los bancos en qué agentes confiar
En la práctica, un mismo agente podría consultar un saldo sin fricciones, requerir verificación adicional para cambiar una dirección o exigir la aprobación del cliente para añadir un nuevo destinatario. A medida que los clientes delegan tareas o intervienen a mitad del proceso, los bancos también necesitan saber quién tenía el control exacto cuando se movió el dinero.
En mi entrevista con Yahoo Finance, lo expliqué pensando en el usuario: establece límites claros, exige un historial comprensible de lo que hizo tu agente y espera que tu banco revise cada acción antes de transferir fondos. Si un agente te pide tu contraseña, desconfía.
En el programa Taking Stock de NYSE TV, comenté con J.D. Durkin la ventaja que tienen los delincuentes al adoptar nuevos modelos de IA al instante, mientras que los bancos, con razón, tardan más en validarlos. Aun así, las entidades cuentan con una ventaja propia: una visión global de la relación con el cliente, no solo de una interacción aislada. Esa ventaja solo sirve si los datos están integrados y, en la mayoría de los casos, todavía no lo están.

Conversaciones fuera del escenario
Los intercambios fuera del escenario fueron igual de reveladores. El domingo organizamos una cena para directivos de banca junto a Kaufman Rossin y SentiLink.

El lunes, en el desayuno «Rethinking Fraud in the Age of AI» con Mastercard, Saurabh Bajaj, nuestro director de producto (CPO), participó en un panel con Taylor Goldaper y Max Lessman (Mastercard), Debjit Saha (MoneyGram) y Niraj Borkar (PwC) para debatir sobre fraude, identidad y los riesgos del uso de agentes. El martes celebramos un brunch para directivos de riesgo y cumplimiento fintech con iDENTIFY, FS Vector, el American Fintech Council y Eisen. Tanto en estos encuentros como durante los cuatro días en nuestro estand, salieron a la luz los mismos retos de fondo.

Los bancos patrocinadores intentan incorporar programas fintech más rápido de lo que permite la infraestructura habitual de un gran banco. Los equipos de riesgo siguen contratando diferentes proveedores para KYC, KYB, listas de sanciones y monitorización, teniendo cada uno una visión aislada del mismo cliente. Y casi todos buscan integrar IA en sus operaciones sin perder la capacidad de justificar cada decisión relevante ante un auditor.
Son problemas reales a los que las entidades se enfrentan hoy, antes incluso de que los agentes autónomos añadan mayor complejidad.
TransUnion y Oscilar
Uno de los momentos más destacados de la semana tuvo lugar en nuestro estand. Jeff Johnston, director global de estrategia de fraude y operaciones de TransUnion, presentó junto a mí los nuevos modelos de puntuación de TransUnion para identidades sintéticas y blanqueo de crédito, disponibles en exclusiva con Oscilar.
Tradicionalmente, estos riesgos han quedado en tierra de nadie entre los equipos de fraude y de crédito. Una entidad puede detectar indicios de una identidad sintética pero carecer de base suficiente para justificar la denegación de un crédito. Los modelos que aportan motivos claros ayudan a resolverlo, y resultan especialmente eficaces cuando fraude, identidad y crédito se evalúan en una sola decisión. Esto cobra aún más relevancia a medida que los agentes empiezan a intervenir en esas mismas áreas.
Por qué construimos primero los cimientos
Si introduces agentes autónomos en ese entorno fragmentado, los problemas se agravan. Un agente puede decidir más rápido, pero no puede suplir un contexto que no ha recibido ni una autoridad que nadie ha delimitado.
Es un patrón conocido. En Confluent, la toma de decisiones sobre fraude y riesgo se convirtió en nuestro mayor caso de uso. Vi a algunos de los bancos más avanzados del mundo procesar datos en tiempo real para luego enviarlos a sistemas de fraude, crédito y AML independientes, donde cada uno solo veía una parte del cliente y apenas compartían información entre sí. Los mayores bancos disponían de datos en tiempo real, pero no de una evaluación de riesgo en tiempo real. Esa experiencia me demostró que el riesgo es un problema de datos e IA, y que añadir inteligencia sobre sistemas fragmentados solo acelera los puntos ciegos.
Por eso, en Oscilar creamos primero la base: una visión integral y en tiempo real del riesgo de cada cliente, con decisiones basadas en las políticas de la propia entidad, explicadas con claridad y registradas para poder justificarse en cualquier momento. Más de 100 entidades financieras procesan con nosotros decenas de miles de millones de decisiones de riesgo al año, cada una en menos de 100 milisegundos. Empezamos la semana recibiendo un premio por esta plataforma, y cada conversación posterior no hizo más que confirmar el acierto de este enfoque.
Este es uno de los principios con los que hemos desarrollado Oscilar: un agente verificado no garantiza una transacción segura. El bloqueo total y la confianza ciega fallan por igual; la confianza debe ganarse y revisarse ante cualquier cambio de comportamiento. Los agentes deben adquirir atribuciones paso a paso, y las entidades deben poder revocarlas en cualquier momento. La decisión final corresponde a la entidad, responde a sus normas y debe poder explicarse con claridad ante un cliente o un regulador.
Hoy los bancos interactúan con agentes en ambos lados de la operativa: los que despliegan internamente para ayudar a sus equipos y los que llegan en nombre de los clientes. En el primer frente, Agent Hub, nuestro catálogo de más de 30 agentes de IA, asume tareas operativas y de investigación para los equipos de riesgo, siempre con validación humana en las decisiones críticas. El segundo frente es uno de los desafíos más apasionantes en los que trabajamos: ayudar a las entidades a trasladar a los agentes que actúan en nombre de los clientes las mismas decisiones de confianza, en tiempo real y explicables, que aplican a las personas. Ambos frentes dependen de la misma base.
Hacia dónde nos dirigimos
Tres previsiones para los próximos 12 a 18 meses:
Las autorizaciones permanentes empezarán en casos de uso muy acotados. Repetición de pedidos, cambios de vuelos o compras de empresa con presupuesto asignado: son procesos recurrentes, definidos y fáciles de supervisar. El sector B2B probablemente avanzará más rápido que el de particulares, ya que cuenta de antemano con presupuestos y flujos de aprobación establecidos.
El primer gran fraude con agentes implicará, casi con seguridad, a un agente legítimo con permisos válidos que ha sido engañado por una tienda falsa, una factura alterada o una instrucción oculta en una web.
El principio de «conozca a su cliente» (KYC) evolucionará a «conozca a su cliente y a sus agentes». Los bancos empezarán a tratar a los agentes como una categoría propia de actor, con permisos, límites y un perfil de riesgo evaluado en tiempo real en cada acción.
Casi todas las empresas en Las Vegas presentaron un agente. Muy pocas supieron aclarar qué condiciones deben cumplirse para que una entidad le permita operar con el dinero de un cliente. Esa es la cuestión que marcará el próximo año.
Cuanta más capacidad financiera otorguemos a los agentes, más prioritario será saber qué hacen, en interés de quién actúan y en qué momento intervenir. La infraestructura que las entidades implanten hoy determinará el grado de autonomía que podrán asumir de forma segura mañana.
Nuestro más sincero agradecimiento a los clientes, amigos, asesores y socios que hicieron que Money20/20 fuera una experiencia memorable. En especial, a nuestros coanfitriones de Kaufman Rossin, SentiLink, Mastercard, iDENTIFY, FS Vector, Eisen y el American Fintech Council, así como a todos los que participaron, aportaron su visión y sumaron tanta energía a lo largo de la semana. Ha sido un placer reencontrarnos con rostros conocidos, hacer nuevos contactos y mantener tantas charlas interesantes. ¡Y un agradecimiento especial al extraordinario equipo de Oscilar por hacerlo posible (tanto en el evento como en remoto)!
Neha Narkhede
Director Ejecutivo y Co-fundador
Neha Narkhede es una empresaria e inversora tecnológica. Es cofundadora y directora ejecutiva de Oscilar, la plataforma de decisiones de riesgo basadas en inteligencia artificial, y cofundadora y miembro de la junta directiva de Confluent. Neha es cocreadora de Apache Kafka, tecnología que desarrolló mientras lideraba el equipo de Kafka en LinkedIn, y es inversora o asesora de empresas como Material Security, Stytch, Supabase y Yugabyte. Estudió ciencias de la computación en Georgia Tech y creció en Pune, India.
DESCARGO DE RESPONSABILIDAD
El contenido de este sitio web se proporciona solo con fines informativos y no constituye asesoramiento legal, fiscal, financiero, de inversión u otro tipo de asesoramiento profesional. Las opiniones expresadas por las personas citadas, los colaboradores o terceros son exclusivamente suyas y no reflejan necesariamente los puntos de vista de nuestra organización.
Nada aquí debe interpretarse como un respaldo, recomendación o aprobación de ninguna estrategia, producto, servicio o punto de vista en particular. Los lectores deben consultar a sus propios asesores calificados antes de tomar cualquier decisión financiera o de inversión.
Oscilar no hace declaraciones ni garantías sobre la precisión, integridad o actualidad de la información proporcionada y renuncia a cualquier responsabilidad por cualquier pérdida o daño que surja de la confianza en este contenido. Este sitio web puede contener enlaces a sitios web de terceros, que Oscilar no controla ni respalda.


" height="48px" id="Qi9pnIQwR" width="48px"/></g></svg>)
" height="39.77194px" id="A8r2uGwai" transform="translate(2 3.808)" width="44px"/></svg>)

