
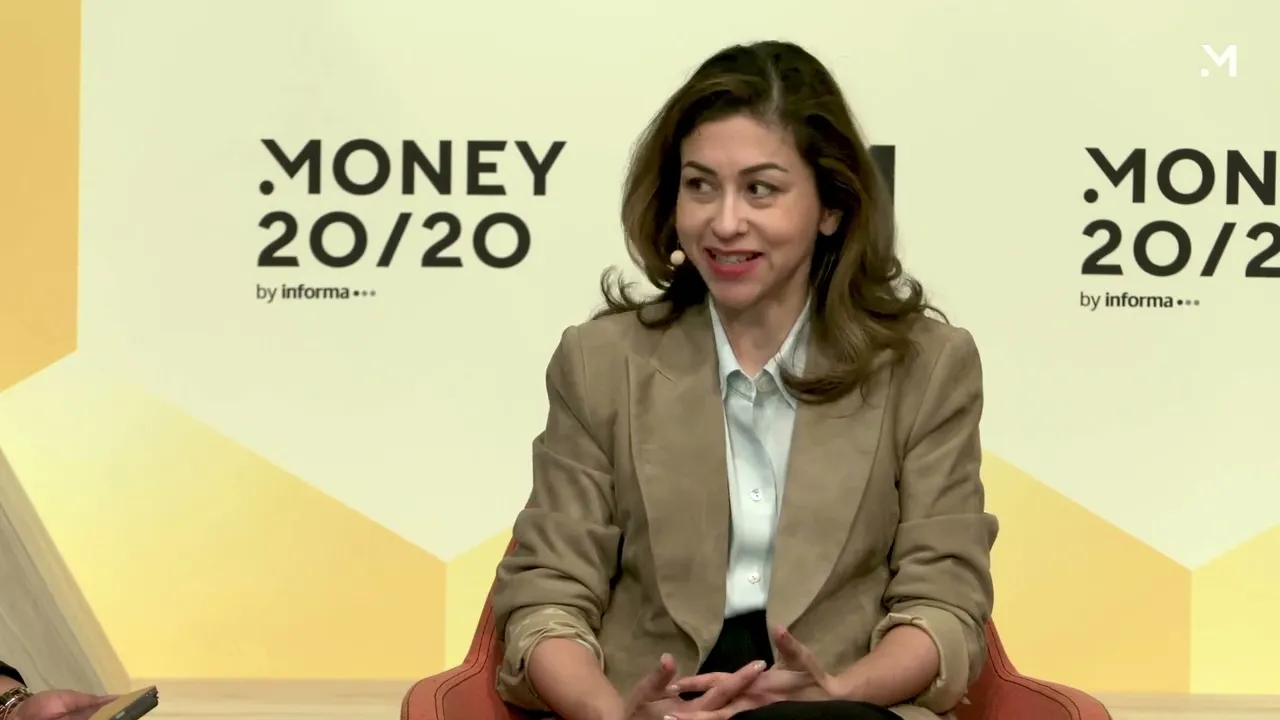
Money20/20 Europe reunió en Ámsterdam al mundo de los pagos, la banca y las fintech para una semana de debates sobre infraestructura: soberanía de pagos, banca abierta, liquidación de stablecoins, PSD3, la Ley de IA y la renovada estructura del dinero sobre la que se asienta todo esto.
Sin embargo, un tema recurrente no dejó de sonar en todo el recinto: los agentes.
El primer día, Mastercard, ING y Worldline anunciaron el primer pago de la mano de un agente de IA de extremo a extremo en producción en Europa. Un asistente de IA buscó un regalo de aniversario, encontró entradas para un concierto dentro de un presupuesto establecido y pagó solo una vez que su dueño dio el visto bueno. Todo el proceso se realizó a través de redes europeas reales entre los Países Bajos y Bélgica. Una transacción cuidadosamente preparada... pero real.
Gartner prevé que los agentes de IA mediarán en compras B2B por un valor superior a los 15 billones de dólares para 2028, y el ambiente en el evento reflejaba claramente que el sector está empezando a prepararse para ello.
La infraestructura se está consolidando. Ahora la confianza tiene que ponerse al día.
Un agente que compra y paga por un cliente rompe con una de las premisas más antiguas de la detección del fraude: que hay un ser humano al otro lado.
Así que la pregunta que nos acompañó por todo el recinto, en las sesiones y en nuestro stand, era sencilla de plantear pero difícil de responder: ahora que los agentes ya están aquí, ¿cómo confiamos en ellos?
Resumen rápido
Los agentes de IA fueron la temática del año. El primer día, Mastercard, ING y Worldline realizaron el primer pago a través de agentes de extremo a extremo en producción en Europa, y Gartner prevé que los agentes mediarán en compras B2B por más de 15 billones de dólares para 2028.
La infraestructura avanza más rápido que la confianza. Un agente que compra y paga en lugar del cliente rompe con la premisa más antigua de la detección de fraudes: que hay un ser humano al otro lado.
En nuestra mesa redonda, analizamos cómo se pone a prueba la confianza en tres áreas: la preparación del comercio, la regulación y el propio sistema de riesgo.
"Haber sido autorizado" no es lo mismo que "estar autorizado ahora mismo". La confianza debe ser continua y verificarse a lo largo de todo el ciclo. La detección, los tiempos y la responsabilidad siguen siendo preguntas abiertas.
La infraestructura debe construirse en abierto: identidad de agentes portátil y verificable bajo estándares abiertos, con una interoperabilidad que resulta innegociable.
Cómo puede fallar la confianza cuando el cliente es una IA
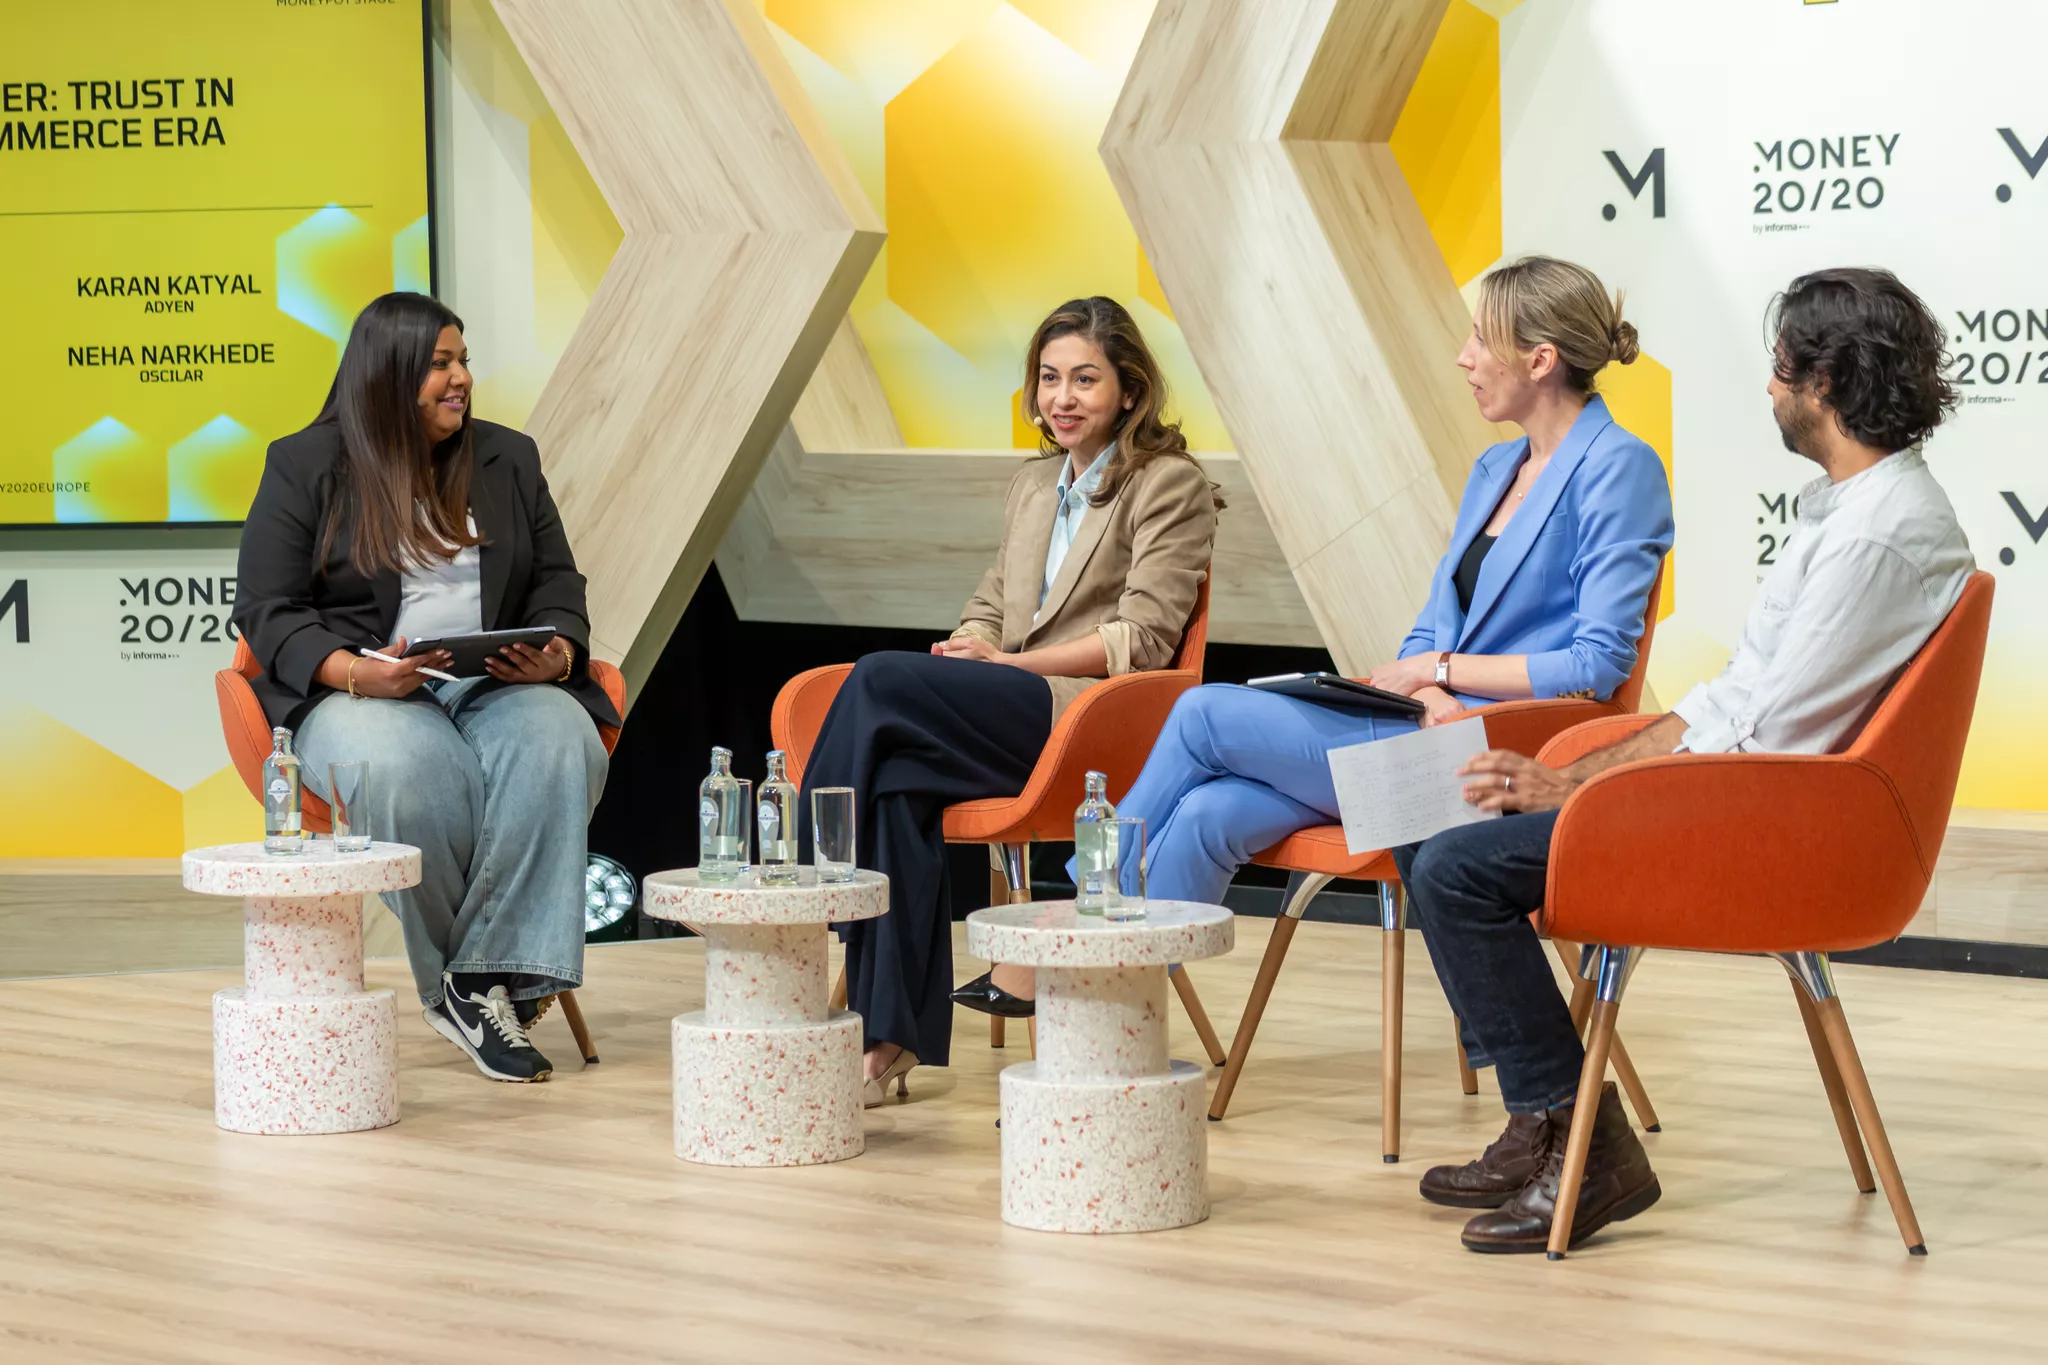
Llevamos esa misma pregunta al escenario de MoneyPot. El 3 de junio, nuestra cofundadora y CEO, Neha Narkhede, se sentó con Karan Katyal, responsable de comercio basado en agentes en Adyen, y Caroline Malcolm, del Centro de Finanzas Alternativas de Cambridge y de Global Digital Finance, con la moderación de Merusha Naidu, de Paymentology.
La sesión tenía un título contundente: "La IA es el cliente: confianza en la era del comercio basado en agentes".
Neha abrió el debate hablando sobre la premisa que ha guiado el trabajo contra el fraude durante décadas:
"Durante décadas, la pregunta detrás del fraude y la identidad era simple: ¿es un humano o no? La ausencia de un humano significaba fraude. En un mundo impulsado por agentes de IA, la ausencia de un humano puede significar la presencia de un agente perfectamente legítimo".
— Neha Narkhede, cofundadora y CEO de Oscilar
Ninguno de los ponentes fingió que el futuro totalmente autónomo ya hubiera llegado, y esa moderación hizo que la conversación fuera más útil. Se mantuvo con los pies en la tierra. ¿Qué falla realmente cuando los agentes pasan de ser una demo a la pantalla de pago? Cada panelista señaló un punto de fricción potencial diferente.
Para Karan, el problema era la preparación del comercio. Las compras dirigidas por agentes ya son una realidad, pero de manera cautelosa, manteniendo al humano al tanto: la persona permite que el asistente busque y elija, y luego da su aprobación antes de que se compre nada. Los flujos totalmente autónomos y entre máquinas están más lejos de lo que sugieren las demostraciones. Y lo más difícil no es el pago, sino todo lo que lo rodea: los datos del comercio, el nivel de detalle del catálogo y los sistemas post-compra con los que el agente debe interactuar.
Para Caroline, el reto era la regulación. Los pagos iniciados por agentes siguen siendo casos muy excepcionales, con la autoridad delegada, la autenticación y la responsabilidad aún sin resolver. Internet, como ella misma señaló, nunca se construyó con una capa de identidad para que los agentes la heredaran.
Para Neha, el problema radicaba en el propio sistema de riesgo. Verificar a un agente una sola vez, al principio de la sesión, no te dice nada sobre el resto de la interacción. El comercio basado en agentes convierte la confianza en algo continuo: ¿quién autorizó a este agente?, ¿qué tiene permitido hacer? y ¿sigue limitándose únicamente a eso?
"Verificamos las credenciales del agente y el alcance de su mandato, y luego nos enfocamos en el monitoreo de desviaciones, detectando el patrón de comportamiento del agente a lo largo del tiempo".
— Neha Narkhede
Para nosotros, ese es el momento en que la conversación deja de ser teórica. El comercio basado en agentes convierte la verificación en un análisis continuo de la identidad y la intención, en lugar de un control único al inicio.
"Haber sido autorizado" no es lo mismo que "estar autorizado"
Aquí surgen dos brechas. La primera es la detección. Durante años, comprobar que "no era humano" era el estándar de oro en la detección de fraudes. Ya no es así, no cuando el propio asistente del cliente es la parte no humana, y tanto lo legítimo como lo malicioso entran exactamente por la misma puerta automatizada. Las reglas estáticas y los modelos reentrenados durante meses no pueden competir con atacantes que se adaptan en cuestión de horas. El mejor enfoque analiza cientos de señales a la vez (dispositivo, comportamiento, historial de transacciones), porque un estafador puede falsificar algunas de ellas, pero engañar con cientos de variables durante toda una sesión es sumamente difícil. El propio esfuerzo para lograrlo se convierte en una señal de alerta.
La segunda brecha es el factor tiempo. Una credencial indica que un agente fue autorizado al configurarse. No dice nada sobre si sigue actuando dentro de su mandato diez minutos después, y una alerta en una red puede no llegar nunca a la siguiente. "Haber sido autorizado" no es lo mismo que "estar autorizado ahora mismo". Cerrar esa brecha requiere verificar de manera continua al agente, su mandato y a la persona que está detrás, observando cómo se comporta durante toda la sesión y no solo dándole luz verde al inicio.
Por último, está la cuestión de la responsabilidad, que nadie ha resuelto todavía. El ejemplo de Neha nos pareció muy claro: un agente lee la información manipulada de un vendedor y compra el producto equivocado. El cliente aprobó al agente, la página del vendedor estaba hackeada y un tercero desarrolló el agente. Entonces, ¿quién asume el costo? El modelo de contracargo, que asigna la responsabilidad según quién verificó qué credenciales, es un punto de partida, pero no es la solución completa.
Construir en abierto
En cuanto al rumbo a seguir, la mesa redonda coincidió en que la infraestructura de confianza debe construirse bajo estándares abiertos. Es fácil de decir, pero difícil de aplicar. La verdadera prueba será si las redes, plataformas, comercios y desarrolladores de agentes logran acordar una estructura común antes de que los modelos de cada empresa se vuelvan demasiado rígidos. Karan se mostró contrario a los sistemas cerrados, en los que cada plataforma crea su propia red y se queda con el valor para sí misma, y señaló avances reales, como el hecho de que Google haya entregado su protocolo de pagos con agentes AP2 a la alianza FIDO.
Caroline presionó desde la perspectiva regulatoria. Los estándares técnicos aún se están definiendo, y el modelo de responsabilidad lo está aún más; hasta que ambos no se consoliden, las grandes instituciones dudarán en canalizar un volumen real a través de flujos gestionados por agentes. La respuesta de Neha fue la más concreta: una identidad de agente portátil y verificable con autoridad delegada, basada en estándares abiertos. Si obligamos a los comercios a integrar diez modelos de identidad distintos para diez plataformas diferentes, advirtió, el proceso se volverá demasiado pesado para llegar a despegar. En sus propias palabras, la interoperabilidad es innegociable.
En el stand, las preguntas fueron muy prácticas
Durante tres días, nuestro equipo de EMEA recibió a cientos de visitantes: clientes, socios y muchas caras nuevas. La mayoría venía a hablar sobre lo que más les preocupa en este momento: la presión del fraude, el registro de usuarios, la prevención del lavado de dinero (AML), el riesgo crediticio y la constante necesidad de avanzar más rápido sin descuidar el cumplimiento normativo.
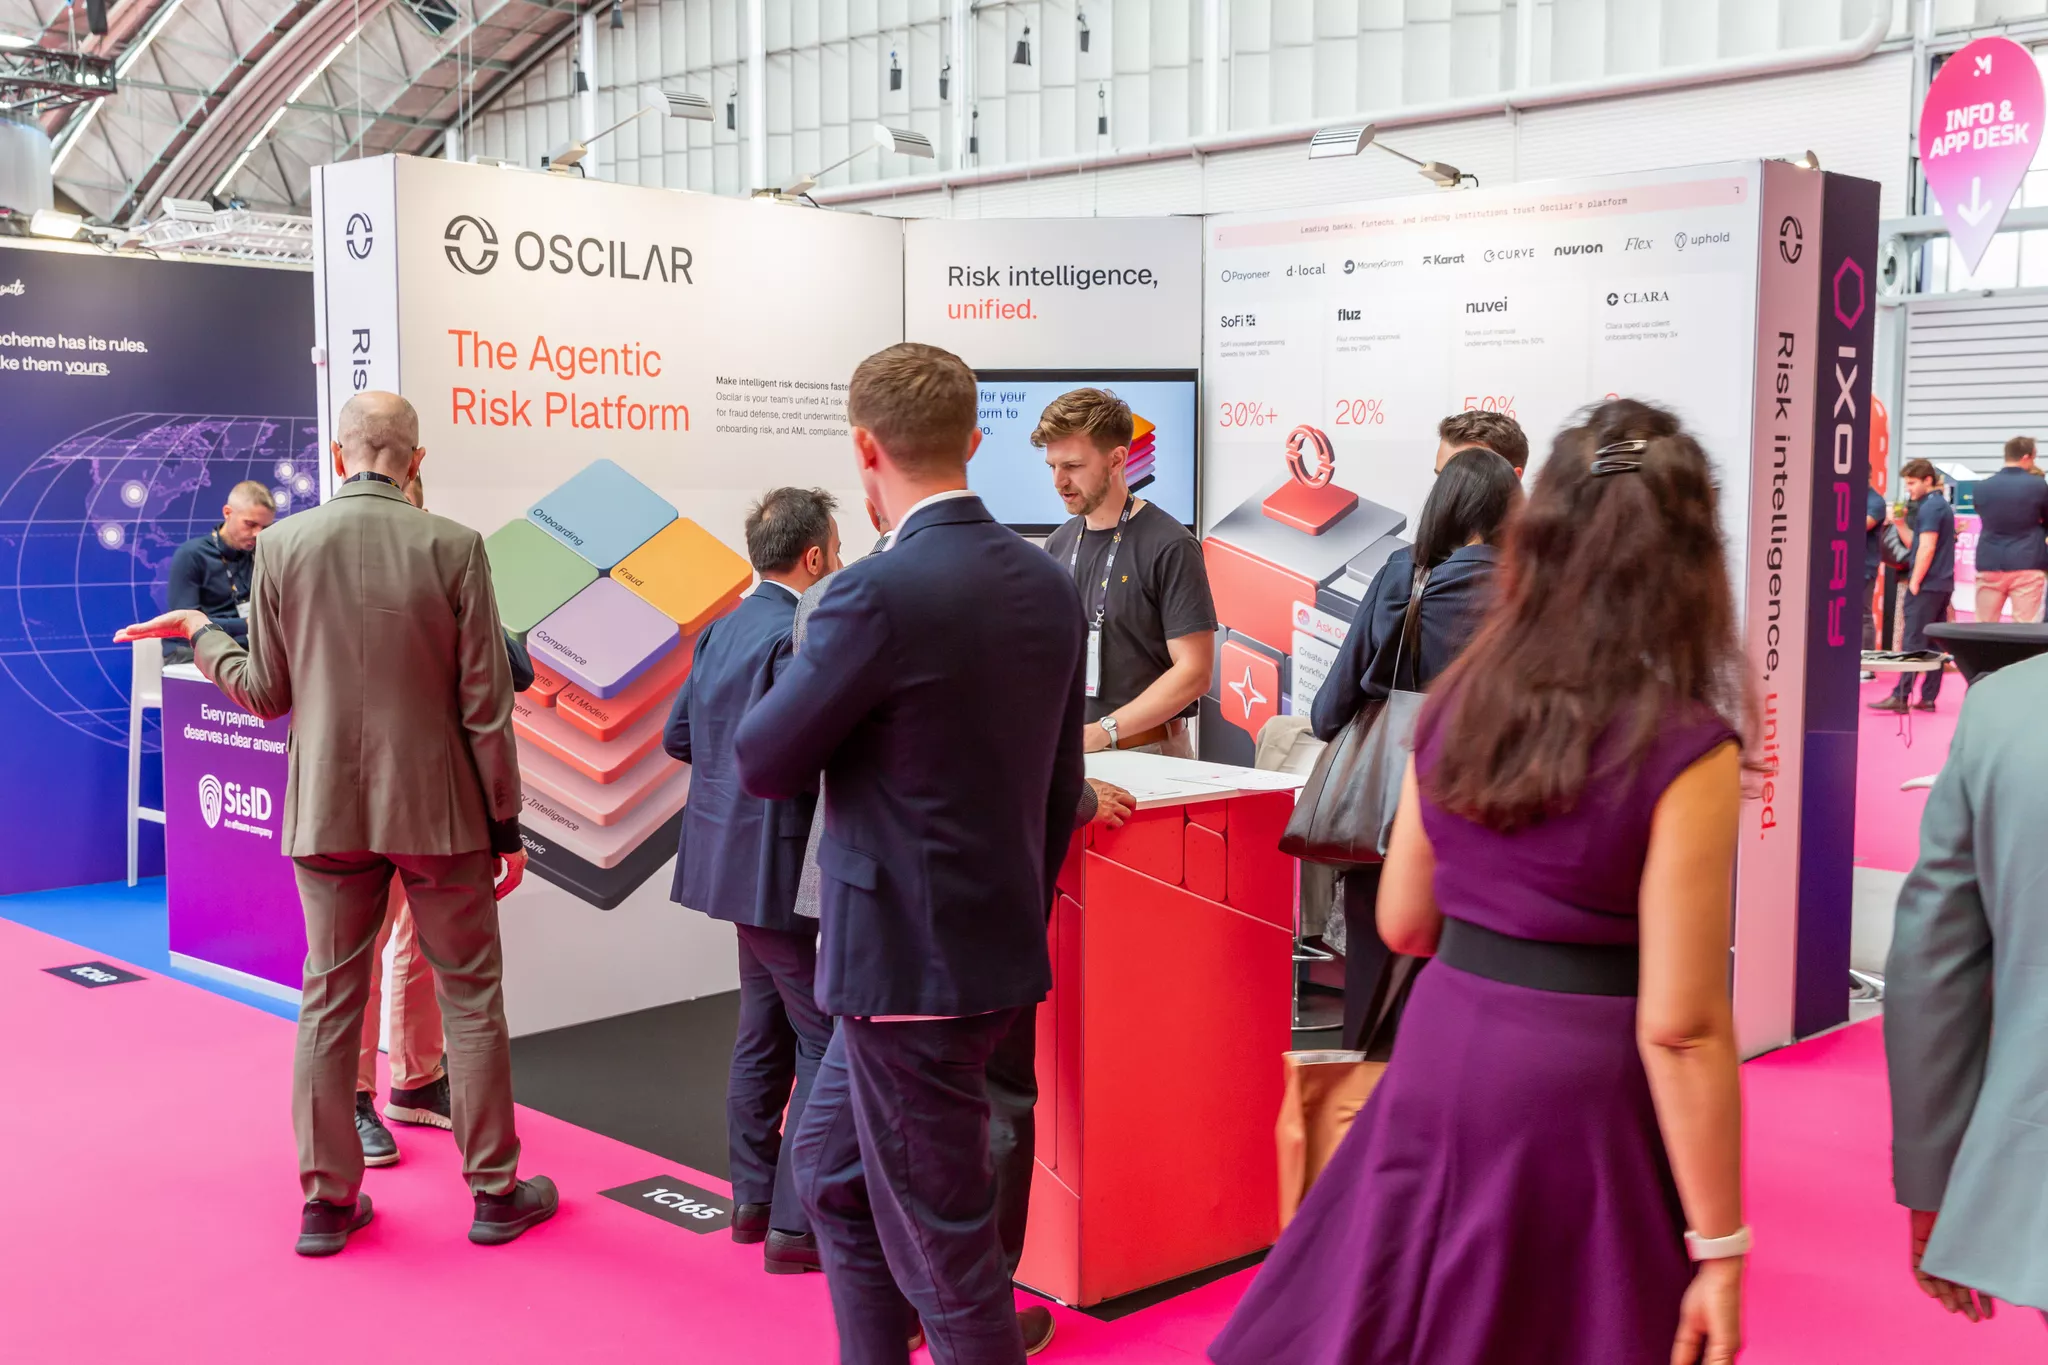
La palabra que más se repitió fue "control". Más automatización, sí, pero no otra tecnología incomprensible que nadie pueda explicar después de que ocurra algo, ni un atajo que abra una nueva puerta al fraude. Ahí es donde los agentes de IA no dejaban de aparecer en las conversaciones. Hace un año apenas oíamos hablar de ellos.
Este año, la gente hacía preguntas muy concretas: ¿podrían sus herramientas contra el fraude distinguir entre un agente autorizado y un bot? ¿Qué ocurre si el mandato de un agente cambia a mitad de la sesión? ¿Quién asume la pérdida cuando un agente actúa basándose en datos incorrectos de un vendedor? Las preguntas ya no sonaban hipotéticas.
Los agentes son la punta de lanza
Los agentes no fueron el único tema en Money20/20, pero evidenciaron una transformación mucho mayor: el dinero se mueve más rápido, se automatizan más decisiones y la confianza es cada vez más difícil de verificar en tiempo real.
Sistemas de pago de cuenta a cuenta más rápidos como Wero, la banca abierta integrándose en los pagos recurrentes o la liquidación de stablecoins: todo esto acelera el flujo del dinero y lo pone en manos más automatizadas, y cada paso hace que sea un poco más difícil saber con quién, o con qué, estás tratando mientras el dinero se transfiere. Los agentes simplemente hacen que esta realidad sea imposible de ignorar.
Los volúmenes de transacciones siguen siendo pequeños hoy en día, pero las decisiones sobre cuánto fraude se tolerará en el proceso se están tomando ahora mismo. Lo que Neha argumentó en el escenario se aplica perfectamente a cada conversación en el stand. La confianza no puede ser una barrera que el agente supera solo una vez; debe acompañarlo y verificarse a lo largo de toda la sesión, basándose en identidades portátiles y verificables, y en estándares abiertos que el sector pueda compartir. El comercio basado en agentes no escalará solo con credenciales de pago, y el momento de integrar esta seguridad es antes de que llegue el gran volumen de transacciones, no después.
A todos los que nos visitaron en Ámsterdam, a los clientes que compartieron impresiones entre sesiones, a los socios con los que colaboramos y a las personas que conocimos por primera vez en el stand y fuera de él: gracias. Esas conversaciones son el motivo por el que hacemos este viaje.
Si tu equipo está lidiando con la identidad de agentes, el cumplimiento de mandatos o los controles de riesgo para transacciones guiadas por IA, nos encantaría hablar con ustedes.

Equipo de Oscilar
El equipo de Oscilar está formado por expertos en diversas áreas de gestión de riesgos. Estos artículos reflejan las opiniones y conocimientos de una gran variedad de colaboradores de toda nuestra organización.
DESCARGO DE RESPONSABILIDAD
El contenido de este sitio web se proporciona solo con fines informativos y no constituye asesoramiento legal, fiscal, financiero, de inversión u otro tipo de asesoramiento profesional. Las opiniones expresadas por las personas citadas, los colaboradores o terceros son exclusivamente suyas y no reflejan necesariamente los puntos de vista de nuestra organización.
Nada aquí debe interpretarse como un respaldo, recomendación o aprobación de ninguna estrategia, producto, servicio o punto de vista en particular. Los lectores deben consultar a sus propios asesores calificados antes de tomar cualquier decisión financiera o de inversión.
Oscilar no hace declaraciones ni garantías sobre la precisión, integridad o actualidad de la información proporcionada y renuncia a cualquier responsabilidad por cualquier pérdida o daño que surja de la confianza en este contenido. Este sitio web puede contener enlaces a sitios web de terceros, que Oscilar no controla ni respalda.


" height="48px" id="Qi9pnIQwR" width="48px"/></g></svg>)
" height="39.77194px" id="A8r2uGwai" transform="translate(2 3.808)" width="44px"/></svg>)


" height="22.301126233991734px" id="PeyDPUyWO" transform="translate(45.365 4.852)" width="20.043580159797898px"/><path d="M 13.46 11.116 C 12.368 10.493 10.888 9.973 9.024 9.556 C 7.664 9.236 6.613 8.927 5.887 8.624 C 5.155 8.321 4.647 7.979 4.355 7.59 C 4.064 7.201 3.921 6.704 3.921 6.104 C 3.921 5.184 4.269 4.447 4.972 3.898 C 5.675 3.349 6.624 3.069 7.83 3.069 C 8.79 3.069 9.607 3.241 10.282 3.578 C 10.951 3.921 11.482 4.401 11.876 5.018 C 12.265 5.641 12.511 6.361 12.614 7.184 L 16.1 6.973 C 15.94 5.63 15.523 4.435 14.854 3.383 C 14.185 2.332 13.265 1.503 12.105 0.903 C 10.945 0.303 9.539 0 7.899 0 C 6.355 0 5.024 0.263 3.904 0.783 C 2.783 1.303 1.92 2.035 1.32 2.978 C 0.72 3.921 0.417 5.001 0.417 6.224 C 0.417 7.344 0.646 8.281 1.109 9.036 C 1.572 9.785 2.315 10.419 3.349 10.928 C 4.384 11.436 5.755 11.905 7.481 12.328 C 9.024 12.688 10.19 13.059 10.985 13.442 C 11.774 13.825 12.311 14.237 12.591 14.688 C 12.871 15.14 13.014 15.666 13.014 16.266 C 13.014 16.906 12.848 17.455 12.517 17.906 C 12.185 18.358 11.705 18.695 11.076 18.912 C 10.448 19.135 9.676 19.243 8.779 19.243 C 7.739 19.243 6.847 19.072 6.104 18.735 C 5.361 18.392 4.778 17.883 4.344 17.203 C 3.915 16.523 3.629 15.689 3.486 14.711 L 0 14.923 C 0.103 16.403 0.514 17.7 1.246 18.798 C 1.977 19.901 2.972 20.764 4.235 21.381 C 5.498 22.004 6.99 22.313 8.71 22.313 C 10.27 22.313 11.636 22.061 12.797 21.564 C 13.957 21.061 14.871 20.341 15.528 19.398 C 16.191 18.455 16.523 17.346 16.523 16.06 C 16.523 15.02 16.289 14.094 15.814 13.282 C 15.346 12.471 14.563 11.756 13.471 11.133 Z" fill="rgb(20, 20, 20)" height="22.312556870217108px" id="ZaBOTiDLx" transform="translate(68.34 4.858)" width="16.522951309374434px"/><path d="M 13.682 17.877 C 12.751 18.792 11.442 19.243 9.762 19.243 C 8.522 19.243 7.43 18.923 6.504 18.283 C 5.572 17.643 4.847 16.723 4.326 15.517 C 3.806 14.317 3.543 12.871 3.543 11.191 C 3.543 9.51 3.801 8.093 4.309 6.876 C 4.818 5.664 5.544 4.727 6.487 4.064 C 7.43 3.401 8.533 3.069 9.79 3.069 C 11.373 3.069 12.619 3.486 13.534 4.315 C 14.443 5.149 15.031 6.281 15.294 7.727 L 18.901 7.544 C 18.438 5.178 17.472 3.332 16.003 2 C 14.528 0.669 12.459 0 9.796 0 C 7.83 0 6.115 0.457 4.641 1.366 C 3.166 2.28 2.029 3.572 1.217 5.241 C 0.406 6.916 0 8.893 0 11.179 C 0 13.465 0.412 15.494 1.235 17.146 C 2.058 18.798 3.201 20.072 4.675 20.964 C 6.15 21.855 7.847 22.301 9.767 22.301 C 11.528 22.301 13.054 21.975 14.334 21.324 C 15.614 20.672 16.654 19.752 17.443 18.558 C 18.232 17.363 18.758 15.957 19.021 14.334 L 15.443 14.151 C 15.203 15.711 14.614 16.952 13.682 17.86 Z" fill="rgb(20, 20, 20)" height="22.301126257066386px" id="dj2F9fN0f" transform="translate(87.772 4.841)" width="19.020540282808156px"/><path d="M 0 21.335 L 0 0 L 3.423 0 L 3.423 21.335 Z" fill="rgb(20, 20, 20)" height="21.335239445830055px" id="fvIs54YbW" transform="translate(110.485 5.332)" width="3.423468638642248px"/><path d="M 3.429 0 L 0 0 L 0 21.341 L 13.762 21.341 L 13.762 18.272 L 3.429 18.272 Z" fill="rgb(20, 20, 20)" height="21.340954752405395px" id="KykvynROU" transform="translate(118.389 5.332)" width="13.762458233473922px"/><path d="M 9.859 3.303 L 16.077 21.335 L 19.684 21.335 L 11.991 0 L 7.693 0 L 0 21.335 L 3.635 21.335 L 9.853 3.303 Z" fill="rgb(20, 20, 20)" height="21.33523944583004px" id="Ln_a1JZTX" transform="translate(133.986 5.338)" width="19.683515845550573px"/><path d="M 11.545 12.499 C 12.968 12.059 14.043 11.322 14.774 10.293 C 15.506 9.259 15.871 8.024 15.871 6.584 C 15.871 4.521 15.191 2.909 13.825 1.743 C 12.465 0.583 10.539 0 8.053 0 L 0 0 L 0 21.335 L 3.423 21.335 L 3.423 13.071 L 8.201 13.071 L 12.802 21.335 L 16.529 21.335 L 11.539 12.499 Z M 11.173 9.116 C 10.402 9.705 9.327 10.002 7.944 10.002 L 3.435 10.002 L 3.435 3.058 L 7.944 3.058 C 9.327 3.058 10.402 3.361 11.173 3.961 C 11.945 4.561 12.328 5.435 12.328 6.573 C 12.328 7.71 11.945 8.522 11.173 9.11 Z" fill="rgb(20, 20, 20)" height="21.335239490803623px" id="Qt9AxOqZR" transform="translate(156.099 5.338)" width="16.528666547835087px"/><path d="M 33.9 0.006 L 25.607 0.006 C 25.213 0.006 24.875 0.291 24.818 0.674 C 24.687 1.555 24.47 2.4 24.19 3.201 C 23.224 5.978 21.44 8.27 19.194 9.682 L 19.217 9.682 C 19.217 9.682 25.453 9.522 27.539 3.201 L 27.539 3.201 L 30.859 3.201 C 29.482 7.161 26.459 10.133 22.778 10.968 C 22.098 11.122 21.4 11.202 20.68 11.202 C 19.514 11.202 18.394 10.991 17.343 10.596 C 14.233 9.436 11.719 6.698 10.501 3.195 C 10.216 2.389 10.004 1.543 9.873 0.669 C 9.816 0.28 9.478 0 9.084 0 L 0.803 0 C 0.317 0 -0.061 0.434 0.008 0.914 C 0.117 1.697 0.277 2.458 0.488 3.201 C 2.3 9.687 7.672 14.397 14.005 14.403 C 10.924 13.357 6.106 10.436 3.837 3.201 L 3.837 3.201 L 3.837 3.201 L 7.158 3.201 C 8.027 6.298 9.707 9.002 11.919 10.968 C 13.496 12.374 15.342 13.408 17.354 13.957 C 18.423 14.248 19.543 14.403 20.692 14.403 C 27.03 14.403 32.408 9.687 34.22 3.201 C 34.426 2.463 34.586 1.697 34.7 0.914 C 34.769 0.434 34.391 0 33.906 0 Z" fill="rgb(20, 20, 20)" height="14.402572631835938px" id="yxyckXN6_" transform="translate(0 17.597)" width="34.708059114564385px"/><path d="M 0.803 14.403 L 9.095 14.403 C 9.49 14.403 9.827 14.117 9.884 13.734 C 10.016 12.854 10.233 12.008 10.513 11.208 C 11.479 8.43 13.256 6.138 15.497 4.727 L 15.479 4.727 C 15.479 4.727 9.244 4.887 7.158 11.208 L 7.158 11.208 L 3.837 11.208 L 3.837 11.208 C 5.209 7.247 8.238 4.269 11.913 3.435 C 12.593 3.281 13.29 3.201 14.011 3.201 C 15.176 3.201 16.297 3.412 17.348 3.806 C 20.457 4.967 22.972 7.704 24.19 11.208 L 24.19 11.208 L 24.19 11.208 C 24.475 12.014 24.687 12.859 24.818 13.734 C 24.875 14.123 25.213 14.403 25.607 14.403 L 33.9 14.403 C 34.386 14.403 34.763 13.968 34.694 13.488 C 34.586 12.711 34.426 11.945 34.214 11.202 C 32.408 4.721 27.024 0 20.686 0 C 23.767 1.046 28.59 3.961 30.865 11.208 L 30.865 11.208 L 27.544 11.208 L 27.544 11.208 L 27.544 11.208 C 26.681 8.104 24.995 5.407 22.784 3.435 C 21.206 2.029 19.36 1 17.354 0.446 C 16.28 0.154 15.165 0 14.016 0 C 7.672 0 2.294 4.721 0.488 11.208 L 0.488 11.208 L 0.488 11.208 C 0.282 11.951 0.122 12.711 0.008 13.494 C -0.061 13.974 0.317 14.408 0.803 14.408 Z" fill="rgb(20, 20, 20)" height="14.408287876490093px" id="fJajgayao" width="34.70234380798904px"/></g></svg>)